بطاقات RFID
بطاقة MIFARE Classic
تحمل بطاقة MIFARE Classic 1K (S50) سعة 1,024 bytes عبر 16 قطاعاً — يُحمى كل منها بمفاتيحه الخاصة — على شريحة NXP اللاتلامسية الأصلية بتردد 13.56 MHz من عام 1994، وهي من أكثر شرائح البطاقات الذكية انتشاراً في التاريخ.
بطاقات MIFARE Classic 1K (S50): العضو بسعة 1K من عائلة شرائح MIFARE Classic من NXP بتردد 13.56 MHz، التي ظهرت في 1994 وبُنيت على ISO/IEC 14443 Type A بذاكرة قطاعات ومفاتيح. و1K هي البطاقة المعتادة لأنظمة الأبواب والفنادق والعضوية؛ أما 4K (S70) ذات القطاعات الـ 40 فمشروحة على حدة. وتُطلب Classic لمطابقة الأنظمة القائمة: فأمان Crypto-1 الخاص بها مكسور، ولم تعد NXP توصي بها للتصاميم الجديدة.
عينات قياسية مجانية · عرض سعر خلال يوم عمل واحد
تفاصيل المنتج
MIFARE Classic باختصار
- حجما ذاكرة: 1K (S50، 16 قطاعاً)، وهي وثيقة الاعتماد المعتادة للأبواب والفنادق والعضوية، مفصلة في هذه الصفحة؛ و4K (S70، 40 قطاعاً) مشروحة في صفحة بطاقة MIFARE Classic 4K.
- الجيل الحالي: Classic EV1، بكلا الحجمين. وتضع NXP علامة عليه بأنه غير موصى به للتصاميم الجديدة.
- الأمان: تشفير Crypto-1 مكسور، ولا يغير EV1 ذلك. استخدم Classic لمطابقة نظام قائم أو كوثيقة اعتماد للراحة؛ ولنظام آمن جديد اختر MIFARE DESFire أو MIFARE Plus.
- ما نصنعه: بطاقات وسلاسل مفاتيح وأساور وملصقات بشرائح NXP MIFARE Classic EV1 الأصلية (MF1S50 لسعة 1K وMF1S70 لسعة 4K)، مطبوعة وتُسلَّم فارغة أو مرمَّزة.
مواصفات بطاقة MIFARE Classic
| البند | بطاقة MIFARE Classic |
| الشريحة | MIFARE Classic 1K (S50): شريحة NXP MIFARE Classic EV1 1K الأصلية، MF1S50. وبالنسبة لسعة 4K انظر بطاقة MIFARE Classic 4K |
| الذاكرة | 1024 bytes في 16 قطاعاً من 4 كتل بسعة 16 bytes لكل كتلة |
| UID | معرّف UID بسعة 7-byte أو NUID بسعة 4-byte (متغيرات طلب NXP)؛ ويُورد كلاهما، لذا اذكر الذي يسجله نظامك |
| التردد / المعيار | 13.56 MHz، ISO/IEC 14443 Type A (الأجزاء 1 إلى 3) |
| المادة | PVC وPVC معاد تدويره وPET وPET-G وABS والخشب |
| الحجم | ISO/IEC 7810 ID-1، 85.6 × 54 mm (CR80)، أو شكل مخصص |
| مسافة التشغيل | حتى 100 mm للشريحة (NXP)، حسب هندسة الهوائي وتهيئة القارئ |
| قدرة تحمل الكتابة | 200,000 دورة عادة، و100,000 كحد أدنى (NXP) |
| الاحتفاظ بالبيانات | 10 سنوات على الأقل (NXP) |
| درجة الحرارة | نطاق الحرارة المحيطة المحدد للشريحة من −25 °C إلى +70 °C (NXP)؛ وتقييم جسم البطاقة يعتمد على المادة |
| الطباعة | CMYK وPantone والطباعة الحريرية والطباعة بالأشعة فوق البنفسجية والطباعة الرقمية |
| الخيارات | الترقيم والحفر بالليزر والباركود ورمز QR والشريط المغناطيسي والترميز |
أرقام الشرائح مأخوذة من أوراق بيانات NXP لشريحة MIFARE Classic EV1. وتُؤكَّد مادة البطاقة وطباعتها ومسافة قراءتها لطلبك وتُفحص على عينة بقارئك.
ما هي بطاقة MIFARE Classic
تستخدم شريحة MIFARE Classic واجهة الهواء ISO/IEC 14443 Type A، الأجزاء 1 إلى 3، مع مجموعة أوامر Classic الخاصة بها ومصادقة Crypto-1 بدلاً من طبقة البروتوكول ISO/IEC 14443-4 التي يستخدمها DESFire. والذاكرة شبكة ثابتة من القطاعات والكتل، ولكل قطاع زوج مفاتيح خاص به، بحيث يمكن لعدة تطبيقات أن تشترك في بطاقة واحدة بمفاتيح منفصلة. وتقبل أنظمة التحكم بالدخول والفنادق والتذاكر المبنية على Classic بطاقة فقط عندما يتطابق القارئ وبرنامجه الثابت وتنسيق البطاقة كلها، لذا أكّد دعم النظام الدقيق، لا التردد وحده.
1K أم 4K: كيف يقارن الحجمان
| MIFARE Classic 1K (S50) | MIFARE Classic 4K (S70) | |
| الطراز الحالي | MF1S50 (Classic EV1 1K) | MF1S70 (Classic EV1 4K) |
| EEPROM | 1024 bytes | 4096 bytes |
| القطاعات | 16 قطاعاً من 4 كتل | 32 قطاعاً من 4 كتل + 8 قطاعات من 16 كتلة |
| فحص أصالة NXP (EV1) | مدعوم | غير مدعوم |
الأوامر والمفاتيح وتشفير Crypto-1 وخيارات UID هي نفسها بكلا الحجمين، لكن النظام قد يقبل فقط الحجم الذي بُني من أجله. وتحتاج وثيقة اعتماد باب أو فندق إلى بضع كتل فقط، لذا فإن 1K هو الطلب المعتاد. وعندما تحتاج عدة تطبيقات أو سجلات على البطاقة إلى قطاعات أكثر، انظر متى تكون ذاكرة 4K مطلوبة.
MIFARE Classic EV1 بسعتي 1K و4K
شرائح Classic الحالية من NXP هي جيل EV1: MF1S50 لسعة 1K وMF1S70 لسعة 4K. وهي تحافظ على خريطة ذاكرة Classic ومجموعة أوامرها، لذا تعمل في أنظمة Classic القائمة. وتسمي NXP شريحة EV1 أعلى تطور للعائلة، خلفاً لكل الإصدارات السابقة، وتنسب إليها متانة ESD كبيرة وأداء RF عالي الكفاءة. وبالمقارنة مع أوراق بيانات NXP لعام 2011 للشريحتين السابقتين MF1S50yyX وMF1S70yyX، تضيف EV1 ثلاثة أشياء:
- محصنة ضد هجمات البطاقة فقط المبكرة. تولد EV1 قيمة تحدٍّ عشوائية حقيقية للبطاقة (nonce) ولم تعد تسرب تدفق المفاتيح عبر رمز خطأ مشفَّر بعد مصادقة فاشلة، وهما العيبان وراء هجمتي nested وdarkside. والتشفير لم يتغير، لذا فإن هجوم hardnested لعام 2015 ما زال يستعيد مفاتيحها (انظر قسم الأمان أدناه).
- خيار قوة تعديل الحمل. يمكن تبديل قوة تعديل حمل البطاقة من قوية (الافتراضية) إلى عادية حيث يحتاجها نظام قارئ.
- فحص الأصالة. تدعم شريحة 1K EV1 فحص أصالة NXP؛ ولا تدعمه شريحة 4K EV1.
ومنتقل كما هو من الشرائح السابقة: اختيار معرّف UID بسعة 7-byte أو NUID بسعة 4-byte، مع معرّف عشوائي وتخصيص UID لمرة واحدة على الإصدارات بسعة 7-byte (مشروح في القسم التالي)، وقدرة تحمل كتابة 200,000 دورة عادة (100,000 كحد أدنى)، واحتفاظ بالبيانات 10 سنوات على الأقل، ومسافة تشغيل حتى 100 mm. وتضع NXP علامة على Classic EV1 بأنها غير موصى بها للتصاميم الجديدة وتسمي MIFARE DESFire Light بديلاً.
NUID بسعة 4-byte أم UID بسعة 7-byte
يقع المعرّف في الكتلة 0 من القطاع 0، وهي كتلة المصنع، التي تبرمجها NXP وتحميها من الكتابة أثناء الإنتاج. وتُطلب شريحة Classic EV1 بأحد متغيرين، ويهم الاختيار أي نظام يسجل البطاقات أو يبحث عنها بمعرّفها.
| NUID بسعة 4-byte | UID بسعة 7-byte | |
| التفرد | غير معرّف بأنه فريد (NXP) | فريد لكل شريحة |
| منع التصادم | مستوى تتابع واحد (حجم واحد) | مستويان تتابع (حجم مزدوج، ISO/IEC 14443-3) |
| ATQA (لسعة 1K) | 0004h | 0044h |
| خيارات التخصيص | لا ينطبق | معرّف عشوائي، أو NUID بسعة 4-byte مشتق من UID بسعة 7-byte، يُضبط مرة واحدة |
| يناسب | الأنظمة التي تسجل البطاقات بمعرّف بسعة 4-byte | الأنظمة التي تحتاج إلى معرّف فريد لكل بطاقة |
قد يفاجئ معرّف UID بسعة 7-byte البرامج الأقدم. ففي مستوى التتابع الأول تعيد البطاقة وسم التتابع 88h وأول ثلاثة بايتات من UID فقط، لذا فإن وحدة تحكم تخزن تلك الإجابة الأولى فقط تسجل رقماً مختلفاً عن UID الكامل. ويمكن بدلاً من ذلك تخصيص الإصدارات بسعة 7-byte للإجابة بمعرّف عشوائي أحادي الحجم، أو بـ NUID بسعة 4-byte محسوب من UID بسعة 7-byte. ويضبط أمر Personalize UID Usage هذا مرة واحدة ثم يقفله، وتوصي NXP بإرساله أثناء التخصيص حتى عندما يُحافظ على الافتراضي. أخبرنا بالمعرّف الذي بُني النظام من أجله، أو أرسل بطاقة عاملة، واختبر عينة في القارئات الحقيقية قبل طلب كبير.
خريطة ذاكرة 1K: القطاعات والكتل وكتلة التحكم بالقطاع (sector trailer)
شريحة 1K هي 16 قطاعاً، كل منها 4 كتل بسعة 16 bytes: 1024 bytes. والكتلة الأخيرة من كل قطاع (الكتلة 3) هي كتلة التحكم بالقطاع (sector trailer)؛ والكتل الأخرى تحمل بيانات. والقطاع 0، الكتلة 0 هي كتلة المصنع التي تحمل UID وبيانات NXP، مبرمجة ومحمية من الكتابة أثناء الإنتاج. ويتبقى 47 كتلة بيانات، أي نحو 752 bytes. وتخطيط 4K، بقطاعاته الكبيرة الثمانية، مبين في صفحة بطاقة MIFARE Classic 4K.
| منطقة MIFARE Classic 1K (S50) | التخطيط | المحتويات |
| القطاع 0، الكتلة 0 | 16 bytes | كتلة المصنع: UID أو NUID وبيانات مصنع NXP، محمية من الكتابة أثناء الإنتاج |
| القطاعات 0–15، كتل البيانات | 3 كتل × 16 bytes لكل قطاع (2 في القطاع 0) | بيانات المستخدم، أو كتلة قيمة لعداد أو محفظة |
| القطاعات 0–15، الكتلة 3 | 16 bytes لكل قطاع | كتلة التحكم بالقطاع (sector trailer): Key A وبتات الدخول وبايت الأغراض العامة وKey B |
| المجموع | 16 قطاعاً × 4 كتل × 16 bytes = 1024 bytes | ≈ 752 bytes قابلة للاستخدام للبيانات |
يحرس كل قطاع مفتاحان: Key A وKey B، محفوظان في كتلة التحكم بالقطاع (sector trailer) مع بتات الدخول (الجدول أدناه). وتقرر بتات الدخول، كتلة بكتلة، أي مفتاح يجوز له القراءة أو الكتابة أو الزيادة أو الإنقاص. ويعطي نمط شائع قارئات الميدان Key A للقراءة ويبقي Key B، الذي يمكنه الكتابة، في محطة الإصدار. ويُقرأ Key A دائماً أصفاراً، وكذلك Key B ما لم تجعله بتات الدخول قابلاً للقراءة، وفي هذه الحالة يعمل كبيانات لا كمفتاح. وعند التسليم يكون كل مفتاح FFFFFFFFFFFF وبايتات الدخول FF0780، وهي تهيئة النقل؛ ويكون Key B قابلاً للقراءة في تلك الحالة، لذا تُصادق البطاقة الجديدة بـ Key A. وتتحقق الشريحة من تنسيق بتات الدخول عند كل وصول وتحظر القطاع كله دون رجعة إذا كان التنسيق خاطئاً، لذا اكتب كتل التحكم بالقطاعات (sector trailers) بنص برمجي مختبر.
| حقل كتلة التحكم بالقطاع (sector trailer) / كتلة القيمة | البايتات | الوظيفة |
| Key A | 6 (البايتات 0–5) | يُقرأ أصفاراً؛ ويصادق وفق بتات الدخول |
| بتات الدخول | 3 (البايتات 6–8)، كل بت مخزن عادياً ومعكوساً | تربط قراءة / كتابة / زيادة / إنقاص كل كتلة بـ Key A أو Key B أو كليهما أو لا شيء |
| بايت الأغراض العامة | 1 (البايت 9) | بيانات مستخدم، بنفس حقوق دخول بتات الدخول |
| Key B | 6 (البايتات 10–15) | مفتاح ثانٍ اختياري؛ وإذا جعلته بتات الدخول قابلاً للقراءة، يعمل كبيانات بدلاً منه |
| كتلة القيمة | قيمة ذات إشارة بسعة 4-byte مخزنة ثلاث مرات (البايتات 0-3، ومعكوسة في 4-7، ومكررة في 8-11) + عنوان كتلة بسعة 1-byte مخزن أربع مرات في البايتات 12-15 بصيغة adr و/adr وadr و/adr | تدعم الزيادة والإنقاص والاستعادة والنقل للعدادات والمحافظ مغلقة الحلقة |
تحمل كتلة القيمة قيمة ذات إشارة بسعة 4-byte بتنسيق زائد يسمح بكشف الأخطاء وإدارة النسخ الاحتياطي، وتدعم الزيادة والإنقاص والاستعادة والنقل. وهكذا بُنيت المحافظ مغلقة الحلقة والعدادات على Classic. وليس أي من هذا الهيكل سرياً: فالحماية تقوم كلياً على مفاتيح القطاعات والتشفير.
الأمان: تشفير Crypto-1 مكسور، بما فيه على EV1
تحمي Classic قطاعاتها بتشفير Crypto-1، وهو تشفير تدفق خاص بمفاتيح بسعة 48-bit، يُشغَّل في مصادقة متبادلة من ثلاث تمريرات قبل أن يمكن قراءة أي كتلة أو كتابتها. ولم تنشره NXP أبداً. وفي ديسمبر 2007 قدم Karsten Nohl وHenryk Plötz هندسة عكسية جزئية من السيليكون، وفي 2008 أكملها باحثون في جامعة Radboud في Nijmegen ونشروا هجمات عملية لاستعادة المفاتيح. واستخدمت هجمات البطاقة فقط التي تلتها، nested وdarkside، عيبين في التنفيذ: قيمة تحدٍّ للبطاقة (nonce) يمكن التنبؤ بها ورمز خطأ مشفَّراً بعد مصادقة فاشلة.
تزيل شريحة Classic EV1 وغيرها من البطاقات «المحصنة» هذين العيبين دون كسر التوافق مع قارئات Classic. وهي لا تغيّر التشفير. وفي 2015 نشر Carlo Meijer وRoel Verdult هجوم hardnested، الذي يستخدم تسرب بت تكافؤ مدمجاً في بروتوكول Classic، ويحتاج إلى مفتاح واحد معروف (غالباً ما تحتفظ القطاعات غير المستخدمة بمفتاح افتراضي) واستعاد مفتاحاً من بطاقة محصنة في نحو خمس دقائق على نواة حاسوب محمول واحدة، بأجهزة من فئة المستهلك. وخلاصتهما: يجب التعامل مع كل بطاقة متوافقة مع Classic كبطاقة ذاكرة عادية.
والنتيجة دائمة. فبمجرد معرفة مفتاح قطاع واحد، وهو ما وجد Meijer وVerdult أنه الحال دائماً تقريباً عملياً، يمكن لأي شخص لديه بضع دقائق من الوصول إلى بطاقة Classic، بما فيها EV1، أن يستعيد مفاتيح قطاعاتها الأخرى ويقرأها كاملة وينسخ محتوياتها، ولا يصلح أي تغيير برنامج ثابت تشفير Crypto-1. تعامل مع MIFARE Classic، بما فيها EV1، كـوثيقة اعتماد للراحة، لا للأمان: مناسبة عندما تحدد البطاقة فقط حاملاً يتحقق منه نظام خلفي، وغير مناسبة كحماية وحيدة لقيمة مخزنة أو أبواب يجب أن تقاوم الاستنساخ أو بيانات شخصية. وللتطبيقات ذات الصلة بالأمان تحيل NXP نفسها العملاء إلى MIFARE DESFire وMIFARE Plus.
وحيث يبقي قاعدة قائمة نظاماً على Classic في الوقت الحالي، تحد هذه التدابير من الضرر دون أن تجعل البطاقة آمنة:
- نوّع المفاتيح لكل بطاقة. اشتق مفاتيح قطاعات كل بطاقة من UID الخاص بها ومفتاح رئيسي محفوظ في وحدة آمنة، بحيث يفتح المفتاح المستعاد بطاقة واحدة لا الأسطول كله.
- تحقق في النظام الخلفي، لا على البطاقة. عامل البطاقة كمعرّف وتحقق من الاستحقاقات والصلاحية والموقع على الخادم؛ فمعرّف UID أو قيمة قطاع وحدهما لا يثبتان شيئاً لأن بطاقات استنساخ قابلة للكتابة بـ UID موجودة.
- راقب الشذوذ. أشر إلى ظهور المعرّف نفسه في مكانين ضمن نافذة سفر مستحيلة، أو إخفاقات مصادقة متكررة، لتحويل الاستنساخ غير المحدود إلى حفنة حوادث قابلة للكشف.
- خطط للانتقال. انتقل إلى MIFARE Plus، التي يمكن أن تعمل في قارئات Classic الحالية بمستوى الأمان 1 وتتحول إلى AES بمستوى الأمان 3 مع ترقية القارئات (وفي SL1 ما زالت تستخدم Crypto-1، لذا يأتي مكسب الأمان مع SL3)، أو إلى MIFARE DESFire لنظام آمن جديد.
تبقى Classic الطلب الصحيح عندما تكون القارئات والأقفال القائمة مخصصة لـ Classic فقط، أو عندما تحمل البطاقة فقط معرّفاً يتحقق منه النظام الخلفي ويكون خطر الاستنساخ منخفضاً: معظم مفاتيح الفنادق وعضويات الصالات الرياضية وشارات الزوار ووثائق اعتماد الفعاليات.
شرائح «متوافقة مع MIFARE»، ولماذا نستخدم NXP EV1
MIFARE Classic منتج من NXP، لكن الشرائح المتوافقة من صانعين آخرين، وأشهرها عائلة FM11RF08 من Fudan، تنفذ طبقة ISO/IEC 14443-3A وأوامر Crypto-1 بدقة كافية للعمل في كثير من قارئات Classic، وقد لا يميز قارئ يتحقق فقط من ATQA وSAK بينها. وهي ليست الشريحة نفسها. وفي أغسطس 2024 نشر Philippe Teuwen من Quarkslab مفتاح باب خلفي عتادياً في شريحة Fudan FM11RF08S، ومفتاح باب خلفي أقدم مشتركاً بين شريحتي Fudan FM11RF08 وFM11RF32 وشريحتي Philips القديمتين (NXP الآن) MF1ICS5003 وMF1ICS5004 المصنوعتين نحو 1998 إلى 2001 وبطاقات Infineon SLE66R35. ومع مثل هذا المفتاح، يمكن استعادة كل مفاتيح القطاعات في دقائق حتى عندما تكون متنوعة. ووجد Teuwen بطاقات Fudan في فنادق في الولايات المتحدة وأوروبا والهند؛ ورفضت عينات NXP Classic EV1 التي اختبرها الأوامر غير الموثقة.
هذا البحث أحد أسباب بناء كل بطاقة وسلسلة مفاتيح وسوار وملصق MIFARE Classic لدينا على شريحة NXP MIFARE Classic EV1 الأصلية، MF1S50 أو MF1S70، وعدم تقديم شريحة Fudan أو شريحة «متوافقة مع MIFARE» أخرى كخيار Classic. وحيثما تشتري، حدّد الشريحة الدقيقة في أمر الشراء، مثلاً «NXP MIFARE Classic EV1 1K، MF1S50، UID بسعة 7-byte» بدلاً من «MIFARE-compatible 1K»، واختبر عينة في القارئات والأقفال الفعلية قبل طلب بالجملة. فقد يُصادق جزء في قارئ اختبار مكتبي ومع ذلك يرفضه نظام دخول يتحقق من البصمة التقنية لبطاقاته، ويجب التعامل مع استنساخ قابل للكتابة بـ UID كتهديد استنساخ من أي نظام يدرج البطاقات في قائمة بيضاء حسب UID. ويتجنب تحديد NXP EV1 عائلات الشرائح التي وُجدت فيها مفاتيح الأبواب الخلفية هذه؛ وهو لا يصلح ضعف Crypto-1 الموصوف أعلاه.
عائلة MIFARE باختصار
MIFARE عائلة شرائح، لا منتجاً واحداً، وكلمة «MIFARE» في مواصفة لا تخبر القارئ أي عضو منها المقصود. ويضع الجدول Classic مقابل أقاربها لتطابق البطاقة مع ما يحتاجه النظام فعلاً؛ والشريحة المسماة في مواصفة مكامل الأنظمة لديك تفوز دائماً على هذا الملخص.
| عضو العائلة | الذاكرة | الأمان / الواجهة | الدور المعتاد |
| MIFARE Ultralight EV1 / C | 48 أو 128 bytes (EV1) و144 bytes (C) من ذاكرة المستخدم | كلمة مرور بسعة 32-bit (EV1) أو مصادقة 3DES (C)؛ ISO 14443-3A | تذاكر نقل لمرة واحدة وأساور فعاليات وورقية (تُحدَّد لكل مشروع) |
| MIFARE Classic 1K / 4K (EV1) | 1 KB / 4 KB | Crypto-1 بمفاتيح بسعة 48-bit؛ مكسور، بما فيه EV1؛ ISO 14443-3A | مفاتيح فنادق ودخول قديم وعضوية: هذه الصفحة وبطاقة 4K |
| MIFARE Plus | 2 KB / 4 KB | AES-128، متوافقة مع Classic في SL1؛ ISO 14443-3A/4 | انتقال مرحلي من Classic إلى AES في القارئات نفسها |
| MIFARE DESFire EV2 / EV3 | 2 إلى 8 KB (EV2 أيضاً 16 و32 KB) | AES-128 ورسائل آمنة ودخول على مستوى الملف؛ ISO 14443-4 | دخول متعدد التطبيقات ونقل ودفع؛ انظر بطاقة DESFire EV2 |
| SmartMX / Java Card | قابلة للتهيئة | عنصر آمن معتمد يشغّل تطبيقات Java Card؛ ISO 14443-4 | هوية حكومية ومصارف وبرامج متعددة التطبيقات عالية الضمان |
قراءة بطاقات Classic بالهواتف والقارئات
- قارئات الدخول والأقفال: ابحث عن دعم صريح لـ MIFARE Classic وطول UID المطلوب وتنسيق ترميز النظام. فكلمة «MIFARE» تسمي عائلة ولا تؤكد وحدها دعم Classic. وقراءة UID والمصادقة على بيانات قطاع قدرتان مختلفتان.
- هواتف Android: دعم MifareClassic يعتمد على العتاد وهو اختياري. تحقق من الهاتف والتطبيق الدقيقين، وزوّد مفاتيح القطاعات الصحيحة لعمليات البيانات المحمية.
- أجهزة iPhone: لا تختر Classic لتطبيق يحتاج إلى قراءة بيانات القطاعات أو كتابتها عبر Core NFC. وبالنسبة لمحتوى NDEF المواجه للهاتف، فكّر في علامة NFC Forum مثل تلك الموجودة في ملصقات NFC لدينا واختبر الهاتف والتطبيق المقصودين.
- قارئات/كاتبات سطح المكتب: يدرج ACR122U دعم MIFARE Classic عبر أوامر PC/SC؛ ويقدم µFR Classic CS عمليات Classic عبر SDK الخاص به. وPC/SC واجهة مضيف، لذا تحقق من أوامر البطاقة المحددة ودعم البرامج إضافة إلى طراز القارئ.
تنسيقات البطاقات والمواد
- بطاقة ID-1 القياسية: 85.6 × 54 mm، بسماكة 0.76 إلى 0.84 mm، من PVC أو PVC معاد تدويره أو PET-G أو بولي كربونات؛ وهي التنسيق لشارات الموظفين والعضوية ومفاتيح الفنادق.
- بطاقات رقيقة وورقية: PVC بسماكة 0.3 إلى 0.5 mm أو ورق مطلي للتذاكر المخصصة للاستخدام مرة واحدة وبطاقات الفعاليات؛ انظر بطاقة RFID الورقية لدينا.
- بطاقات خشبية وخيزران: جسم خشبي أو خيزراني بدل PVC؛ انظر بطاقة RFID الخشبية.
- سلاسل مفاتيح وأساور وملصقات: الشريحة S50 أو S70 نفسها في سلاسل ABS وأساور سيليكون أو قماش أساور وملصقات MIFARE.
- بطاقات مركبة: شريحة Classic وشريحة 125 kHz أو UHF في جسم بطاقة واحد، وتُقرأ كل شريحة بواسطة النظام المخصص لها؛ انظر بطاقة مركبة. أما بطاقة الواجهة المزدوجة فمنتج مختلف: شريحة واحدة يُوصل إليها عبر منطقة تلامس وهوائي معاً.
الطباعة والتخصيص
- الطباعة: طباعة أوفست CMYK وألوان Pantone الموضعية والطباعة الحريرية والطباعة بالأشعة فوق البنفسجية والطباعة الرقمية على الوجهين؛ وتشطيب غير لامع أو لامع أو ذي ملمس مصنفر؛ وخلفيات معدنية وهولوغرافية.
- بيانات متغيرة: ترقيم مطبوع أو محفور بالليزر وباركود ورموز QR وأسماء وصور هوية من ملف بياناتك. وعند طباعة UID أو رقم مخصص على كل بطاقة، تتلقى ملفاً بصيغة Excel أو CSV أو XML يقرن معرّف UID لكل بطاقة برقمها المطبوع.
- ميزات إضافية: شريط مغناطيسي HiCo أو LoCo ولوحة توقيع ولوحة خدش وثقب تعليق ونقش بارز.
- الترميز: فارغة بتهيئة النقل، أو مكتوبة ببيانات قطاعاتك عبر خدمة ترميز RFID لدينا. وتُقرأ كل بطاقة نرمّزها بعد ذلك، ويُشحن تقرير بيانات مع كل طلب مرمَّز. ويُؤكَّد تحميل مفاتيح قطاعاتك الخاصة في عرض السعر: اتفق على أي تسليم مفاتيح على حدة ولا ترسل أبداً مفاتيح في استفسار. ويتم الترميز فقط للمنظمة التي تدير النظام.
أين تُستخدم بطاقات MIFARE Classic
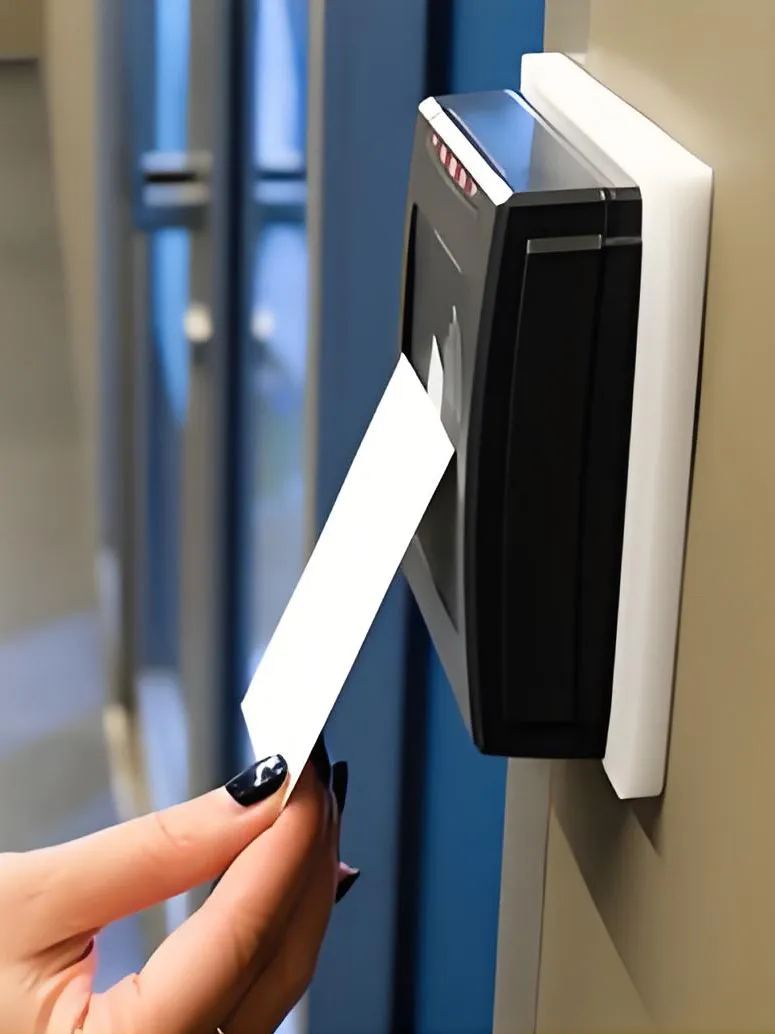
- التحكم بالدخول: شارات موظفين ومقيمين للمكاتب والشقق ومواقف السيارات؛ انظر سلاسل مفاتيح RFID للتحكم بالدخول.
- الفنادق: بطاقات مفاتيح فنادق لأنظمة الأقفال الكثيرة المبنية على Classic 1K؛ والدليل في بطاقات مفاتيح فنادق.
- العضوية والولاء: صالات رياضية ونوادٍ ومكتبات وبطاقات جامعية.
- النقل والفعاليات: تذاكر رحلة واحدة وموسمية وبطاقات فعاليات وأساور مهرجانات للدفع دون نقد.
- الدفع والمقصف: محافظ مغلقة الحلقة على كتل قيم Classic في الأنظمة الأقدم؛ وخطط للأنظمة الجديدة على MIFARE Plus أو DESFire.
قبل أن تطلب
- الشريحة: 1K (S50) أو 4K (S70)، وNUID بسعة 4-byte أو UID بسعة 7-byte، كما يذكرها مكامل الأنظمة لديك أو بائع الأقفال؛ أرسل بطاقة عاملة إذا كانت المواصفة غير واضحة.
- التنسيق والمادة: بطاقة PVC قياسية أو بطاقة رقيقة أو خشبية أو سلسلة مفاتيح أو سوار أو ملصق.
- الأعمال الفنية والتشطيب وأي بيانات متغيرة أو شريط مغناطيسي أو لوحة توقيع.
- الترميز والترقيم: فارغة أو مطبوعة بـ UID أو رقم أو مكتوبة ببيانات قطاعاتك (تحميل مفاتيحك الخاصة يُؤكَّد في عرض السعر).
- الكمية وتاريخ التسليم؛ والعينات متاحة لاختبار القارئات والأقفال.
ما تصنعه Proud Tek
نصنع بطاقات وسلاسل مفاتيح وأساور وملصقات MIFARE Classic بشرائح NXP MIFARE Classic EV1 الأصلية، مطبوعة ومخصصة وفق مواصفاتك. ولا نورد قارئات التحكم بالدخول ولا أقفاله ولا برامجه، ولا ننسخ بطاقات من أنظمة لا يديرها المشتري. وإذا كان نظامك مستحقاً لترقية أمنية، فقارن بطاقة MIFARE Plus وبطاقات MIFARE DESFire، أو انظر كل بطاقات RFID لدينا.
مرجع تقني: ورقة بيانات NXP MIFARE Classic EV1 1K وصفحة منتج MIFARE Classic من NXP. وتصف وثائق الشرائح قدرات الدوائر المتكاملة؛ وهي لا تثبت المخزون ولا توافق بطاقة جاهزة مع نظامك.
الأسئلة الشائعة
ما هي MIFARE Classic؟
MIFARE Classic هي عائلة شرائح بطاقات لاتلامسية من NXP بتردد 13.56 MHz على ISO/IEC 14443 Type A، بذاكرة في قطاعات يحمي كل منها مفتاحان وتشفير Crypto-1. وتأتي بحجمين، 1K (S50) و4K (S70)، والجيل الحالي هو Classic EV1. وتغطي كلمة «MIFARE» وحدها أيضاً Ultralight وPlus وDESFire، لذا يجب أن تسمي المواصفة العضو الدقيق، مثل MIFARE Classic EV1 1K.
ما هي MIFARE Classic EV1، وما الذي غيّرته؟
MIFARE Classic EV1 هي الجيل الحالي من Classic من NXP، MF1S50 لسعة 1K وMF1S70 لسعة 4K، بخريطة الذاكرة والأوامر نفسها للشرائح Classic السابقة، لذا تعمل في أنظمة Classic القائمة. وما غيّرته EV1: قيمة تحدٍّ عشوائية حقيقية للبطاقة (nonce) وعدم وجود رمز خطأ مشفَّر بعد مصادقة فاشلة، مما يوقف هجمتي nested وdarkside الأقدم؛ وقوة تعديل حمل قابلة للاختيار؛ وفي سعة 1K فقط، فحص أصالة NXP. وكانت خيارات UID وقدرة تحمل 200,000 دورة موجودة أصلاً على الشرائح السابقة. وتشفير Crypto-1 لم يتغير، لذا ما زالت EV1 غير آمنة، وتضع NXP علامة عليها بأنها غير موصى بها للتصاميم الجديدة.
هل ما زالت MIFARE Classic آمنة، وهل يمكن نسخها؟
لا، ليست آمنة. فقد كُسر تشفير Crypto-1 في 2008. وتوقف EV1 هجمتي nested وdarkside الأقدم، لكن هجوم hardnested لعام 2015 يستعيد مفاتيح EV1 بمفتاح واحد معروف وأجهزة من فئة المستهلك، وبعد ذلك يمكن قراءة البطاقة ونسخ بياناتها. استخدم Classic فقط لمطابقة قارئات قائمة، أو كمعرّف يتحقق منه النظام الخلفي. وللأنظمة الآمنة الجديدة تحيل NXP العملاء إلى MIFARE DESFire وMIFARE Plus.
هل أحتاج إلى UID بسعة 4-byte أم 7-byte؟
استخدم ما بُني النظام من أجله؛ فنورد كلا الإصدارين بسعتي 1K و4K. ويحتاج النظام الذي يسجل البطاقات بمعرّف بسعة 4-byte إلى إصدار NUID بسعة 4-byte، الذي لا تعرّفه NXP بأنه فريد، أو شريحة بسعة 7-byte مخصصة للإجابة بـ NUID بسعة 4-byte. ومعرّف UID بسعة 7-byte فريد لكنه يحتاج إلى خطوتي منع تصادم، والبرنامج الذي يحتفظ بالخطوة الأولى فقط يسجل رقماً مختلفاً. اسأل مكامل الأنظمة لديك أو بائع الأقفال، أو أرسل بطاقة عاملة، واختبر عينة.
كم الذاكرة القابلة للاستخدام في بطاقة MIFARE Classic 1K؟
1024 bytes في المجموع: 16 قطاعاً من 4 كتل بسعة 16 bytes. وبعد كتل التحكم بالقطاعات (sector trailers) الـ 16 وكتلة المصنع للقراءة فقط، تحمل 47 كتلة، أي نحو 752 bytes، بيانات، وتستخدم وثيقة اعتماد باب أو فندق بضعاً منها فقط. وعند الحاجة إلى المزيد، تشرح صفحة بطاقة MIFARE Classic 4K بطاقة 4K ذات القطاعات الـ 40.
هل يمكن للهاتف أن يقرأ بطاقة MIFARE Classic؟
في Android، يعتمد دعم Classic على عتاد الهاتف والتطبيق، ويتطلب الوصول المحمي إلى القطاعات أيضاً المفاتيح الصحيحة. ولا تعتمد على Core NFC في iPhone لقراءة قطاعات Classic أو كتابتها. وبالنسبة لبيانات NDEF المواجهة للهاتف، فكّر في علامة NFC Forum مثل NTAG وتحقق من الهواتف والتطبيق المقصودين.
هل شرائح Fudan FM11RF08 أو غيرها من الشرائح «المتوافقة مع MIFARE» مماثلة لـ MIFARE Classic الأصلية؟
لا. فشرائح مثل Fudan FM11RF08 تعمل في كثير من قارئات Classic وقد تبدو مماثلة لقارئ يتحقق فقط من ATQA وSAK، لكنها سيليكون مختلف. ووجد بحث نُشر في أغسطس 2024 مفاتيح أبواب خلفية عتادية في شرائح Fudan FM11RF08 وFM11RF08S وFM11RF32، تتيح للمهاجم استعادة كل مفاتيح القطاعات في دقائق؛ ورفضت عينات NXP Classic EV1 المختبرة أوامر الباب الخلفي. وتستخدم بطاقات Classic لدينا شريحة NXP MIFARE Classic EV1 الأصلية فقط، ولا نقدم شرائح متوافقة كبديل. ومن يورد بطاقاتك، سمِّ الشريحة الدقيقة في الطلب واختبر عينة في القارئات الحقيقية.
هل تأتي البطاقات مرمَّزة؟
افتراضياً تُشحن فارغة بتهيئة نقل NXP، مع كل مفتاح FFFFFFFFFFFF (كل البايتات FF)، وهي الطريقة التي يريدها معظم المكاملين. وعند الطلب نكتب بيانات قطاعاتك عبر خدمة ترميز RFID لدينا، ونقرأ كل بطاقة بعد ذلك ونرسل تقرير بيانات مع الطلب؛ ويُؤكَّد تحميل مفاتيح قطاعاتك الخاصة في عرض السعر. ويمكننا أيضاً طباعة UID أو رقم مخصص على كل بطاقة وإرسال قائمة تقرن كل UID برقمه. اتفق على أي تسليم مفاتيح على حدة ولا ترسل أبداً مفاتيح في استفسار.
جاهز لتحديد طلبك؟
أرسل المنتج والكمية والتطبيق حتى نتمكن من تأكيد الخيارات والأسعار لمشروعك.
تفضّل مراسلتنا؟ WhatsApp أو البريد الإلكتروني حول هذا المنتج.