بطاقات RFID
بطاقات MIFARE DESFire EV2
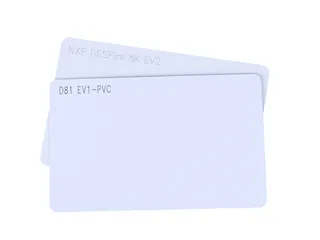
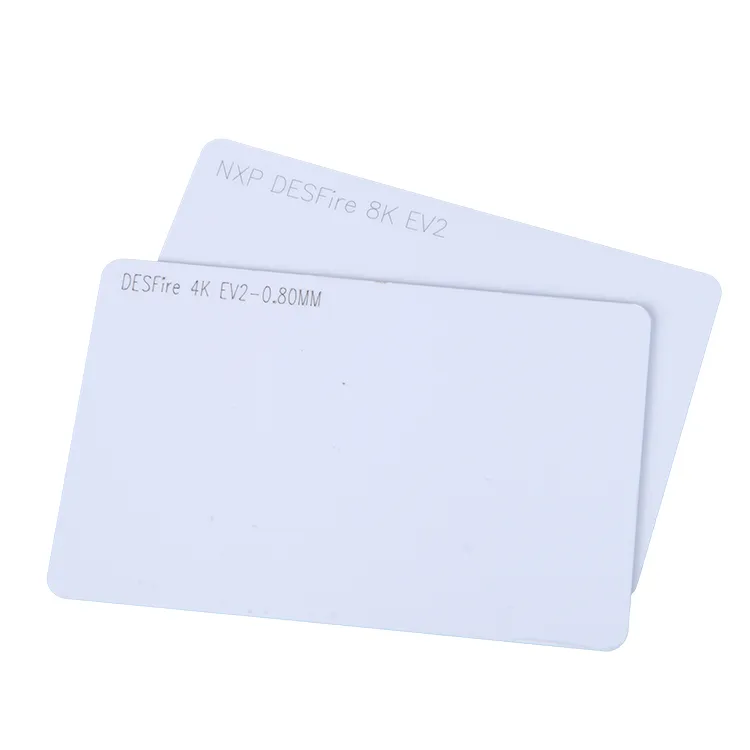
بطاقات DESFire EV2 لأنظمة التحكم في الوصول القائمة على جيل DESFire EV2 من NXP — ذاكرة 2K و4K و8K مع مصادقة AES-128 — لبطاقات الاستبدال وتوسيع الأنظمة حيث يحدد القارئ المركب ومجموعات المفاتيح استخدام EV2.
بطاقات MIFARE DESFire EV2 للأنظمة التي تشترط هذا الجيل. اذكر الذاكرة المطلوبة — مثل 2K أو 4K أو 8K — وطراز القارئ وملف التطبيق عند طلب العينات أو عرض سعر بالجملة.
تشير NXP إلى أن EV2 غير موصى به للتصاميم الجديدة وتوجه التصاميم الجديدة إلى EV3. على مشاريع EV2 القائمة تأكيد الشريحة المحددة والتوفر الحالي؛ ويجب تقييم أي بديل مع مكامل النظام قبل اعتماده.
عينات قياسية مجانية · عرض سعر خلال يوم عمل واحد
تفاصيل المنتج
عينات بطاقات DESFire EV2 والطلبات بالجملة
بالنسبة إلى تركيب EV2 قائم، ابدأ بالشريحة المعتمدة ومواصفات البطاقة. اطلب سعة الذاكرة المطلوبة وجسم البطاقة والطباعة وحالة التسليم معا، حتى يتناول عرض السعر والعينة المشروع نفسه. ويتم تأكيد التوفر الحالي للجزء الدقيق من EV2 وخيارات البطاقات الجاهزة المتاحة في عرض السعر.
- جسم البطاقة: حدد الأبعاد والسماكة والمادة، مثل بطاقة ID-1 (85.6 × 54 مم). أكد البنية المقترحة وتصميم الهوائي؛ وناقش الصيغ الأخرى عبر صفحة وسم DESFire وسلسلة المفاتيح.
- الطباعة والتشطيب: أرسل التصميم الفني للوجهين، والتشطيب، والترقيم المرئي، والرموز الشريطية أو رموز QR، وأي متطلبات للشريط المغناطيسي أو لوحة التوقيع. أكد الخيارات المشمولة في العينة وعرض السعر.
- الترميز والتخصيص: اتفق على التسليم بالإعدادات الافتراضية من المصنع أو بمفتاح النقل مقابل بطاقات مجهزة بتطبيقك وملفاتك وأذوناتك. البطاقة الفارغة بصريا ليست بالضرورة في حالة شريحة غير ممسوسة. قدم ملف التسليم المطلوب ونظام الترقيم، دون إدراج مفاتيح سرية فعلية في طلب عرض السعر.
- تسليم إدارة المفاتيح: يتم ترتيب أي تحميل لمفاتيح الإنتاج بشكل منفصل مع الجهة المسؤولة عن الإصدار، ولا يتم الترميز إلا للمؤسسة التي تدير النظام.
- العينات ومهلة التسليم: تتوفر عينات قياسية مجانية (وتحمل العينة المخصصة رسوم إعداد)، ومهلة التسليم القياسية للمنتجات القياسية هي عموما أسبوعان إلى ثلاثة أسابيع؛ ويتم تأكيد الجدول الزمني وتوفر جزء EV2 محدد في عرض السعر.
مقارنة متطلبات بطاقات EV2 بسعات 2K و4K و8K
يقارن هذا الجدول متطلبات بطاقات 2K و4K و8K؛ وهو ليس النطاق الكامل لذاكرة EV2. تدرج ورقة البيانات المختصرة العامة من NXP أيضا أجهزة بسعات 16 KB و32 KB. أكد الجزء الدقيق وتوفر البطاقات الجاهزة الحالي في عرض السعر. اختر السعة بناء على خطة التطبيق والملفات من مكامل النظام، بما في ذلك المساحة الإضافية التي يشغلها نظام الملفات والنمو المخطط له، لأن حجم الذاكرة وحده لا يجعل البطاقات قابلة للتبادل.
| النسخة | نوع NXP (17 pF / 70 pF) | EEPROM | ما يجب تأكيده |
| DESFire EV2 2K | MF3D22 / MF3DH22 | 2 KB (2048 بايت) | أن تتسع الذاكرة المتاحة للتطبيق والمفاتيح والملفات والسجلات |
| DESFire EV2 4K | MF3D42 / MF3DH42 | 4 KB (4096 بايت) | أن تتسع الذاكرة المتاحة لخطة التطبيق الكاملة والتحديثات المستقبلية |
| DESFire EV2 8K | MF3D82 / MF3DH82 | 8 KB (8192 بايت) | أن سعة التطبيقات المتعددة أو السجلات المطلوبة وملف القارئ مدعومة |
تتمتع الأجزاء القياسية المدرجة بسعة إدخال 17 pF؛ أما الأجزاء التي تحمل الحرف “H” فلها سعة 70 pF، وتوفرها NXP لتصاميم الهوائيات صغيرة الحجم. ولا يزال تصميم مجموعة الشريحة والهوائي (inlay) بحاجة إلى التحقق في البطاقة الجاهزة أو الوسم. تحدد NXP احتفاظا بالبيانات لمدة 25 سنة و500,000 دورة كتابة نموذجية عند 22 °C في ورقة البيانات المختصرة؛ وهذه الأرقام الخاصة بالدائرة المتكاملة لا تضمن العمر التشغيلي للبطاقة المطبوعة. أرسل الجزء الدقيق أو مواصفات البطاقة المعتمدة حتى يمكن فحص العينة مقابل النظام الذي تستخدمه.
توافق القارئ والبرامج الثابتة
رقم البطاقة المعروض يثبت التعريف، لا نجاح مصادقة التطبيق. قبل أي طلب متكرر أو ترحيل، اطلب من مورد القارئ أو القفل تأكيد النقاط التالية واختبار البطاقة المقترحة مع برنامج الإصدار والبرامج الثابتة المركبة.
- الواجهة الهوائية: ينفذ القارئ معيار ISO/IEC 14443-2/3 Type A وبروتوكول النقل ISO/IEC 14443-4 (T=CL) الذي يستخدمه DESFire. تصنيف 13.56 MHz وحده لا يؤكد دعم 14443-4.
- مجموعة الأوامر: تدعم البرامج الثابتة أوامر DESFire وISO/IEC 7816-4 التي يحتاجها تطبيقك — اختيار التطبيق والمصادقة وقراءة أو كتابة أنواع الملفات التي تستخدمها — وليس قراءة UID فقط.
- المراسلة الآمنة: أكد وضع D40 أو EV1 أو EV2 ونوع المفتاح وإعدادات اتصال الملفات التي يستخدمها تطبيقك. تحقق من كل ميزة مطلوبة في EV2 مقابل البرامج الثابتة للقارئ وملف البطاقة المعتمد.
- التوافق العكسي: إذا كانت بطاقات EV1 أو D40 (MF3ICD40) لا تزال مستخدمة في الميدان، تحقق من أن القارئ يستمر في قراءتها إلى جانب EV2 أثناء الترحيل.
- المفاتيح والتنويع: اتفق على من يحتفظ بمفاتيح التطبيق الرئيسية، وكيف يتم تنويعها لكل بطاقة، وكيف يتم تحميل القارئات بها.
- اختبار العينة: نفّذ المصادقة وشغّل المعاملة الفعلية — الإصدار والقراءة والكتابة، ومعاملة متقطعة واستعادتها — باستخدام البرامج الثابتة والبرامج الإنتاجية للقارئ قبل أي طلب بالجملة.
قبل الطلب: قائمة مراجعة EV2
- جزء EV2 الدقيق وسعة الذاكرة، أو مواصفات البطاقة المعتمدة من مكامل النظام؛ فمقارنة 2K/4K/8K في هذه الصفحة ليست نطاق عائلة الشرائح كاملا.
- ما إذا كان هذا طلبا متكررا يجب أن يطابق مواصفات مركبة، أو مشروعا جديدا تم فيه تقييم EV3 أولا.
- علامة القارئ وطرازه وبرامجه الثابتة، ووضع المراسلة الآمنة ونوع المفتاح، وخطة التطبيق والملفات.
- ملف التسليم: الإعدادات الافتراضية من المصنع أو إعدادات النقل أو البطاقات المخصصة للمشروع، إضافة إلى من يحمّل مفاتيح الإنتاج ويسجل البطاقات ويعتمد العينة.
- بنية البطاقة والتصميم الفني والترقيم والكمية والوجهة والتاريخ المطلوب.
- قبول العينة: تحقق من مصادقة التطبيق ومعاملات القراءة والكتابة المطلوبة على برنامج الإصدار الفعلي والقارئات؛ واحتفظ بالإعداد المعتمد للطلبات المتكررة.
ما هي MIFARE DESFire EV2
MIFARE DESFire EV2 هي دائرة متكاملة متعددة التطبيقات لا تلامسية من NXP تعمل عند 13.56 MHz على الواجهة الهوائية ISO/IEC 14443 Type A وتتواصل عبر بروتوكول النقل ISO/IEC 14443-4. يتم حفظ البيانات في بنية تطبيقات وملفات يتم الوصول إليها بأوامر ISO/IEC 7816-4، ويمكن للتطبيقات استخدام التشفير بالأجهزة: DES و2K3DES و3K3DES للتوافق، وAES بمفاتيح 128 بت للتصاميم الحالية. تشير NXP إلى أن EV2 غير موصى به للتصاميم الجديدة وتوجه المشاريع الجديدة إلى DESFire EV3؛ وتدعم هذه الصفحة الاستفسارات الخاصة بالتركيبات التي تشترطه بالفعل. تصف الأقسام التالية الدائرة المتكاملة. ويتم تأكيد توفر جزء EV2 محدد، وأي دفعة بطاقات جاهزة، في عرض السعر.
EV1 وEV2 وEV3: ما الذي تغير
تشترك أجيال DESFire الثلاثة هذه في واجهة 13.56 MHz ISO/IEC 14443 Type A، وأوامر الملفات ISO/IEC 7816-4، ومحرك التشفير DES/2K3DES/3K3DES/AES-128، ويحتفظ كل جيل أحدث بأوضاع التوافق العكسي للأجيال الأقدم. ما يتغير بين الأجيال هو مجموعة ميزات أمان التطبيقات ومستوى الاعتماد. ولا تفيد الميزة مشروعك إلا عندما تنفذها الشريحة والبرامج الثابتة للقارئ والتطبيق جميعا.
| DESFire EV1 | DESFire EV2 | DESFire EV3 | |
| المراسلة الآمنة | وضعا D40 وEV1 | مراسلة آمنة EV2 قائمة على AES؛ مع الاحتفاظ بوضعي توافق EV1 وD40 | الاحتفاظ بأوضاع المراسلة الآمنة D40 وEV1 وEV2 |
| التطبيقات لكل بطاقة | حتى 28 | غير محدود عمليا | غير محدود عمليا |
| الملفات لكل تطبيق | حتى 32 | حتى 32 | حتى 32 |
| مجموعات مفاتيح متعددة | — | حتى 16 مجموعة لكل تطبيق (تدوير المفاتيح) | نعم |
| Transaction MAC | — | نعم، على مستوى التطبيق | نعم |
| Proximity Check (الحماية من هجمات الترحيل) | — | نعم | نعم |
| إدارة التطبيقات المفوضة (MIsmartApp) | — | نعم | نعم |
| Secure Dynamic Messaging / SUN | — | — | نعم (تنعكس في رسالة NDEF؛ متوافقة مع NTAG DNA) |
| Transaction Timer | — | — | نعم (يخفف من هجمات الوسيط) |
| Common Criteria | EAL4+ (الأجهزة والبرامج) | EAL5+ (الأجهزة والبرامج) | EAL5+ (الأجهزة والبرامج) |
| حالة NXP للتصاميم الجديدة | غير موصى به | غير موصى به | البديل الموصى به |
توفر EV2 وضعي مراسلة آمنة متوافقين عكسيا هما D40 وEV1، لكن البطاقة البديلة لا تزال بحاجة إلى إعداد التطبيق والمفاتيح ودعم القارئ الذي يتوقعه النظام المركب. ميزات EV2 مثل مجموعات المفاتيح المتعددة وTransaction MAC وProximity Check وإدارة التطبيقات المفوضة تحتاج إلى الإعداد ودعم الأوامر ذي الصلة. اطلب من المكامل تأكيد واختبار الميزات التي يستخدمها المشروع فعلا.
بنية التطبيقات والملفات
تتصرف بطاقة DESFire مثل نظام ملفات صغير على البطاقة بثلاثة مستويات. في الأعلى يوجد PICC — البطاقة نفسها — الذي يحمل المفتاح الرئيسي للبطاقة والإعدادات على مستوى البطاقة وقائمة التطبيقات. يتم الوصول إلى كل تطبيق عبر معرف تطبيق (AID) من 3 بايت ويحمل مفاتيحه ومجموعة ملفاته الخاصة: يسمح EV1 بما يصل إلى 28 تطبيقا، بينما يزيل EV2 وEV3 الحد العملي ويقتصر الأمر على الذاكرة المتاحة. يحمل كل تطبيق ما يصل إلى 32 ملفا (معرفات الملفات 0x00–0x1F)، ولكل ملف حقوق وصول ووضع اتصال خاص به، بحيث يمكن لبطاقة واحدة الاحتفاظ باعتماد وصول ومحفظة قيمة مخزنة وتذكرة جنبا إلى جنب دون أن يشترك أي منها في مفتاح.
| نوع الملف | ما يحتويه | ملاحظة الجيل |
| ملف بيانات قياسي | كتلة ثابتة الطول من البيانات الثنائية، تكتب في موضعها. | مدعوم من EV1 وEV2 |
| ملف بيانات احتياطي | مثل الملف القياسي لكن مع نسخة ظل؛ لا تنطبق الكتابات إلا عند CommitTransaction ويمكن التراجع عنها باستخدام AbortTransaction. | مدعوم من EV1 وEV2 |
| ملف قيمة | قيمة ذات إشارة بطول 32 بت مع عمليات الائتمان والخصم والائتمان المحدود وحدود قابلة للإعداد، لمحافظ الدفع غير النقدي. | مدعوم من EV1 وEV2 |
| ملف سجلات خطي | عدد ثابت من السجلات ثابتة الطول تمتلئ مرة واحدة، للسجلات أو الإدخالات المرتبة. | مدعوم من EV1 وEV2 |
| ملف سجلات دوري | حلقة من السجلات ثابتة الطول يتم فيها الكتابة فوق الأقدم، لسجل معاملات متجدد. | مدعوم من EV1 وEV2 |
| ملف Transaction MAC | ملف خاص يربط MAC وعدّادا عبر أوامر المعاملة المصادق عليها، بحيث يمكن لنظام المكتب الخلفي تأكيد أن المعاملة نفذت على بطاقة أصلية. | EV2 (محتفظ به في EV3) |
يحمل كل ملف أربعة حقول لحقوق الوصول — القراءة والكتابة والقراءة والكتابة معا، وتغيير حقوق الوصول — ويسمي كل حقل أحد مفاتيح التطبيق، أو يتم ضبطه على “free” (دون مصادقة) أو “deny” (ممنوع أبدا). تشارك ملفات النسخ الاحتياطي والقيمة والسجلات في المعاملات: يتم تجهيز مجموعة من الكتابات ثم تثبيتها ذريا، بحيث لا تترك لمسة متقطعة رصيد أجرة أو سجلا مكتوبا نصفيا.
المصادقة والمراسلة الآمنة
قراءة UID لا تصادق على تطبيق DESFire. في المصادقة المتبادلة، يثبت كل من البطاقة والقارئ حيازة المفتاح المطلوب ويؤسسان حماية الجلسة. يحدد وضع المصادقة المختار وإعدادات الوصول والاتصال لكل ملف ما يمكن قراءته أو كتابته أو نقله بصيغة غير مشفّرة. ويجب أن تنفذ البطاقة والبرامج الثابتة للقارئ والتطبيق الإعداد المتفق عليه.
- وضع توافق D40: محتفظ به للتركيبات القديمة التي تستخدم مخطط DES/2K3DES الأصلي. أكد نوع المفتاح المكون ومتطلبات القارئ؛ ولا تفترض أن هذا يوفر حماية AES.
- المراسلة الآمنة EV1: يدعم AuthenticateISO مفاتيح 2K3DES أو 3K3DES، بينما يستخدم AuthenticateAES مفاتيح AES. وتحتفظ هذه بوضع التوافق المقابل في EV1.
- المراسلة الآمنة EV2: يستخدم AuthenticateEV2First وAuthenticateEV2NonFirst مفاتيح AES. يبدأ الأول مصادقة EV2 للمعاملة؛ ويدعم الثاني المصادقة اللاحقة ضمن تلك المعاملة. أكد الأوامر والإعدادات المطلوبة مع المكامل.
يمكن أن يكون اتصال الملفات بصيغة غير مشفّرة أو محميا بمجموع تحقق تشفيري أو مشفرا، حسب المصادقة وإعدادات الملف. المصادقة وحدها لا تعني أن كل ملف مشفر أو أن كل قراءة تتطلب مفتاحا. تصف ورقة البيانات المختصرة العامة من NXP لمنتج EV2 هذه الخيارات وأوامر المصادقة المدعومة؛ واستخدم وثائق المنتج التفصيلية للتنفيذ. وتنويع المفاتيح مشمول بشكل منفصل في مذكرة تطبيق NXP رقم AN10922.
إدارة المفاتيح: المفاتيح والإصدارات ومجموعات المفاتيح
تعيش المفاتيح على مستويين. يحمل PICC مفتاحا رئيسيا للبطاقة يحكم الإدارة على مستوى البطاقة. ويمكن لكل تطبيق أن يحمل ما يصل إلى 14 مفتاحا وله إعدادات مفاتيح وحقوق وصول إلى الملفات خاصة به. تساعد معلومات إصدار المفتاح جهة الإصدار على إدارة التحديثات، لكنها ليست بديلا عن المفتاح السري أو الأذونات المطلوبة. أكد إجراء ChangeKey أو ChangeKeyEV2 المختار مقابل إعداد التطبيق الدقيق.
يدعم EV2 مجموعات مفاتيح متعددة لكل تطبيق، مما يسمح لجهة الإصدار بإعداد مجموعة مفاتيح أخرى والانتقال إليها عندما تدعم مجموعة القارئات تلك العملية. وقد يستخدم المكامل التنويع لكل بطاقة، مثل المخطط الوارد في AN10922 من NXP، مع تخزين محمي للمفتاح الرئيسي في HSM أو SAM. وهذا قرار تصميم نشر، وليس خاصية تلقائية للبطاقة الفارغة. اتفق على من ينشئ المفاتيح ويحتفظ بها ويحمّلها وكيف تحصل القارئات على بيانات الاعتماد المطلوبة قبل الطلب. ولا تضع مفاتيح سرية فعلية في طلب عرض السعر.
مجموعة أوامر DESFire
يدعم DESFire الأوامر الأصلية والتغليف وفق ISO/IEC 7816-4 عبر ISO/IEC 14443-4. يساعد العرض التالي في تحديد ما يجب أن تنفذه مجموعة برامج القارئ؛ وهو ليس مواصفة ترميز. تدرج ورقة البيانات المختصرة العامة من NXP لمنتج EV2 عائلات الأوامر، وتحدد وثائق المنتج التفصيلية معلماتها ومتطلباتها الأمنية. ويجب أن يدعم إعداد البطاقة والبرامج الثابتة للقارئ والتطبيق العمليات التي يختارها المكامل.
| عائلة الأوامر | أوامر تمثيلية | الغرض | ملاحظة الجيل |
| الاختيار والاكتشاف | SelectApplication, GetApplicationIDs, GetDFNames | اختيار PICC أو تطبيق وسرد التطبيقات الموجودة على البطاقة. | مدعوم من EV1 وEV2 |
| معلومات البطاقة والشريحة | GetVersion, GetCardUID, FreeMem, ReadSig | إرجاع نوع الشريحة وحجم الذاكرة وUID والذاكرة الحرة؛ ويعيد ReadSig توقيع الأصالة من NXP (ECDSA). | GetVersion EV1؛ ReadSig EV2 |
| المصادقة | Authenticate (D40), AuthenticateISO, AuthenticateAES, AuthenticateEV2First, AuthenticateEV2NonFirst | تشغيل المصادقة المتبادلة باستخدام نوع المفتاح المكون وإنشاء وضع المراسلة الآمنة المقابل. | توافق D40/EV1؛ أضيف EV2First/NonFirst في EV2 |
| إدارة التطبيقات | CreateApplication, DeleteApplication, GetKeySettings, ChangeKeySettings | إنشاء تطبيق أو حذفه وتحديد من يمكنه إدارته. | مدعوم من EV1 وEV2 |
| إدارة المفاتيح | ChangeKey, ChangeKeyEV2, GetKeyVersion, InitializeKeySet, FinalizeKeySet, RollKeySet | تغيير المفاتيح وقراءة إصدارات المفاتيح؛ وأوامر مجموعة المفاتيح تنتقل بين مجموعات المفاتيح. | ChangeKey EV1؛ مجموعات المفاتيح EV2 |
| إدارة الملفات | CreateStdDataFile, CreateBackupDataFile, CreateValueFile, CreateLinearRecordFile, CreateCyclicRecordFile, CreateTransactionMACFile, DeleteFile, GetFileSettings, ChangeFileSettings | إنشاء أنواع الملفات وحذف الملفات وقراءة حقوق الوصول إليها أو تغييرها. | ملفات البيانات والسجلات والقيمة EV1؛ ملف Transaction MAC EV2 |
| البيانات والسجلات | ReadData, WriteData, ReadRecords, WriteRecord, ClearRecordFile | قراءة وكتابة الملفات القياسية والاحتياطية وملفات السجلات وفق وضع اتصال الملف. | مدعوم من EV1 وEV2 |
| عمليات القيمة | GetValue, Credit, Debit, LimitedCredit | قراءة رصيد ملف القيمة وتعديله؛ ويسمح LimitedCredit بزيادة محدودة دون إذن Credit كامل. | مدعوم من EV1 وEV2 |
| المعاملات | CommitTransaction, AbortTransaction, CommitReaderID | تثبيت الكتابات المجهزة أو التراجع عنها ذريا؛ وربط هوية قارئ بالمعاملة. | Commit/Abort EV1؛ CommitReaderID EV2 |
| الحماية من هجمات الترحيل | PreparePC, ProximityCheck, VerifyPC | قياس زمن الذهاب والعودة عبر الترددات الراديوية بحيث يمكن رفض البطاقة المرحلة. | EV2 |
| Secure Dynamic Messaging | SDM / SUN (يتم إعدادهما عبر إعدادات الملف) | عرض بيانات ديناميكية مكونة عبر قراءة NDEF للتحقق منها من قبل التطبيق أو النظام الخلفي؛ وقراءة الهاتف وحدها لا تتحقق من الأصالة. | EV3 |
| الإعداد | SetConfiguration | ضبط خيارات على مستوى البطاقة مثل Random ID ومعالجة المفتاح الافتراضي وإعدادات المراسلة الآمنة. | مدعوم من EV1 وEV2 |
اعتماد الأمان
تختلف الأجيال في تقييمها وفق Common Criteria وكذلك في ميزاتها. تقيم المواد العامة من NXP منتج DESFire EV1 عند مستوى Common Criteria EAL4+، وكل من EV2 وEV3 عند EAL5+ — ويتم تقييم أجهزة EV3 ونظام تشغيلها عند EAL5+ معززا بـ AVA_VAN.5. يشمل الاعتماد الشريحة ونظام تشغيلها، لا البطاقة الجاهزة أو النشر: البطاقة المتروكة بمفاتيح افتراضية ليست آمنة مهما كان تصنيف الشريحة. عامل مستوى EAL كأحد مدخلات متطلبات المناقصة وأكد الجزء المعتمد الدقيق مع مكامل النظام.
لماذا الترقية من MIFARE Classic إلى DESFire
يستخدم MIFARE Classic نظام Crypto-1، الذي تجعل نقاط ضعفه الأمنية المنشورة التعامل معه كمكافئ لمصادقة التطبيقات الحديثة بـ AES أمرا غير مناسب. كما أن التركيب الذي يأذن للبطاقة من UID وحده يعاني مشكلة منفصلة: UID هو معرف، وليس إثباتا على أن البطاقة تحمل سر تطبيق. قيّم كل من تقنية بيانات الاعتماد وسلوك المصادقة الفعلي للقارئ عند التخطيط للترحيل.
يدعم DESFire المصادقة المتبادلة بـ AES-128 وأذونات الملفات القابلة للإعداد وحماية الاتصال. نسخ UID وحده لا يعيد إنتاج تطبيق مصادق عليه، لكن تركيب شريحة DESFire لا يؤمن النظام تلقائيا. الملفات المكونة للوصول الحر أو الاتصال غير المشفّر قد تكشف البيانات؛ كما أن المفاتيح الافتراضية ومفاتيح جهة الإصدار المحمية بشكل ضعيف تضعف النشر أيضا. كوّن حقوق الوصول للتطبيق والمراسلة الآمنة وإدارة المفاتيح، واجعل القارئ يصادق على التطبيق. يمكن أن يقلل Random ID من كشف UID الثابت أثناء اختيار البطاقة؛ وهو لا يحل محل المصادقة ولا يضمن عدم إمكانية تتبع البطاقة.
- البرامج الثابتة للقارئ: انقل القارئات إلى إصدار يصادق على تطبيق DESFire بمفاتيح المشروع، بدلا من قبول UID.
- مراسم المفاتيح: أنشئ المفاتيح الرئيسية في HSM أو SAM، واختر مخطط التنويع AN10922، وسجل من يحتفظ بالمفاتيح ويحمّلها قبل ترميز البطاقة الأولى.
- فترة التقنية المزدوجة: شغّل قارئات متعددة التقنيات تقبل البطاقات القديمة وبطاقات DESFire الجديدة معا، وأعد إصدار البطاقات مع الاستنزاف الطبيعي، ثم حدد تاريخا ثابتا لتعطيل أنواع البطاقات القديمة في برنامج الوصول حتى تتوقف النسخ القديمة عن العمل.
بالنسبة إلى نظام جديد، توجه NXP التصاميم إلى DESFire EV3؛ واطلب EV2 لمطابقة تركيب يشترطه بالفعل، وتعامل مع أي تغيير في الجيل كتغيير في المواصفات المعتمدة. انظر بطاقات MIFARE Classic وعائلة MIFARE DESFire وبطاقات MIFARE Plus لخيارات الترحيل.
خيارات ذات صلة: عائلة MIFARE DESFire، وبطاقات MIFARE Plus، ووسم DESFire وسلسلة المفاتيح وجميع بطاقات RFID.
المراجع التقنية: صفحة منتج ودورة حياة NXP MIFARE DESFire EV2، وورقة البيانات المختصرة DESFire EV2 وصفحة NXP DESFire EV3. تصف وثائق الشرائح قدرات الدوائر المتكاملة؛ وهي لا تثبت مخزون Proud Tek أو توافق بطاقة جاهزة.
الأسئلة الشائعة
ما سعة ذاكرة EV2 التي أحتاجها: 2K أم 4K أم 8K؟
استخدم خطة التطبيق والملفات الكاملة، بما في ذلك الحمل الإضافي والتحديثات المستقبلية. خيارات 2K و4K و8K في هذه الصفحة هي نقاط مقارنة، وليست وعدا بأن أي تطبيق معين يتسع. تدرج NXP أيضا أجهزة EV2 بسعات 16 KB و32 KB. اذكر السعة المطلوبة والجزء الدقيق في طلب عرض السعر، وأكد توفر البطاقات الحالي وتوافق العينة قبل الطلب.
ما الفرق بين أجزاء MF3D وأجزاء MF3DH؟
إنهما الشريحة نفسها DESFire EV2 والذاكرة نفسها. الجزء القياسي (MF3D22 وMF3D42 وMF3D82) له سعة إدخال 17 pF لهوائيات بحجم البطاقة؛ أما الجزء الذي يحمل الحرف “H” (MF3DH22 وMF3DH42 وMF3DH82) فله سعة 70 pF للهوائيات الأصغر في الملصقات وأساور المعصم وسلاسل المفاتيح الصغيرة. طابق الجزء مع مجموعة الشريحة والهوائي (inlay) حتى يناسب مدى القراءة الصيغة.
كيف يختلف DESFire EV2 عن EV1 وEV3؟
يوفر EV1 ما يصل إلى 28 تطبيقا واعتماد Common Criteria EAL4+. يضيف EV2 مجموعات مفاتيح متعددة وTransaction MAC وProximity Check وإدارة التطبيقات المفوضة، ويلغي الحد العملي لعدد التطبيقات، وهو معتمد عند EAL5+. يحتفظ EV3 بمجموعة ميزات EV2 ويضيف Secure Dynamic Messaging (SUN) وTransaction Timer. توصي NXP باستخدام EV3، لا EV1 أو EV2، للتصاميم الجديدة.
هل سيعمل DESFire EV2 مع قارئات البطاقات الحالية لدي؟
فقط إذا كانت القارئات تنفذ بروتوكول ISO/IEC 14443-4 ومجموعة أوامر DESFire ووضع المراسلة الآمنة والمفاتيح التي يستخدمها تطبيقك. اكتشاف الشريحة أو قراءة UID لا يثبت ذلك. يمكن أن يصادق EV2 في الوضعين الأقدم D40 وEV1 لمجموعة مختلطة، لكن أكد البرامج الثابتة للقارئ واختبر عينة من البداية إلى النهاية.
هل يمكن استنساخ بطاقة MIFARE DESFire EV2؟
نسخ UID وحده لا يعيد إنتاج تطبيق يصادق عليه القارئ بشكل صحيح بمفاتيح AES محمية. وهذا ليس ضمانا بأن كل بطاقة EV2 أو كل نشر آمن. يمكن أن تسمح أذونات الملفات وأوضاع الاتصال بالوصول الحر أو البيانات غير المشفّرة، ويمكن أن تقوض المفاتيح الافتراضية أو مفاتيح جهة الإصدار المكشوفة أو القارئ الذي يتحقق من UID فقط الحماية. اطلب من مكامل النظام إعداد واختبار مصادقة التطبيق والوصول إلى الملفات وإدارة المفاتيح وأي حماية مطلوبة من هجمات الترحيل.
هل يجب أن أبدأ مشروعا جديدا على DESFire EV2؟
لا توصي NXP باستخدام EV2 للتصاميم الجديدة وتوجه المشاريع الجديدة إلى EV3. اطلب EV2 عندما يشترطه تركيب قائم؛ وبالنسبة إلى نظام جديد، قيّم EV3 مع مكامل النظام وأهّل عينة. تعامل مع أي تغيير في الجيل كتغيير في المواصفات المعتمدة، وليس كبديل مماثل تماما.
هل تصل البطاقات جاهزة لتطبيق الوصول أو الدفع الخاص بي؟
فقط عند الاتفاق على ملف التسليم ومسؤوليات الإصدار. البطاقة الموردة في حالتها الافتراضية من المصنع أو حالة النقل لا تزال تحمل إعداد الشريحة ومواد المفاتيح؛ ولا ينبغي وصفها بأنها “دون مفاتيح”. يجب أن تعد التطبيقات المخصصة للمشروع ومفاتيح الإنتاج والأذونات والتسجيل الجهة المتفق عليها. أكد ما إذا كنا نسلم بطاقات لتخصيصك الخاص أو نجهز ملف تطبيق معتمدا، ثم احتفظ بتلك المواصفات للطلبات المتكررة.
ما أنواع الملفات التي يمكن أن يحملها تطبيق DESFire EV2؟
خمسة، إضافة إلى نوع يضيفه EV2: ملفات بيانات قياسية (كتلة ثابتة تكتب في موضعها)، وملفات بيانات احتياطية (نسخة ظل تثبت ذريا)، وملفات قيمة (رصيد 32 بت مع الائتمان والخصم والائتمان المحدود)، وملفات سجلات خطية (سجلات ثابتة تمتلئ مرة واحدة)، وملفات سجلات دورية (حلقة تكتب فوق الأقدم). يوفر EV2 وEV3 أيضا ملف Transaction MAC، الذي يربط MAC عبر معاملة مصادق عليها حتى يتمكن نظام المكتب الخلفي من تأكيد أنها نفذت على بطاقة أصلية. لكل ملف حقوق وصول ووضع اتصال خاص به.
كم عدد التطبيقات والملفات والمفاتيح التي تدعمها بطاقة EV2؟
سمح EV1 بما يصل إلى 28 تطبيقا؛ ويلغي EV2 وEV3 الحد العملي، بحيث يكون السقف هو ذاكرة البطاقة. يحمل كل تطبيق ما يصل إلى 32 ملفا وما يصل إلى 14 مفتاحا، ويضيف EV2 مجموعات مفاتيح متعددة لكل تطبيق حتى يمكن تدوير المفاتيح دون إعادة إصدار البطاقات. حدد حجم البطاقة من خطة التطبيق والملفات التي يقدمها مكامل النظام، لا من الأعداد القصوى، لأن بطاقة 2K لا يمكنها حمل 32 ملفا كبيرا.
ما أوضاع المراسلة الآمنة التي يدعمها DESFire EV2؟
تدرج ورقة البيانات المختصرة العامة من NXP لمنتج EV2 أوضاع المراسلة الآمنة D40 وEV1 ووضع EV2 القائم على AES. يستخدم AuthenticateEV2First وAuthenticateEV2NonFirst مفاتيح AES. أكد الوضع ونوع المفتاح وإعدادات الوصول والاتصال لكل ملف مع المكامل؛ فقراءة UID ناجحة أو مصادقة ناجحة لا تثبت وحدها أن جميع بيانات الملفات مشفرة.
هل أحتاج إلى Proximity Check وTransaction MAC على EV2؟
تتوفر ميزتا Proximity Check وTransaction MAC في EV2، لكن قيمتهما تعتمد على التطبيق والنظام الداعم. يساعد Proximity Check في كشف الاتصال المرحل؛ ويوفر Transaction MAC دليلا على المعاملة للتحقق الخلفي. يجب أن يقرر مكامل النظام ما إذا كانتا مطلوبتين، وأن يعدّهما ويتحقق من دعم القارئ والنظام الخلفي باستخدام العينة. وهما ليستا حمايتين مفعّلتين تلقائيا على كل بطاقة موردة.
لماذا الانتقال من MIFARE Classic إلى DESFire؟
يمكن لتطبيق DESFire استخدام المصادقة المتبادلة بـ AES-128، مما يوفر مسار ترحيل بعيدا عن نقاط ضعف أمان Crypto-1 في Classic وفحوص الوصول القائمة على UID فقط. ويعتمد التحسن على أذونات التطبيق والمفاتيح وإعداد القارئ. أهّل بيانات الاعتماد الجديدة على مجموعة القارئات الحالية أو المرقاة، واتفق على إدارة المفاتيح وخطط لكيفية إيقاف بيانات الاعتماد القديمة. بالنسبة إلى التصاميم الجديدة، توجه NXP المشترين إلى EV3؛ واحتفظ بـ EV2 عندما تكون مواصفات النظام القائم المعتمدة.
جاهز لتحديد طلبك؟
أرسل المنتج والكمية والتطبيق حتى نتمكن من تأكيد الخيارات والأسعار لمشروعك.
تفضّل مراسلتنا؟ WhatsApp أو البريد الإلكتروني حول هذا المنتج.