RFID-Karten
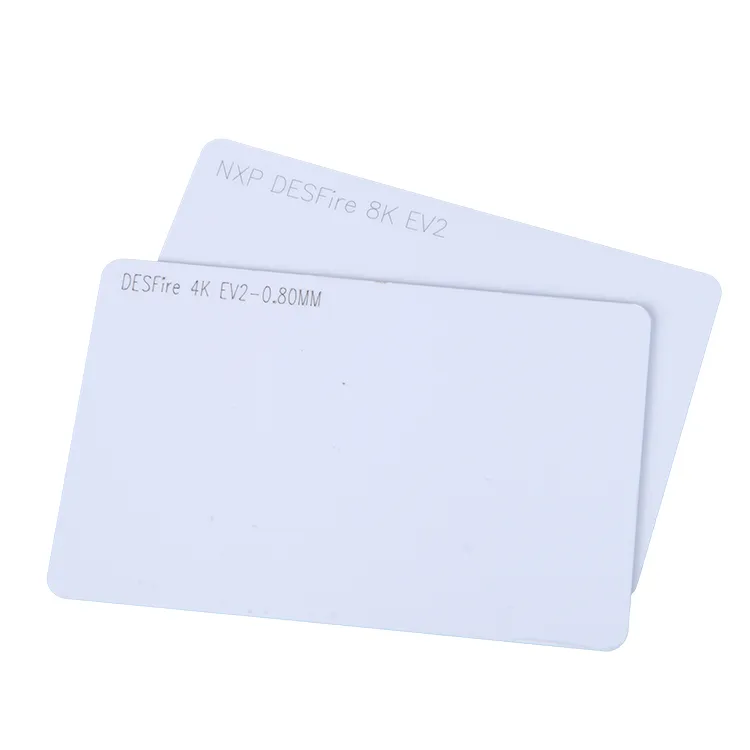
MIFARE DESFire EV2 Karten
MIFARE DESFire EV2 Karten für Systeme, die diese Generation vorgeben. Nennen Sie bei der Anfrage nach Mustern oder einem Mengenangebot den benötigten Speicher – etwa 2K, 4K oder 8K –, das Lesegerätmodell und das Applikationsprofil.
NXP empfiehlt EV2 nicht für Neuentwicklungen und verweist dafür auf EV3. Bei bestehenden EV2-Projekten sollten Sie den vorgegebenen Chip und die aktuelle Lieferbarkeit bestätigen lassen; bewerten Sie jede Alternative vor der Freigabe mit dem Systemintegrator.
Kostenlose Standardmuster · Angebot innerhalb eines Werktags
Produktdetails
DESFire EV2 Karten: Muster und Großbestellungen
Bei einer bestehenden EV2-Installation gehen Sie von der freigegebenen Chip- und Kartenspezifikation aus. Fragen Sie Speicherkapazität, Kartenkörper, Druck und Lieferzustand gemeinsam an, damit sich Angebot und Muster auf dasselbe Projekt beziehen. Die aktuelle Lieferbarkeit des genauen EV2-Typs und die verfügbaren Optionen für fertige Karten werden im Angebot bestätigt.
- Kartenkörper: Geben Sie Abmessungen, Dicke und Material an, etwa eine ID-1-Karte (85,6 × 54 mm). Lassen Sie sich den vorgeschlagenen Aufbau und das Antennendesign bestätigen; andere Formate besprechen Sie über die Seite DESFire-Tags und -Schlüsselanhänger.
- Druck und Veredelung: Senden Sie die Druckvorlage für beide Seiten und nennen Sie die Oberfläche, sichtbare Nummerierung, Barcodes oder QR-Codes sowie etwaige Anforderungen an Magnetstreifen oder Unterschriftsfeld. Klären Sie, welche Optionen in Muster und Angebot enthalten sind.
- Kodierung und Personalisierung: Vereinbaren Sie, ob die Karten im Werkszustand bzw. mit Transportschlüsseln geliefert oder mit Ihrer Applikation, Ihren Dateien und Berechtigungen vorbereitet werden. Eine optisch unbedruckte Karte befindet sich nicht zwangsläufig in einem unberührten Chipzustand. Nennen Sie das benötigte Lieferprofil und das Nummerierungsschema, ohne produktive geheime Schlüssel in die Anfrage aufzunehmen.
- Übergabe der Schlüsselverwaltung: Das Laden von Produktionsschlüsseln wird gesondert mit der für die Kartenausgabe verantwortlichen Stelle vereinbart, und die Kodierung erfolgt ausschließlich für die Organisation, die das System verwaltet.
- Muster und Lieferzeit: Kostenlose Standardmuster sind verfügbar (für ein individuelles Muster fällt eine Einrichtungsgebühr an), und die Standardlieferzeit für Standardprodukte beträgt in der Regel zwei bis drei Wochen; Zeitplan und Verfügbarkeit eines bestimmten EV2-Typs werden im Angebot bestätigt.
DESFire EV2 Karten mit 2K, 4K und 8K: Anforderungen im Vergleich
Diese Tabelle vergleicht die Anforderungen an Karten mit 2K, 4K und 8K; sie deckt nicht das gesamte EV2-Speicherspektrum ab. NXPs öffentliches Kurzdatenblatt führt auch Varianten mit 16 KB und 32 KB. Bestätigen Sie den genauen Typ und die aktuelle Verfügbarkeit fertiger Karten im Angebot. Wählen Sie die Kapazität anhand des Applikations- und Dateiplans Ihres Integrators, einschließlich des Overheads des Dateisystems und des geplanten Wachstums, denn die Speichergröße allein macht Karten nicht austauschbar.
| Variante | NXP-Typ (17 pF / 70 pF) | EEPROM | Zu bestätigen |
| DESFire EV2 2K | MF3D22 / MF3DH22 | 2 KB (2048 Byte) | Applikation, Schlüssel, Dateien und Datensätze passen in den verfügbaren Speicher |
| DESFire EV2 4K | MF3D42 / MF3DH42 | 4 KB (4096 Byte) | Der vollständige Applikationsplan und künftige Aktualisierungen passen in den verfügbaren Speicher |
| DESFire EV2 8K | MF3D82 / MF3DH82 | 8 KB (8192 Byte) | Die benötigte Multi-Applikations- oder Datensatzkapazität und das Lesegerätprofil werden unterstützt |
Die aufgeführten Standardtypen haben eine Eingangskapazität von 17 pF; die „H“-Typen haben 70 pF, die NXP für Antennendesigns in kleinen Bauformen anbietet. Das Inlay-Design muss dennoch in der fertigen Karte bzw. im fertigen Tag validiert werden. NXP gibt im Kurzdatenblatt eine Datenerhaltung von 25 Jahren und typischerweise 500.000 Schreibzyklen bei 22 °C an; diese IC-Werte garantieren nicht die Nutzungsdauer einer bedruckten Karte. Senden Sie den genauen Typ oder die freigegebene Kartenspezifikation, damit das Muster anhand des von Ihnen genutzten Systems geprüft werden kann.
Kompatibilität von Lesegerät und Firmware
Eine angezeigte Kartennummer belegt die Identifikation, nicht eine erfolgreiche Authentifizierung der Applikation. Lassen Sie vor einer Nachbestellung oder Migration die folgenden Punkte vom Lesegerät- oder Schlosshersteller bestätigen und testen Sie die vorgeschlagene Karte mit der Ausgabesoftware und der installierten Firmware.
- Luftschnittstelle: Das Lesegerät implementiert ISO/IEC 14443-2/3 Type A und das Übertragungsprotokoll ISO/IEC 14443-4 (T=CL), das DESFire verwendet. Eine Angabe von 13,56 MHz allein bestätigt keine Unterstützung von 14443-4.
- Befehlssatz: Die Firmware unterstützt die DESFire- und ISO/IEC-7816-4-Befehle, die Ihre Applikation benötigt – Auswahl der Applikation, Authentifizierung sowie Lesen oder Schreiben der verwendeten Dateitypen –, nicht nur das Lesen der UID.
- Secure Messaging: Bestätigen Sie den D40-, EV1- oder EV2-Modus, den Schlüsseltyp und die Kommunikationseinstellungen der Dateien, die Ihre Applikation verwendet. Gleichen Sie jede benötigte EV2-Funktion mit der Firmware des Lesegeräts und dem freigegebenen Kartenprofil ab.
- Abwärtskompatibilität: Sind noch EV1- oder D40-Karten (MF3ICD40) im Umlauf, prüfen Sie, ob das Lesegerät sie während einer Migration weiterhin parallel zu EV2 liest.
- Schlüssel und Diversifizierung: Vereinbaren Sie, wer die Master-Schlüssel der Applikation verwahrt, wie sie je Karte diversifiziert werden und wie sie in die Lesegeräte geladen werden.
- Mustertest: Führen Sie vor jeder Großbestellung die Authentifizierung und die reale Transaktion – Ausgabe, Lesen und Schreiben, eine unterbrochene Transaktion und deren Wiederherstellung – mit der produktiven Lesegerät-Firmware und Software durch.
Vor der Bestellung: EV2-Checkliste
- Genauer EV2-Typ und Speicherkapazität oder die freigegebene Kartenspezifikation Ihres Integrators; der 2K/4K/8K-Vergleich auf dieser Seite umfasst nicht das gesamte Spektrum der Chipfamilie.
- Ob es sich um eine Nachbestellung handelt, die einer installierten Spezifikation entsprechen muss, oder um ein neues Projekt, für das zuerst EV3 geprüft wurde.
- Marke, Modell und Firmware des Lesegeräts, Secure-Messaging-Modus und Schlüsseltyp sowie der Applikations- und Dateiplan.
- Lieferprofil: Werks-/Transporteinstellungen oder projektspezifisch personalisierte Karten; außerdem, wer Produktionsschlüssel lädt, Karten registriert und das Muster freigibt.
- Kartenaufbau, Druckvorlage, Nummerierung, Menge, Bestimmungsort und gewünschter Termin.
- Musterabnahme: Prüfen Sie die Authentifizierung der Applikation und die benötigten Lese-/Schreibtransaktionen mit der tatsächlichen Ausgabesoftware und den tatsächlichen Lesegeräten; bewahren Sie die freigegebene Konfiguration für Nachbestellungen auf.
Was MIFARE DESFire EV2 ist
MIFARE DESFire EV2 ist ein kontaktloser Multi-Applikations-IC von NXP, der bei 13,56 MHz über die Luftschnittstelle ISO/IEC 14443 Type A arbeitet und mit dem Übertragungsprotokoll ISO/IEC 14443-4 kommuniziert. Die Daten liegen in einer Applikations- und Dateistruktur, die über ISO/IEC-7816-4-Befehle angesprochen wird, und Applikationen können Hardware-Kryptografie nutzen: DES, 2K3DES und 3K3DES aus Kompatibilitätsgründen sowie AES mit 128-Bit-Schlüsseln für aktuelle Designs. NXP empfiehlt EV2 nicht für Neuentwicklungen und verweist bei neuen Projekten auf DESFire EV3; diese Seite unterstützt Anfragen für Installationen, die EV2 bereits vorgeben. Die folgenden Abschnitte beschreiben den IC. Die Verfügbarkeit eines bestimmten EV2-Typs und jeder Charge fertiger Karten wird im Angebot bestätigt.
EV1, EV2 und EV3: Was sich geändert hat
Diese drei DESFire-Generationen teilen die 13,56-MHz-Schnittstelle nach ISO/IEC 14443 Type A, die Dateibefehle nach ISO/IEC 7816-4 und die Krypto-Engine für DES/2K3DES/3K3DES/AES-128, und jeder neuere Chip behält Kompatibilitätsmodi für die älteren bei. Zwischen den Generationen ändern sich die Sicherheitsfunktionen auf Applikationsebene und die Zertifizierungsstufe. Eine Funktion nützt Ihrem Projekt nur, wenn Chip, Lesegerät-Firmware und Applikation sie gleichermaßen umsetzen.
| DESFire EV1 | DESFire EV2 | DESFire EV3 | |
| Secure Messaging | D40- und EV1-Modus | AES-basiertes EV2-Secure-Messaging; behält die Kompatibilitätsmodi EV1 und D40 bei | Behält die Secure-Messaging-Modi D40, EV1 und EV2 bei |
| Applikationen pro Karte | Bis zu 28 | Praktisch unbegrenzt | Praktisch unbegrenzt |
| Dateien pro Applikation | Bis zu 32 | Bis zu 32 | Bis zu 32 |
| Mehrere Schlüsselsätze | — | Bis zu 16 Sätze pro Applikation (Key Rolling) | Ja |
| Transaction MAC | — | Ja, auf Applikationsebene | Ja |
| Proximity Check (Schutz vor Relay-Angriffen) | — | Ja | Ja |
| Delegiertes Applikationsmanagement (MIsmartApp) | — | Ja | Ja |
| Secure Dynamic Messaging / SUN | — | — | Ja (in die NDEF-Nachricht gespiegelt; kompatibel mit NTAG DNA) |
| Transaction Timer | — | — | Ja (mindert das Risiko von Man-in-the-Middle-Angriffen) |
| Common Criteria | EAL4+ (Hardware und Software) | EAL5+ (Hardware und Software) | EAL5+ (Hardware und Software) |
| NXP-Status für Neuentwicklungen | Nicht empfohlen | Nicht empfohlen | Empfohlener Ersatz |
EV2 bietet abwärtskompatible Secure-Messaging-Modi für D40 und EV1, doch eine Ersatzkarte benötigt weiterhin die Applikationskonfiguration, die Schlüssel und die Lesegerätunterstützung, die das installierte System erwartet. EV2-Funktionen wie mehrere Schlüsselsätze, Transaction MAC, Proximity Check und delegiertes Applikationsmanagement setzen die entsprechende Konfiguration und Befehlsunterstützung voraus. Lassen Sie die Funktionen, die das Projekt tatsächlich nutzt, vom Integrator bestätigen und testen.
Applikations- und Dateistruktur
Eine DESFire-Karte verhält sich wie ein kleines Dateisystem mit drei Ebenen, das direkt auf der Karte liegt. Ganz oben steht die PICC – die Karte selbst –, die den Karten-Master-Schlüssel, die kartenweite Konfiguration und die Liste der Applikationen enthält. Jede Applikation wird über eine 3 Byte lange Application ID (AID) adressiert und besitzt eigene Schlüssel und eigene Dateien: EV1 erlaubt bis zu 28 Applikationen, während EV2 und EV3 die praktische Grenze aufheben und nur durch den verfügbaren Speicher begrenzt sind. Jede Applikation enthält bis zu 32 Dateien (Datei-IDs 0x00–0x1F), und jede Datei hat eigene Zugriffsrechte und einen eigenen Kommunikationsmodus. So kann eine Karte einen Zutrittsausweis, eine elektronische Geldbörse und ein Ticket nebeneinander führen, ohne dass sich diese einen Schlüssel teilen.
| Dateityp | Inhalt | Hinweis zur Generation |
| Standard-Datendatei | Ein Binärdatenblock fester Länge, der direkt überschrieben wird. | Von EV1 und EV2 unterstützt |
| Backup-Datendatei | Wie eine Standarddatei, jedoch mit Schattenkopie; Schreibvorgänge werden erst mit CommitTransaction wirksam und lassen sich mit AbortTransaction zurücknehmen. | Von EV1 und EV2 unterstützt |
| Wertdatei | Ein vorzeichenbehafteter 32-Bit-Wert mit Credit-, Debit- und Limited-Credit-Operationen und konfigurierbaren Grenzen, für bargeldlose Bezahlsysteme. | Von EV1 und EV2 unterstützt |
| Lineare Datensatzdatei | Eine feste Anzahl von Datensätzen fester Länge, die einmal befüllt werden, für Protokolle oder geordnete Einträge. | Von EV1 und EV2 unterstützt |
| Zyklische Datensatzdatei | Ein Ring aus Datensätzen fester Länge, in dem der älteste überschrieben wird, für einen fortlaufenden Transaktionsverlauf. | Von EV1 und EV2 unterstützt |
| Transaction-MAC-Datei | Eine spezielle Datei, die einen MAC und einen Zähler über die Befehle einer authentifizierten Transaktion verkettet, sodass ein Backoffice-System bestätigen kann, dass die Transaktion auf einer echten Karte ausgeführt wurde. | EV2 (in EV3 beibehalten) |
Jede Datei hat vier Felder für Zugriffsrechte – Lesen, Schreiben, Lesen und Schreiben sowie Ändern der Zugriffsrechte –, und jedes Feld verweist auf einen der Schlüssel der Applikation oder ist auf „frei“ (keine Authentifizierung) oder „verweigert“ (nie) gesetzt. Backup-, Wert- und Datensatzdateien nehmen an Transaktionen teil: Mehrere Schreibvorgänge werden vorgemerkt und dann atomar festgeschrieben, sodass eine vorzeitig vom Lesegerät entfernte Karte nie ein halb geschriebenes Fahrgeldguthaben oder einen halb geschriebenen Protokolleintrag hinterlässt.
Authentifizierung und Secure Messaging
Das Lesen einer UID authentifiziert keine DESFire-Applikation. Bei der gegenseitigen Authentifizierung weisen Karte und Lesegerät den Besitz des benötigten Schlüssels nach und bauen einen Sitzungsschutz auf. Der gewählte Authentifizierungsmodus sowie die Zugriffs- und Kommunikationseinstellungen jeder Datei bestimmen, was gelesen, geschrieben oder im Klartext übertragen werden kann. Karte, Lesegerät-Firmware und Applikation müssen die vereinbarte Konfiguration umsetzen.
- D40-Kompatibilitätsmodus: Für Bestandsinstallationen mit dem ursprünglichen DES/2K3DES-Verfahren beibehalten. Bestätigen Sie den konfigurierten Schlüsseltyp und die Anforderungen des Lesegeräts; gehen Sie nicht davon aus, dass dieser Modus AES-Schutz bietet.
- EV1-Secure-Messaging: AuthenticateISO unterstützt 2K3DES- oder 3K3DES-Schlüssel, AuthenticateAES verwendet AES-Schlüssel. Damit bleibt der jeweilige EV1-Kompatibilitätsmodus erhalten.
- EV2-Secure-Messaging: AuthenticateEV2First und AuthenticateEV2NonFirst verwenden AES-Schlüssel. Der erste Befehl startet die EV2-Authentifizierung der Transaktion; der zweite unterstützt weitere Authentifizierungen innerhalb dieser Transaktion. Klären Sie die benötigten Befehle und Einstellungen mit dem Integrator.
Die Dateikommunikation kann je nach Authentifizierung und Dateieinstellungen im Klartext, mit kryptografischer Prüfsumme geschützt oder verschlüsselt erfolgen. Eine Authentifizierung allein bedeutet nicht, dass jede Datei verschlüsselt ist oder jeder Lesevorgang einen Schlüssel erfordert. NXPs öffentliches EV2-Kurzdatenblatt beschreibt diese Optionen und die unterstützten Authentifizierungsbefehle; für die Implementierung ist die ausführliche Produktdokumentation heranzuziehen. Die Schlüsseldiversifizierung behandelt NXP gesondert in der Application Note AN10922.
Schlüsselverwaltung: Schlüssel, Versionen und Schlüsselsätze
Schlüssel gibt es auf zwei Ebenen. Die PICC enthält einen Karten-Master-Schlüssel für die Verwaltung auf Kartenebene. Jede Applikation kann bis zu 14 Schlüssel enthalten und hat eigene Schlüsseleinstellungen und Dateizugriffsrechte. Informationen zur Schlüsselversion helfen dem Herausgeber, Aktualisierungen zu verwalten, ersetzen aber weder den geheimen Schlüssel noch die erforderlichen Berechtigungen. Prüfen Sie das gewählte Verfahren mit ChangeKey oder ChangeKeyEV2 anhand der genauen Applikationskonfiguration.
EV2 unterstützt mehrere Schlüsselsätze pro Applikation, sodass der Herausgeber einen weiteren Schlüsselsatz vorbereiten und darauf wechseln kann, sofern der Lesegerätbestand dieses Verfahren unterstützt. Ein Integrator kann eine Diversifizierung je Karte einsetzen, etwa nach dem Verfahren aus NXP AN10922, mit geschützter Speicherung der Master-Schlüssel in einem HSM oder SAM. Das ist eine Entscheidung der Systemauslegung, keine automatische Eigenschaft einer Blankokarte. Vereinbaren Sie vor der Bestellung, wer die Schlüssel erzeugt, verwahrt und lädt und wie die Lesegeräte die benötigten Zugangsdaten erhalten. Nehmen Sie keine produktiven geheimen Schlüssel in eine Anfrage auf.
Der DESFire-Befehlssatz
DESFire unterstützt native Befehle und die Kapselung nach ISO/IEC 7816-4 über ISO/IEC 14443-4. Die folgende Übersicht hilft festzustellen, was der Lesegerät-Stack umsetzen muss; sie ist keine Kodierungsspezifikation. NXPs öffentliches EV2-Kurzdatenblatt führt die Befehlsfamilien auf, die ausführliche Produktdokumentation definiert deren Parameter und Sicherheitsanforderungen. Kartenkonfiguration, Lesegerät-Firmware und Applikation müssen die vom Integrator gewählten Operationen unterstützen.
| Befehlsfamilie | Typische Befehle | Zweck | Hinweis zur Generation |
| Auswahl & Ermittlung | SelectApplication, GetApplicationIDs, GetDFNames | Die PICC oder eine Applikation auswählen und die Applikationen auf der Karte auflisten. | Von EV1 und EV2 unterstützt |
| Karten- & Chipinformationen | GetVersion, GetCardUID, FreeMem, ReadSig | Chiptyp, Speichergröße, UID und freien Speicher abfragen; ReadSig liefert die NXP-Originalitätssignatur (ECDSA). | GetVersion EV1; ReadSig EV2 |
| Authentifizierung | Authenticate (D40), AuthenticateISO, AuthenticateAES, AuthenticateEV2First, AuthenticateEV2NonFirst | Gegenseitige Authentifizierung mit dem konfigurierten Schlüsseltyp durchführen und den entsprechenden Secure-Messaging-Modus aufbauen. | D40-/EV1-Kompatibilität; EV2First/NonFirst mit EV2 hinzugekommen |
| Applikationsverwaltung | CreateApplication, DeleteApplication, GetKeySettings, ChangeKeySettings | Eine Applikation anlegen oder löschen und festlegen, wer sie verwalten darf. | Von EV1 und EV2 unterstützt |
| Schlüsselverwaltung | ChangeKey, ChangeKeyEV2, GetKeyVersion, InitializeKeySet, FinalizeKeySet, RollKeySet | Schlüssel ändern und Schlüsselversionen lesen; die Schlüsselsatz-Befehle wechseln zwischen Schlüsselsätzen. | ChangeKey EV1; Schlüsselsätze EV2 |
| Dateiverwaltung | CreateStdDataFile, CreateBackupDataFile, CreateValueFile, CreateLinearRecordFile, CreateCyclicRecordFile, CreateTransactionMACFile, DeleteFile, GetFileSettings, ChangeFileSettings | Die Dateitypen anlegen, Dateien löschen und deren Zugriffsrechte lesen oder ändern. | Daten-, Datensatz- und Wertdateien EV1; Transaction-MAC-Datei EV2 |
| Daten & Datensätze | ReadData, WriteData, ReadRecords, WriteRecord, ClearRecordFile | Standard-, Backup- und Datensatzdateien im Kommunikationsmodus der jeweiligen Datei lesen und schreiben. | Von EV1 und EV2 unterstützt |
| Wertoperationen | GetValue, Credit, Debit, LimitedCredit | Den Saldo einer Wertdatei lesen und anpassen; LimitedCredit erlaubt eine begrenzte Erhöhung ohne volle Credit-Berechtigung. | Von EV1 und EV2 unterstützt |
| Transaktionen | CommitTransaction, AbortTransaction, CommitReaderID | Vorgemerkte Schreibvorgänge atomar festschreiben oder zurücknehmen; eine Lesegerätkennung in die Transaktion einbinden. | Commit/Abort EV1; CommitReaderID EV2 |
| Schutz vor Relay-Angriffen | PreparePC, ProximityCheck, VerifyPC | Die HF-Signallaufzeit messen, damit eine weitergeleitete Karte abgewiesen werden kann. | EV2 |
| Secure Dynamic Messaging | SDM / SUN (über die Dateieinstellungen konfiguriert) | Konfigurierte dynamische Daten über einen NDEF-Lesevorgang zur Prüfung durch die Applikation oder das Backend bereitstellen; ein Auslesen mit dem Smartphone allein belegt nicht die Echtheit. | EV3 |
| Konfiguration | SetConfiguration | Kartenweite Optionen wie Random ID, Umgang mit Standardschlüsseln und Secure-Messaging-Einstellungen festlegen. | Von EV1 und EV2 unterstützt |
Sicherheitszertifizierung
Die Generationen unterscheiden sich nicht nur in ihren Funktionen, sondern auch in ihrer Common-Criteria-Evaluierung. Öffentliche NXP-Unterlagen stufen DESFire EV1 mit Common Criteria EAL4+ und sowohl EV2 als auch EV3 mit EAL5+ ein – Hardware und Betriebssystem des EV3 sind nach EAL5+, erweitert um AVA_VAN.5, evaluiert. Die Zertifizierung umfasst den Chip und sein Betriebssystem, nicht eine fertige Karte oder eine konkrete Installation: Eine Karte, die mit Standardschlüsseln belassen wird, ist unabhängig von der Einstufung des Chips nicht sicher. Betrachten Sie die EAL-Stufe als einen Faktor unter mehreren in den Ausschreibungsanforderungen und klären Sie den genauen zertifizierten Typ mit Ihrem Integrator ab.
Warum von MIFARE Classic auf DESFire umsteigen
MIFARE Classic verwendet Crypto-1, dessen veröffentlichte Sicherheitsschwächen es ausschließen, das Verfahren einer modernen AES-Authentifizierung auf Applikationsebene gleichzusetzen. Eine Installation, die eine Karte allein anhand ihrer UID autorisiert, hat zudem ein eigenes Problem: Die UID ist eine Kennung, kein Nachweis, dass die Karte ein Applikationsgeheimnis enthält. Bewerten Sie bei der Planung einer Migration sowohl die Ausweistechnologie als auch das tatsächliche Authentifizierungsverhalten des Lesegeräts.
DESFire unterstützt die gegenseitige AES-128-Authentifizierung sowie konfigurierbare Dateiberechtigungen und Kommunikationsschutz. Das bloße Kopieren einer UID reproduziert keine authentifizierte Applikation, doch der Einsatz eines DESFire-Chips sichert das System nicht automatisch ab. Dateien mit freiem Zugriff oder Klartextkommunikation können Daten preisgeben; Standardschlüssel und schlecht geschützte Herausgeberschlüssel schwächen die Installation ebenfalls. Konfigurieren Sie die Zugriffsrechte der Applikation, das Secure Messaging und die Schlüsselverwaltung, und lassen Sie das Lesegerät die Applikation authentifizieren. Random ID kann die Preisgabe der festen UID bei der Kartenauswahl verringern; die Funktion ersetzt keine Authentifizierung und garantiert nicht, dass eine Karte nicht verfolgt werden kann.
- Lesegerät-Firmware: Stellen Sie die Lesegeräte auf einen Firmwarestand um, der die DESFire-Applikation mit den Projektschlüsseln authentifiziert, statt die UID zu akzeptieren.
- Schlüsselzeremonie: Erzeugen Sie die Master-Schlüssel in einem HSM oder SAM, wählen Sie das Diversifizierungsverfahren nach AN10922 und dokumentieren Sie, wer die Schlüssel verwahrt und lädt, bevor die erste Karte kodiert wird.
- Parallelbetrieb beider Technologien: Setzen Sie Multi-Technologie-Lesegeräte ein, die die alten Karten und die neuen DESFire-Karten gleichzeitig akzeptieren, tauschen Sie die Karten schrittweise im regulären Austausch aus und legen Sie dann einen festen Stichtag fest, ab dem die alten Kartentypen in der Zutrittssoftware deaktiviert werden, damit alte Klone nicht mehr funktionieren.
Für ein neues System verweist NXP auf DESFire EV3; bestellen Sie EV2 passend zu einer Installation, die EV2 bereits vorgibt, und behandeln Sie jeden Generationswechsel als Änderung der freigegebenen Spezifikation. Die Migrationsoptionen finden Sie bei den MIFARE Classic Karten, der MIFARE DESFire Familie und den MIFARE Plus Karten.
Verwandte Optionen: die MIFARE DESFire Familie, MIFARE Plus Karten, DESFire-Tags und -Schlüsselanhänger sowie alle RFID-Karten.
Technische Referenzen: NXP-Produkt- und Lebenszyklusseite zu MIFARE DESFire EV2, das DESFire-EV2-Kurzdatenblatt und die NXP-Seite zu DESFire EV3. Die Chipdokumentation beschreibt die Fähigkeiten des IC; sie belegt weder den Lagerbestand von Proud Tek noch die Kompatibilität einer fertigen Karte.
Häufig gestellte Fragen
Welche EV2-Speichergröße benötige ich: 2K, 4K oder 8K?
Gehen Sie vom vollständigen Applikations- und Dateiplan aus, einschließlich Overhead und künftiger Aktualisierungen. Die Optionen 2K, 4K und 8K auf dieser Seite sind Vergleichspunkte, keine Zusage, dass eine bestimmte Applikation hineinpasst. NXP führt außerdem EV2-Varianten mit 16 KB und 32 KB. Nennen Sie die benötigte Kapazität und den genauen Typ in der Anfrage und klären Sie vor der Bestellung die aktuelle Kartenverfügbarkeit und die Kompatibilität des Musters.
Worin unterscheiden sich die Typen MF3D und MF3DH?
Sie haben denselben DESFire-EV2-Chip und denselben Speicher. Der Standardtyp (MF3D22, MF3D42, MF3D82) hat 17 pF Eingangskapazität für Antennen im Kartenformat; der „H“-Typ (MF3DH22, MF3DH42, MF3DH82) hat 70 pF für die kleineren Antennen in Etiketten, Armbändern und kleinen Schlüsselanhängern. Stimmen Sie den Typ auf das Inlay ab, damit die Lesereichweite zum Format passt.
Wie unterscheidet sich DESFire EV2 von EV1 und EV3?
EV1 bietet bis zu 28 Applikationen und Common Criteria EAL4+. EV2 ergänzt mehrere Schlüsselsätze, Transaction MAC, Proximity Check und delegiertes Applikationsmanagement, hebt die praktische Grenze für die Anzahl der Applikationen auf und ist nach EAL5+ zertifiziert. EV3 behält den Funktionsumfang von EV2 bei und ergänzt Secure Dynamic Messaging (SUN) sowie einen Transaction Timer. NXP empfiehlt für Neuentwicklungen EV3, nicht EV1 oder EV2.
Funktioniert DESFire EV2 mit meinen vorhandenen Lesegeräten?
Nur wenn die Lesegeräte das Protokoll ISO/IEC 14443-4, den DESFire-Befehlssatz sowie den Secure-Messaging-Modus und die Schlüssel Ihrer Applikation umsetzen. Das Erkennen des Chips oder das Lesen seiner UID beweist das nicht. EV2 kann sich in einer gemischten Installation auch in den älteren Modi D40 und EV1 authentifizieren; bestätigen Sie dennoch die Lesegerät-Firmware und testen Sie ein Muster durchgängig.
Lässt sich eine MIFARE DESFire EV2 Karte klonen?
Das bloße Kopieren einer UID reproduziert keine Applikation, die das Lesegerät korrekt mit geschützten AES-Schlüsseln authentifiziert. Das ist jedoch keine Garantie, dass jede EV2-Karte oder jede Installation sicher ist. Dateiberechtigungen und Kommunikationsmodi können freien Zugriff oder Zugriff auf Klartextdaten zulassen, und Standardschlüssel, offengelegte Herausgeberschlüssel oder ein Lesegerät, das nur die UID prüft, können den Schutz untergraben. Lassen Sie Ihren Integrator die Authentifizierung der Applikation, den Dateizugriff, die Schlüsselverwaltung und einen gegebenenfalls erforderlichen Schutz vor Relay-Angriffen konfigurieren und testen.
Sollte ich ein neues Projekt mit DESFire EV2 beginnen?
NXP empfiehlt EV2 nicht für Neuentwicklungen und verweist bei neuen Projekten auf EV3. Bestellen Sie EV2, wenn eine bestehende Installation es vorgibt; für ein neues System prüfen Sie EV3 mit Ihrem Integrator und qualifizieren ein Muster. Behandeln Sie jeden Generationswechsel als Änderung der freigegebenen Spezifikation, nicht als gleichwertigen Austausch.
Werden die Karten einsatzbereit für meine Zutritts- oder Bezahlapplikation geliefert?
Nur wenn Lieferprofil und Zuständigkeiten für die Kartenausgabe vereinbart sind. Eine Karte im Werks- oder Transportzustand besitzt dennoch eine Chipkonfiguration und Schlüsselmaterial; sie sollte nicht als „ohne Schlüssel“ bezeichnet werden. Projektapplikationen, Produktionsschlüssel, Berechtigungen und Registrierung müssen von der vereinbarten Stelle vorbereitet werden. Klären Sie, ob wir die Karten zur Personalisierung durch Sie selbst liefern oder ein freigegebenes Applikationsprofil vorbereiten, und bewahren Sie diese Spezifikation für Nachbestellungen auf.
Welche Dateitypen kann eine DESFire-EV2-Applikation enthalten?
Fünf Dateitypen sowie einen weiteren, den EV2 ergänzt: Standard-Datendateien (ein fester Block, der direkt überschrieben wird), Backup-Datendateien (eine Schattenkopie, die atomar festgeschrieben wird), Wertdateien (ein 32-Bit-Saldo mit Credit, Debit und Limited Credit), lineare Datensatzdateien (feste Datensätze, die einmal befüllt werden) und zyklische Datensatzdateien (ein Ring, der den ältesten Eintrag überschreibt). EV2 und EV3 bieten zusätzlich eine Transaction-MAC-Datei, die einen MAC über eine authentifizierte Transaktion verkettet, sodass ein Backoffice-System bestätigen kann, dass sie auf einer echten Karte ausgeführt wurde. Jede Datei hat eigene Zugriffsrechte und einen eigenen Kommunikationsmodus.
Wie viele Applikationen, Dateien und Schlüssel unterstützt eine EV2-Karte?
EV1 erlaubte bis zu 28 Applikationen; EV2 und EV3 heben die praktische Grenze auf, sodass der Kartenspeicher die Obergrenze bildet. Jede Applikation enthält bis zu 32 Dateien und bis zu 14 Schlüssel, und EV2 ergänzt mehrere Schlüsselsätze pro Applikation, sodass Schlüssel gewechselt werden können, ohne Karten neu auszugeben. Bemessen Sie die Karte nach dem Applikations- und Dateiplan Ihres Integrators, nicht nach den Höchstwerten, denn eine 2K-Karte kann keine 32 großen Dateien aufnehmen.
Welche Secure-Messaging-Modi unterstützt DESFire EV2?
NXPs öffentliches EV2-Kurzdatenblatt nennt D40, EV1 und AES-basiertes EV2-Secure-Messaging. AuthenticateEV2First und AuthenticateEV2NonFirst verwenden AES-Schlüssel. Klären Sie Modus, Schlüsseltyp sowie die Zugriffs- und Kommunikationseinstellungen jeder Datei mit dem Integrator; ein erfolgreiches Lesen der UID oder eine erfolgreiche Authentifizierung beweist für sich genommen nicht, dass alle Dateidaten verschlüsselt sind.
Benötige ich Proximity Check und Transaction MAC bei EV2?
Proximity Check und Transaction MAC sind verfügbare EV2-Funktionen, doch ihr Nutzen hängt von der Applikation und dem unterstützenden System ab. Proximity Check hilft, weitergeleitete Kommunikation zu erkennen; Transaction MAC liefert einen Transaktionsnachweis zur Prüfung im Backend. Ihr Integrator sollte entscheiden, ob sie erforderlich sind, sie konfigurieren und die Unterstützung durch Lesegerät und Backend mit dem Muster prüfen. Sie sind keine automatisch aktivierten Schutzfunktionen auf jeder gelieferten Karte.
Warum von MIFARE Classic auf DESFire umsteigen?
Eine DESFire-Applikation kann die gegenseitige AES-128-Authentifizierung nutzen und bietet damit einen Migrationsweg weg von den Sicherheitsschwächen von Crypto-1 bei Classic und von reinen UID-Zutrittsprüfungen. Die Verbesserung hängt von den Applikationsberechtigungen, den Schlüsseln und der Lesegerätkonfiguration ab. Qualifizieren Sie den neuen Ausweis auf dem bestehenden oder aufgerüsteten Lesegerätbestand, vereinbaren Sie die Schlüsselverwaltung und planen Sie, wie die alten Ausweise außer Betrieb genommen werden. Für Neuentwicklungen verweist NXP Käufer auf EV3; behalten Sie EV2 bei, wenn es die freigegebene Spezifikation des bestehenden Systems ist.
Bereit, Ihre Bestellung zu spezifizieren?
Senden Sie uns Produkt, Menge und Anwendung, damit wir die Optionen und Preise für Ihr Projekt bestätigen können.