So funktioniert eine Hotelschlüsselkarte
Eine Hotelschlüsselkarte ist eine passive kontaktlose 13,56-MHz-Karte, meist ISO/IEC 14443 Typ A (MIFARE); einige Hersteller setzen Leseköpfe für ISO/IEC 15693 oder FeliCa ein. Sie hat keine Batterie; das Lesegerät des Schlosses versorgt den Chip über ein 13,56-MHz-Feld, sobald die Karte innerhalb weniger Zentimeter gehalten wird. Beim Check-in schreibt das Kodiergerät an der Rezeption die Zimmernummer, das gültige Aufenthaltsfenster und ein Zutrittsprofil (Gast, Housekeeping, Wartung) in den Speicher der Karte, geschützt durch Schlüssel, die nur das Schlosssystem kennt.
Die meisten Hotelschlösser arbeiten offline. Sie kommunizieren nicht mit einem Server; sie vertrauen dem Inhalt der Karte, weil er mit den richtigen Schlüsseln geschrieben wurde, und führen eine eigene Uhr, um das Aufenthaltsfenster zu prüfen. Online-Schlösser (verkabelt oder drahtlos) ergänzen Fernsperrung und Audit-Trails, doch die Karte selbst funktioniert genauso. Die Schlosssoftware, nicht die Karte, ist mit dem Property-Management-System verbunden, sodass Check-in und Kodierung ein einziger Schritt sind.
Da Speicheraufbau und Schlüssel vom Schlosshersteller festgelegt werden, ist eine Karte nur dann brauchbar, wenn Chip und Konfiguration dem entsprechen, was das Kodiergerät dieses Herstellers erwartet. Deshalb führt jede Frage zu Hotelschlüsselkarten letztlich zum Schloss zurück.
Die Chip-Wahl: Classic, Plus, DESFire und Ultralight
Vier NXP-Chip-Familien decken nahezu jede Hotelinstallation ab. Die Tabelle stellt sie anhand der Kriterien gegenüber, die eine Bestellung entscheiden: Stand der Sicherheit, welche Schlossgenerationen sie erwarten, wie aufwendig eine Migration ist und die relative Kostenklasse des Chips selbst.
Das Schloss entscheidet. Ein Lesegerät öffnet die Tür nur für einen Chip, den seine Firmware authentifizieren kann, und die Firmware in Ihrem Gebäude zählt mehr als jede markenweite Liste. Lassen Sie den akzeptierten Chip beim Schlosshersteller für Ihr genaues Modell bestätigen und testen Sie ein Muster in Ihrem eigenen Kodiergerät und im Schloss, bevor Sie eine Auflage in Auftrag geben. Die Kostenklassen unten beschreiben nur den Chip; der Kartenpreis für Ihre Spezifikation und Menge wird im Angebot bestätigt.
- Classic 1K/4K nur für eine bestehende, reine Classic-Anlage ohne geplantes Upgrade; kodieren Sie bei jedem Aufenthalt neu, um das Risiko geklonter Karten zu begrenzen.
- MIFARE Plus bei der Migration von Classic oder für eine gemischte Anlage mit einer SKU, die heute in SL1 arbeitet und mit dem Schloss-Upgrade in SL3 auf AES wechselt.
- DESFire EV2/EV3 für Neubauten, Sicherheitsvorgaben von Marke oder Versicherer und jede Karte, die zusätzlich Spa-, Aufzug-, Bonus- oder bargeldlose Anwendungen tragen muss; geben Sie EV3 an, wenn Wallet-Schlüssel auf der Roadmap stehen.
- Ultralight C/EV1 für Einweg- oder Einzelaufenthaltskarten in großer Stückzahl, wenn das Schloss ihn ohnehin erwartet und kein vollständiges AES erforderlich ist.
| Chip | Sicherheitsstand | Typische Schlossgenerationen | Migrationsaufwand | Relative Kostenklasse |
|---|---|---|---|---|
| MIFARE Classic 1K/4K | Crypto-1, seit 2008 öffentlich gebrochen und mit handelsüblichen Werkzeugen klonbar | Die größte installierte Basis, ab den späten 1990er-Jahren (ältere Lesegeräte von Saflok, Onity und VingCard) | Keiner, solange alles bleibt; dies ist der Chip, von dem man weggehen sollte | Einstieg |
| MIFARE Plus (SL1/SL3) | AES-128 in SL3; SL1 präsentiert sich einem Lesegerät zur Abwärtskompatibilität als Classic | Aktualisierte Firmware in Anlagen, die Classic verlassen; in SL1 ein direkter Ersatz bei vielen Lesegeräten ab 2010 | Gering: Eine SKU kann in SL1 auf Altlesegeräten laufen und mit dem Firmware-Upgrade auf SL3 wechseln | Mittel |
| MIFARE DESFire EV2/EV3 | AES-128 mit gegenseitiger Authentifizierung und Schlüsseln auf Dateiebene; EV2 führte den Proximity Check gegen Relay-Angriffe ein; EV3 ergänzt SUN-Secure-Messaging und abwärtskompatible Krypto-Agilität | Aktuelle Schlossgenerationen und Neubauten; von reinen Classic-Lesegeräten nicht lesbar | Höher: erfordert Unterstützung von Lesegerät und Kodiergerät, je Schlossmodell zu bestätigen | Oberklasse |
| MIFARE Ultralight C / EV1 | Ultralight C ergänzt 3DES; EV1 bietet begrenzten Schutz; beide haben wenig Speicher | Einweg-Karten für einen einzigen Aufenthalt; bei einigen Saflok-Generationen dokumentierter Standard, dazu einige Nachrüstungen | Gering, wenn das Schloss ihn ohnehin erwartet | Einstieg (wenig Speicher) |
Schlosskompatibilität nach Hersteller
Die sieben folgenden Hersteller decken die meisten Hotelanlagen ab. Die Matrix fasst zusammen, was jede Schlossfamilie auf Kartenebene akzeptiert: die Schlossgenerationen, denen Sie wahrscheinlich begegnen, die Kartentechnologien, die ihre Leseköpfe lesen, und die vor der Bestellung zu klärenden Details. Jede Zelle beschreibt die dokumentierte Chip-Akzeptanz, wie sie der Schlosshersteller veröffentlicht — keine Partnerschaft, Autorisierung oder Empfehlung —, und sie setzt die in Ihrem Gebäude installierte Firmware nicht außer Kraft. Wo ein Chip für einen Hersteller nicht als Standard aufgeführt ist, behandeln Sie ihn als unbestätigt, bis der Hersteller für Ihr Modell schriftlich etwas anderes erklärt. Lesen Sie sie zusammen mit den Prüfschritten im nächsten Abschnitt: Lesekopf, Kodiergerät und Backend müssen übereinstimmen, bevor eine Karte eine Tür öffnet.
Koexistenz mit Magnetstreifen. Mehrere dieser Hersteller führen neben dem RFID-Chip weiterhin einen Magnetstreifen (Onity HT-Serie, Saflok MT und Kombischlösser, VingCard Classic Dual-Track, Miwa AL5H), und eine Kombikarte verbindet beide, solange Aufzüge, Parkhäuser oder ein Altflügel ältere Streifenleser behalten. Die Koerzitivität ist entscheidend: Hotelstreifen sind hochkoerzitiv (HiCo, etwa 2750 Oersted) oder niedrigkoerzitiv (LoCo, etwa 300 Oersted), und HiCo widersteht versehentlichem Löschen weit besser, daher müssen Streifen und Kodiergerät auf denselben Typ eingestellt sein. Der Glaube, dass Telefone und Magnete Schlüsselkarten löschen, stammt vom Streifen, nicht vom Chip: Ein RFID-Chip speichert Daten in Silizium-Speicher ohne magnetische Domäne, sodass ein Telefon oder Kühlschrankmagnet ihn nicht löschen kann, während ein starker Magnet einen LoCo-Streifen schwächen kann. Eine reine RFID-Karte zu ersetzen, weil „ein Telefon sie entmagnetisiert hat“, verbirgt keinen Defekt — die Ursache ist fast immer eine leere Schlossbatterie, eine abgedriftete Uhr oder eine gemischte Chip-Charge.
| Schlosshersteller | Typische Schlossgenerationen | Akzeptierte Kartentechnologien (wie vom Schlosshersteller dokumentiert) | Mit dem Hersteller zu klären |
|---|---|---|---|
| Onity | HT-Serie (Magnetstreifen/Hybrid), ADVANCE, integra, Trillium; DirectKey-BLE-Overlay | Proprietärer Magnetstreifen (HT-Serie); MIFARE Classic 1K (ADVANCE, integra, Trillium); MIFARE Plus SL1 und SL3 bei neuerer integra-/Trillium-Firmware; Ultralight C bei einigen Nachrüstungen; DESFire kein Standard-Credential; BLE (DirectKey) und Apple/Google Wallet bei neuerer Trillium-Firmware | Lesegerätgeneration und Firmware; DESFire separat validieren (kein Standard); die Firmware des Onity-Rezeptions-Kodiergeräts des Hauses für Plus SL3; Sicherheitsbehebung der HT-Serie vor der Nachbestellung |
| dormakaba Saflok | MT-Magnetstreifen, Confidant, Quantum IV/RT, Messenger LENS, Quantum Plus (Series 8), Quantum Pixel | Magnetstreifen (MT und Kombi); MIFARE Classic 1K (am weitesten verbreitet); MIFARE Plus SL1 (RT und später) und SL3 (LENS/Quantum Plus); DESFire EV1/EV2/EV3 bei Messenger LENS, Quantum Plus und Pixel; Ultralight C bei einigen Generationen; BLE und Apple/Google Wallet bei Pixel; LEGIC als Rückgrat der Mobil-Bereitstellung | Generation und Firmware der Türsteuerung; Firmware der Kodiergerät-Plattform (System 6000 vs. Ambiance; das Gen-II-Kodiergerät) für DESFire; Behebung der Unsaflok-Offenlegung von 2024 vor einer Sammel-Erneuerung |
| ASSA ABLOY VingCard | Classic RFID, Essence, Signature RFID (+BLE), Allure, Flex (marine); Senior/Solitaire (Alt-Serie) | Magnetstreifen bei Classic Dual-Track; MIFARE Classic 1K; MIFARE Plus EV1 4K; DESFire EV3 4K/8K nur bei Lesegerättyp 3G oder neuer (nicht bei E100/C100-Köpfen); Ultralight EV1 und Ultralight AES; BLE mit Apple/Google Wallet bei Signature, Allure und Essence | Bezeichnung des Lesegerättyps (3G oder neuer für DESFire); Backend (Vision/Visionline/Vostio) und die Firmware des VingCard-Kodiergeräts; Vision-Patch-Status, falls noch im Einsatz |
| Salto | XS4 Original / Original+ / One / Mini / Locker, AElement Fusion, Neo-Zylinder, GEO | Nur RFID (kein Magnetstreifen); MIFARE Classic 1K; MIFARE Plus EV1/EV2 (SL1/SL3); DESFire EV1/EV2/EV3; Ultralight C (Papier-Gästekarten); HID iCLASS Seos; BLE (JustIN) mit Apple/Google Wallet bei BLE-Köpfen | Lesekopf-Firmware (ältere Köpfe listen mitunter nur EV2, nicht EV3); Backend (SALTO Space/KS; ProAccess SPACE 5.6+); Local IO Bridge und Kodiergerät (NCoder) |
| Miwa | ALV2 (Wide/Slim), ALV3M/ALV3MA, V3HTM/V3HTMA, AL5H-Hybrid; PiACK-Reihe; VERSA-II-Steuerung | Magnetstreifen beim AL5H-Hybrid; MIFARE Classic 1K/4K; MIFARE Plus (ALV3); DESFire EV2/EV3 (ALV3, V3HTM); FeliCa IDm und Miwas FKL-FeliCa-Karte auf FeliCa-fähiger Hardware (PiACK, VERSA-II und ALV2-Firmware mit FeliCa-Antennenmodus) — sodass Suica-/PASMO-Verkehrskarten als Credential dienen können; BLE (KEYMO) | Lesekopf-Firmware, einschließlich ob der FeliCa-Antennenmodus aktiviert ist; Kodiergerät-Firmware des Card Issuing System für DESFire; ob FeliCa- oder Verkehrskarten-Nutzung im Umfang liegt |
| Häfele Dialock | DT-100–750-Türterminals, WT-Wandterminals, FT-Möbelterminals, EFL/LL-Schließfächer; Software Generation 2 | Nur RFID (kein Magnetstreifen); Tag-it HF-I (ISO/IEC 15693); MIFARE Classic EV1; DESFire EV2 bei DT 510/700/710/750 (EV3-Bestände sind protokollkompatibel); LEGIC (advant/prime) als Lesekopf-Option, in der DACH-Region verbreitet; BLE (Dialock Smartphone Key) | Terminal-Firmware (DESFire benötigt eine Baureihe nach 2017); dass ein Inlay Tür-, Möbel- und Schließfachterminals abdeckt; ob jeder Kopf MIFARE oder LEGIC ist, und die Feuchtigkeitsumgebung für LEGIC |
| Be-Tech | BASE (9004/9248, RETRO/LEVER), SHADOW II, VISUAL/VISUAL II, GUARDIAN/GUARDIAN VALUE; BIS-HOTEL-Backend | MIFARE Classic 1K über ISO/IEC 14443A im gesamten veröffentlichten Katalog; MIFARE Plus, DESFire und HID iCLASS nicht dokumentiert; kein Magnetstreifen; BLE (Mobile Key, Android) bei VISUAL II und neuerem GUARDIAN | Ob Plus oder DESFire für Ihr Modell schriftlich unterstützt wird (sonst als reines Classic behandeln); Einsteckvariante; Kodiergerät-Firmware gegenüber dem BIS-HOTEL-Build; die tatsächliche PMS-Anbindung |
Kompatibilität vor der Bestellung prüfen
Schlosshersteller veröffentlichen, welche Chips jede Schlossgeneration akzeptiert, doch entscheidend ist die installierte Firmware in Ihrem Gebäude. Ältere Lesegeräte akzeptieren möglicherweise nur Classic; aktualisierte Firmware akzeptiert Classic und Plus im Kompatibilitätsmodus; die neuesten Generationen erwarten DESFire. Gemischte Anlagen sind in Häusern verbreitet, die in Phasen erweitert oder renoviert wurden.
Das zuverlässige Vorgehen ist kurz:
- Ermitteln Sie Schlossmodell und Firmware an einer Auswahl von Türen, einschließlich eines etwaigen Altflügels.
- Senden Sie eine funktionierende Karte, damit Chiptyp und Sektoraufbau ausgelesen werden können.
- Bestellen Sie eine kleine Pilotcharge und kodieren Sie sie auf Ihrem eigenen Rezeptions-Kodiergerät.
- Testen Sie die Pilotkarten an jeder Schlossgeneration im Gebäude, einschließlich Personal- und Back-of-House-Türen.
- Erst dann erteilen Sie den Produktionsauftrag mit Druckvorlage.
Von MIFARE Classic migrieren, ohne Gäste auszusperren
Die Crypto-1-Verschlüsselung von MIFARE Classic wurde 2008 durch Reverse Engineering offengelegt, und seither sind günstige Klon-Werkzeuge verfügbar. Eine geklonte Gästekarte öffnet ein Zimmer für einen Aufenthalt; eine geklonte Master- oder Housekeeping-Karte ist ein weit größeres Problem. Versicherer und Sicherheitsstandards von Ketten verlangen für Neuinstallationen zunehmend einen AES-basierten Chip.
Die Reihenfolge der Migration ist wichtig. Aktualisieren Sie zuerst die Schloss-Firmware, damit die Anlage sowohl den alten als auch den neuen Chip akzeptiert. Geben Sie den neuen Chip (Plus oder DESFire) an ankommende Gäste aus, während bereits im Umlauf befindliche Karten bis zum Ende ihres Aufenthalts weiterfunktionieren. Nach einer Auslauffrist deaktivieren Sie Classic an den Schlössern. Halten Sie während des Übergangs beide Kartenbestände vor und vereinbaren Sie im Voraus, wer die AES-Schlüssel besitzt, denn die Schlüsselverwaltung des Schlossherstellers, nicht der Kartenlieferant, macht den neuen Chip sicher.
MIFARE Plus eignet sich für diesen Weg, weil SL1 während des Übergangs läuft und danach auf AES umschaltet; DESFire ist der sauberere Endzustand, sofern die Schlösser es unterstützen.
Kartenkörper, Druck und Nachhaltigkeit
Der Kartenkörper hat keinen Einfluss auf das Schloss, solange die Antenne darauf abgestimmt ist, was wir je Material prüfen. Er verändert den ersten Eindruck des Gastes und die Nachhaltigkeitsberichterstattung des Hauses.
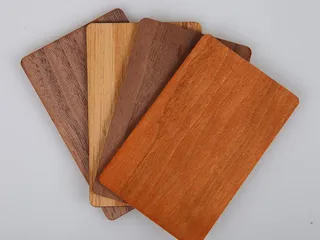
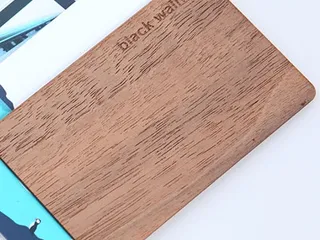
Standardkarten sind laminiertes PVC nach ISO/IEC 7810 ID-1 (85,6 × 54 mm, 0,76 mm dick) mit Vollfarbdruck und bleiben das Arbeitspferd der meisten Häuser. Karten aus Holz und Bambus verwenden ein echtes Furnier über dem Inlay und drucken oder gravieren das Zeichen des Hauses per Laser. Papier sowie Karten aus PLA oder recyceltem PVC sind die üblichen Antworten auf eine Kunststoffreduktionsvorgabe; Papier eignet sich am besten für den einmaligen Aufenthalt, PLA und recyceltes PVC für die Wiederverwendung.
Unabhängig vom Kartenkörper benötigt die Druckauflage dieselben Angaben: Druckvorlage in CMYK mit Beschnitt, etwaige Sonderfarben oder Metallicfolien, ob ein Unterschriftenfeld oder eine Nummerierung erforderlich ist, sowie die Anforderungen des Kodiergeräts an die Kartenausrichtung.
Wo Schlüsselkarten-Programme tatsächlich scheitern
Die Beschwerde an der Rezeption lautet immer „meine Karte funktioniert nicht mehr“. Die Ursachen sind eine kurze Liste, und der Chip gehört selten dazu.
- Gemischter Chip-Bestand. Eine Nachbestellung mit einem anderen Chip oder einer anderen Speicherkonfiguration, die das Kodiergerät schreibt, ältere Schlösser aber ablehnen. Abhilfe: eine Spezifikation pro Haus, vor jeder Nachbestellung geprüft.
- Kodiergerät-Einstellungen. Ein Software-Update, das den Sektoraufbau oder die Schlüssel ändert, ohne dass der Bestand erneut geprüft wird. Abhilfe: nach jedem Update der Schloss-Software eine Karte kodieren und testen.
- Schlossbatterien und Uhren. Offline-Schlösser driften oder entladen sich und weisen dann gültige Aufenthaltsfenster zurück. Abhilfe: Batteriewechsel und Uhrenkontrolle als Teil der Wartung, nicht als Kartenproblem.
- Physischer Verschleiß. Karten, die in Taschen bei Schlüsseln und Münzen liegen, brechen an der Antennenverbindung. Abhilfe: laminiertes PVC oder ein dickeres Furnier für wiederverwendbare Karten; Einwegkarten für einzelne Aufenthalte.
- Lieferengpässe. Eine saisonale Spitze ohne Pufferbestand und mit langer Drucklieferzeit. Abhilfe: leere oder vorbedruckte Reservebestände pro Haus vorhalten.
- Telefone und Magnete. Wie der Abschnitt zum Magnetstreifen erklärt, können Telefone und Magnete einen RFID-Chip nicht löschen; eine Karte aus diesem Grund zu ersetzen, verbirgt keinen Defekt.
Was Proud Tek fertigt
Wir fertigen die Karte, nicht das Schloss. Unsere Hotelschlüsselkarten werden in unserer Fabrik in Shenzhen blanko oder bedruckt gefertigt, in PVC, Holz, Bambus, Papier oder PLA, mit dem MIFARE-Chip, den Ihre Schlösser akzeptieren, und optional mit einem Magnetstreifen für Häuser, die noch zwei Lesegerättypen überbrücken. Wir prüfen den Chip anhand Ihrer Musterkarte vor der Angebotserstellung, richten für neue Schlossgenerationen eine Pilotcharge ein und bewahren Druckvorlage und Spezifikation je Haus auf, damit Nachbestellungen der ersten Auflage entsprechen. Karten werden unkodiert versendet; die Kodierung erfolgt auf Ihrem eigenen Rezeptionssystem mit Ihren eigenen Schlüsseln.
Veröffentlicht 2026-09-09 · Aktualisiert 2026-09-25