La RFID dans les hôtels : ce qu'elle couvre et qui fournit chaque élément
Pour la plupart des hôtels, la RFID désigne les titres sans contact qui ouvrent les portes : les cartes clés des clients et, si nécessaire, les bracelets et les porte-clés, lus par les serrures des chambres à 13,56 MHz. Les serrures, l'encodeur de la réception et le logiciel de serrure forment un seul système du fournisseur de serrures ; une usine de cartes fabrique le titre. Le suivi du linge, généralement avec des étiquettes de blanchisserie UHF, est un projet distinct.
Proud Tek fabrique les titres et les étiquettes et fournit certains lecteurs de bureau pour les essais. Nous ne fournissons ni serrures, ni encodeurs, ni systèmes de contrôle d'accès, ni lecteurs UHF, ni logiciels de gestion hôtelière. L'aperçu de l'hôtellerie couvre les bracelets, le linge et la NFC destinée aux clients plus en détail.
| Article RFID d'hôtel | Ce qu'il fait | Qui le fournit |
|---|---|---|
| Carte clé client | Ouvre la chambre pour le séjour écrit à l'enregistrement | Fabricant de cartes, avec la puce que la serrure accepte |
| Bracelet ou porte-clés | Le même titre pour les piscines, les spas, le personnel ou les longs séjours | Fabricant de cartes, adapté au même système de serrure |
| Serrure, encodeur de réception, logiciel de serrure | Décident quelle puce ouvre la porte, écrivent chaque séjour et détiennent les clés | Fournisseur de serrures ou son revendeur |
| Étiquettes de blanchisserie | Comptent le linge au lavage, généralement en UHF | Fabricant d'étiquettes ; lecteurs du fournisseur du système de blanchisserie |
Comment fonctionne une carte clé d'hôtel
Une carte clé d'hôtel est une carte passive sans contact de 13,56 MHz, le plus souvent ISO/CEI 14443 type A (MIFARE), certaines marques utilisant des têtes de lecture ISO/CEI 15693 ou FeliCa. Elle n'a pas de batterie ; le lecteur de la serrure alimente la puce par un champ de 13,56 MHz lorsque la carte est présentée à quelques centimètres. À l'enregistrement, l'encodeur de la réception écrit le numéro de chambre, la fenêtre de séjour valide et un profil d'accès (client, ménage, maintenance) dans la mémoire de la carte, protégés par des clés que seul le système de serrure connaît.
La plupart des serrures d'hôtel sont hors ligne. Elles ne communiquent pas avec un serveur ; elles font confiance à ce que porte la carte parce qu'elle a été écrite avec les bonnes clés, et elles conservent leur propre horloge pour vérifier la fenêtre de séjour. Les serrures en ligne (câblées ou sans fil) ajoutent l'annulation à distance et les journaux d'audit, mais la carte elle-même fonctionne de la même façon. C'est le logiciel de serrure, et non la carte, qui s'intègre au système de gestion hôtelière afin que l'enregistrement et l'encodage ne fassent qu'une seule étape.
Comme la disposition de la mémoire et les clés sont définies par le fournisseur de serrures, une carte n'est utile que si la puce et sa configuration correspondent à ce que l'encodeur de ce fournisseur attend. C'est pourquoi chaque question sur les cartes clés d'hôtel ramène à la serrure.
Choisir la puce : Classic, Plus, DESFire et Ultralight
Quatre familles de puces NXP couvrent presque toutes les installations hôtelières. Le tableau les place côte à côte selon les critères qui décident une commande : l'état de la sécurité, les générations de serrures qui les attendent, l'ampleur du travail de migration et le niveau de coût relatif de la puce elle-même.
C'est la serrure qui décide. Un lecteur n'ouvre la porte que pour une puce que son micrologiciel est conçu pour authentifier, et le micrologiciel de votre bâtiment compte plus que toute liste au niveau de la marque. Confirmez la puce acceptée auprès du fournisseur de serrures pour votre modèle exact, et testez un échantillon dans votre propre encodeur et dans la serrure avant de vous engager sur une série. Les niveaux de coût ci-dessous décrivent la puce uniquement ; le prix de la carte pour votre spécification et votre quantité est confirmé dans le devis.
- Classic 1K/4K uniquement pour un parc existant Classic uniquement sans mise à niveau prévue ; réencodez chaque séjour pour limiter l'exposition de toute carte clonée.
- MIFARE Plus lors d'une migration hors de Classic ou pour couvrir un parc mixte avec une seule référence qui fonctionne aujourd'hui en SL1 et passe à l'AES en SL3 à mesure que les serrures sont mises à niveau.
- DESFire EV2/EV3 pour les constructions neuves, les usages sensibles à la sécurité et toute carte qui doit aussi porter des applications spa, ascenseur, fidélité ou sans espèces ; spécifiez EV3 lorsque des clés de portefeuille sont prévues.
- Ultralight C/EV1 pour les cartes jetables ou à séjour unique en grand volume lorsque la serrure l'attend déjà et que l'AES complet n'est pas requis.
| Puce | État de la sécurité | Générations de serrures typiques | Effort de migration | Niveau de coût relatif |
|---|---|---|---|---|
| MIFARE Classic 1K / 4K | Crypto-1, cassé en 2008 ; clés récupérables à partir de la seule carte depuis 2009, et à partir des cartes EV1 renforcées, avec une clé de secteur connue, depuis 2015 | La base installée la plus large, depuis la fin des années 1990 (anciens lecteurs Saflok, Onity et VingCard) | Aucun tant qu'on reste en place ; c'est la puce dont il faut s'éloigner | Entrée |
| MIFARE Plus (SL1/SL3) | AES-128 en SL3 ; SL1 se présente au lecteur comme Classic pour la rétrocompatibilité | Micrologiciels mis à niveau sur les parcs quittant Classic ; un remplacement direct sur de nombreux lecteurs postérieurs à 2010 en SL1 | Faible : une seule référence peut fonctionner en SL1 sur les lecteurs hérités et passer en SL3 à mesure que le micrologiciel est mis à niveau | Moyen |
| MIFARE DESFire EV2/EV3 | AES-128 avec authentification mutuelle et clés au niveau du fichier ; EV2 a ajouté le Proximity Check qui protège contre les attaques par relais ; EV3 ajoute la messagerie sécurisée SUN et l'agilité cryptographique rétrocompatible | De nombreuses générations de serrures actuelles et les constructions neuves (pas un titre standard Onity) ; non lisible par les lecteurs Classic uniquement | Plus élevé : nécessite la prise en charge par le lecteur et l'encodeur, confirmée par modèle de serrure | Supérieur |
| MIFARE Ultralight C / EV1 | Ultralight C ajoute le 3DES ; EV1 offre une protection limitée ; les deux ont une petite mémoire | Cartes jetables pour un seul séjour ; un réglage par défaut Saflok documenté sur certaines générations, plus certaines rénovations | Faible lorsque la serrure l'attend déjà | Entrée (petite mémoire) |
Compatibilité des serrures par marque
Les sept marques ci-dessous représentent la plupart des parcs hôteliers. La matrice consolide ce que chaque famille de serrures accepte au niveau de la carte : les générations de serrures que vous êtes susceptible de rencontrer, les technologies de cartes que leurs têtes de lecture lisent, et les détails à confirmer avant de commander. Chaque cellule décrit l'acceptation documentée des puces telle que publiée par le fournisseur de serrures — et non un partenariat, une autorisation ou une approbation — et elle ne prime pas sur le micrologiciel installé dans votre bâtiment. Lorsqu'une puce n'est pas répertoriée comme standard pour une marque, considérez-la comme non confirmée jusqu'à ce que le fournisseur en dispose autrement par écrit pour votre modèle. Lisez-la avec les étapes de vérification de la section suivante : la tête de lecture, l'encodeur et le système dorsal doivent tous être d'accord avant qu'une carte ouvre une porte.
Coexistence avec la bande magnétique. Plusieurs de ces marques utilisent encore une bande magnétique à côté de la puce RFID (Onity série HT, Saflok MT et serrures combinées, VingCard Classic à double piste, Miwa AL5H), et une carte à bande et puce (une bande magnétique plus une puce RFID) fait le pont entre les deux tant que les ascenseurs, les parkings ou une aile ancienne conservent des lecteurs de bande plus anciens. La coercitivité compte : les bandes hôtelières sont à haute coercitivité (HiCo, environ 2750 œrsteds) ou à basse coercitivité (LoCo, environ 300 œrsteds), et la HiCo résiste bien mieux à l'effacement accidentel, donc la bande et l'encodeur doivent être réglés sur le même type. La croyance selon laquelle les téléphones et les aimants effacent les cartes clés vient de la bande, et non de la puce : une puce RFID stocke les données dans une mémoire silicium sans domaine magnétique, donc un téléphone ou un aimant de réfrigérateur ne peut pas l'effacer, bien qu'un aimant puissant puisse affaiblir une bande LoCo. Remplacer une carte RFID uniquement parce qu'« un téléphone l'a démagnétisée » ne cache aucun défaut — la cause est presque toujours une pile de serrure à plat, une horloge déréglée ou un lot de puces mélangé.
| Marque de serrure | Générations de serrures typiques | Technologies de cartes acceptées (telles que documentées par le fournisseur de serrures) | À confirmer avec le fournisseur |
|---|---|---|---|
| Onity | Séries HT (bande magnétique/hybride), ADVANCE, integra, Trillium ; superposition BLE DirectKey | Bande magnétique propriétaire (séries HT) ; MIFARE Classic 1K (ADVANCE, integra, Trillium) ; MIFARE Plus SL1, et SL3 sur les micrologiciels integra/Trillium plus récents ; MIFARE Ultralight et Ultralight C (répertoriés pour ADVANCE Trillium) ; DESFire non un titre standard ; titres BLE (DirectKey) et de portefeuille numérique NFC sur Trillium | Génération de lecteur et micrologiciel ; validez DESFire séparément (pas un réglage par défaut) ; le micrologiciel de l'encodeur de réception Onity de la propriété pour Plus SL3 ; remédiation de sécurité des séries HT avant une nouvelle commande |
| dormakaba Saflok | MT à bande magnétique, Confidant, Quantum IV/RT, Messenger LENS, Quantum Plus (série 8), Quantum Pixel | Bande magnétique (MT et combinées) ; MIFARE Classic 1K (la plus large) ; MIFARE Plus SL1 (RT et ultérieures) et SL3 (LENS/Quantum Plus) ; DESFire EV1/EV2/EV3 sur Messenger LENS, Quantum Plus et Pixel ; Ultralight C sur certaines générations ; BLE et Apple/Google Wallet sur Pixel ; LEGIC comme dorsale de provisionnement mobile | Génération et micrologiciel du contrôleur de porte ; plateforme d'encodeur (System 6000 contre Ambiance ; l'encodeur Gen II) et micrologiciel pour DESFire ; remédiation de la divulgation Unsaflok de 2024 avant un renouvellement en masse |
| ASSA ABLOY VingCard | Classic RFID, Essence, Signature RFID (+BLE), Allure, Flex (marine) ; Senior/Solitaire hérités | Bande magnétique sur Classic à double piste ; MIFARE Classic 1K ; MIFARE Plus EV1 4K ; DESFire EV3 4K/8K sur têtes de lecteur 3G ou plus récentes uniquement (pas les têtes E100/C100) ; Ultralight EV1 et Ultralight AES ; BLE avec Apple/Google Wallet sur Signature, Allure et Essence | Désignation du type de lecteur (3G ou plus récent pour DESFire) ; système dorsal (Vision/Visionline/Vostio) et micrologiciel de l'encodeur VingCard ; état des correctifs Vision si vous êtes toujours dessus |
| Salto | XS4 Original / Original+ / One / Mini / Locker, AElement Fusion, cylindre Neo, GEO | RFID uniquement (pas de bande magnétique) ; MIFARE Classic 1K ; MIFARE Plus EV1/EV2 (SL1/SL3) ; DESFire EV1/EV2/EV3 ; Ultralight C (cartes clients en papier) ; HID iCLASS Seos ; BLE (JustIN) avec Apple/Google Wallet sur les têtes BLE | Micrologiciel de la tête de lecture (les têtes plus anciennes peuvent énumérer EV2 uniquement, pas EV3) ; système dorsal (SALTO Space/KS ; ProAccess SPACE 5.6+) ; Local IO Bridge et encodeur (NCoder) |
| Miwa | ALV2 (Wide/Slim), ALV3M/ALV3MA, V3HTM/V3HTMA, AL5H hybride ; gamme PiACK ; contrôleur VERSA-II | Bande magnétique sur l'hybride AL5H ; MIFARE Classic 1K/4K ; MIFARE Plus (ALV3) ; DESFire EV2/EV3 (ALV3, V3HTM) ; FeliCa IDm et carte FeliCa FKL de Miwa sur le matériel compatible FeliCa (PiACK, VERSA-II, et micrologiciel ALV2 avec le mode antenne FeliCa) — les cartes de transport Suica/PASMO peuvent donc servir de titre ; BLE (KEYMO) | Micrologiciel de la tête de lecture, y compris si le mode antenne FeliCa est activé ; micrologiciel de l'encodeur du système d'émission de cartes pour DESFire ; si l'usage FeliCa ou des cartes de transport est dans le périmètre |
| Häfele Dialock | Terminaux de porte DT 100–750, terminaux muraux WT, terminaux de mobilier FT, casiers EFL/LL ; logiciel génération 2 | RFID uniquement (pas de bande magnétique) ; Tag-it HF-I (ISO/CEI 15693) ; MIFARE Classic EV1 ; DESFire EV2 sur DT 510/700/710/750 (le stock EV3 est compatible au niveau du câblage) ; LEGIC (advant/prime) comme option de tête de lecture courante sur les installations DACH ; BLE (Dialock Smartphone Key) | Micrologiciel des terminaux (DESFire nécessite une gamme postérieure à 2017) ; qu'un seul inlay couvre les terminaux de porte, de mobilier et de casier ; si chaque tête est MIFARE ou LEGIC, et l'environnement humide pour LEGIC |
| Be-Tech | BASE (9004/9248, RETRO/LEVER), SHADOW II, VISUAL/VISUAL II, GUARDIAN/GUARDIAN VALUE ; système dorsal BIS HOTEL | MIFARE Classic 1K sur ISO/CEI 14443A dans tout le catalogue publié ; MIFARE Plus, DESFire et HID iCLASS non documentés ; pas de bande magnétique ; BLE (Mobile Key, Android) sur VISUAL II et les GUARDIAN plus récents | Si Plus ou DESFire est pris en charge pour votre modèle par écrit (considérez sinon comme Classic uniquement) ; variante de mortaise ; micrologiciel de l'encodeur par rapport à la version BIS HOTEL ; la méthode réelle de connexion au PMS |
Cartes clés Onity : quelles cartes les serrures Onity lisent
Les serrures RFID Trillium et ADVANCE Trillium des pages produits actuelles d'Onity lisent les cartes NXP MIFARE sur ISO/CEI 14443A. Les serrures HT plus anciennes utilisent des cartes à bande magnétique, et les versions hybrides lisent à la fois une bande et une puce, donc une carte clé Onity peut être RFID uniquement, bande uniquement ou une carte à bande et puce avec les deux, selon la serrure.
Honeywell répertorie les cartes MIFARE Classic, MIFARE Plus, MIFARE Ultralight et Ultralight C pour la serrure ADVANCE Trillium, avec un chiffrement de carte NXP Crypto1 ou AES-128 ; DESFire n'est pas répertorié. Pour un parc quittant MIFARE Classic, l'option documentée par Onity est la sécurité d'identification MIFARE Plus, et non DESFire. Les modèles plus récents tels que la serrure Trillium 2.0 (2026) ne publient aucune liste de cartes, donc une carte compatible Onity est adaptée à un échantillon en fonctionnement et confirmée par un essai sur votre propre encodeur et vos propres serrures.
Onity est désormais une marque Honeywell (acquise auprès de Carrier en 2024). Les cartes que nous fabriquons pour les parcs Onity sont des cartes MIFARE vierges ou imprimées, à bande uniquement ou à bande et puce, et non des produits Onity ; les serrures, les encodeurs, le logiciel OnPortal et les clés mobiles DirectKey proviennent d'Onity ou de ses revendeurs.
| Serrure Onity | Technologie de carte dans les documents actuels d'Onity | À confirmer sur votre échantillon |
|---|---|---|
| ADVANCE Trillium | MIFARE Classic, Plus, Ultralight et Ultralight C ; ISO/CEI 14443A et NFC ; Crypto1 ou AES-128 ; module Bluetooth DirectKey en option | Quelle puce et quel chiffrement votre configuration OnPortal écrit |
| Trillium | RFID uniquement ou prête RFID/BLE ; sécurité d'identification MIFARE Plus en option ; titres mobiles NFC, y compris les portefeuilles numériques | Si les cartes clients sont passées à MIFARE Plus |
| Trillium 2.0 (lancée en 2026) et Serene | Liste de cartes non publiée sur les pages produits actuelles | Quelle puce votre encodeur écrit |
| ADVANCE, integra, séries HT et autres serrures antérieures | Pas sur les pages produits actuelles ; voir la ligne Onity dans la matrice des marques ci-dessus | Si une bande est toujours nécessaire, et quelle puce le lecteur lit |
Vérifier la compatibilité avant de commander
Les fournisseurs de serrures publient quelles puces chaque génération de serrures accepte, mais c'est le micrologiciel installé dans votre bâtiment qui compte. Les lecteurs plus anciens peuvent n'accepter que Classic ; un micrologiciel mis à niveau peut accepter Classic et Plus en mode de compatibilité ; bon nombre des générations les plus récentes acceptent DESFire. Les parcs mixtes sont courants dans les établissements agrandis ou rénovés par phases.
La procédure fiable est courte :
- Identifiez le modèle de serrure et le micrologiciel sur un échantillon de portes, y compris toute aile plus ancienne.
- Envoyez une carte en fonctionnement afin que le type de puce et la disposition des secteurs puissent être lus.
- Commandez un petit lot pilote et encodez-le sur votre propre encodeur de réception.
- Testez les cartes pilotes sur chaque génération de serrures du bâtiment, y compris les portes du personnel et de service.
- Passez alors seulement la commande de production avec le visuel.
Migrer hors de MIFARE Classic sans bloquer les clients
Le chiffrement Crypto-1 de MIFARE Classic a fait l'objet d'une rétro-ingénierie en 2008 par deux équipes de recherche (Nohl et al., USENIX Security 2008 ; Garcia et al., ESORICS 2008), qui ont montré que ses clés peuvent être récupérées à partir des messages envoyés par un lecteur authentique, ce qui suffit à cloner une carte. Des attaques ne nécessitant que la carte ont été publiées à partir de 2009 (Courtois, 2009). MIFARE Classic EV1 a corrigé les failles d'implémentation utilisées par ces attaques par carte uniquement, mais il conserve le chiffrement et le protocole Crypto-1 : une clé peut toujours être récupérée en écoutant une authentification authentique entre carte et lecteur, et une attaque de 2015 récupère les clés de ces cartes renforcées en utilisant la seule carte, une fois qu'une clé de secteur est connue ; ses auteurs notent que la plupart des systèmes laissent des clés par défaut sur les secteurs inutilisés (Meijer et Verdult, 2015). Une carte client clonée ouvre une chambre pour un séjour ; une carte maîtresse ou de ménage clonée est un problème bien plus grave. NXP marque MIFARE Classic EV1 comme non recommandé pour les nouvelles conceptions et, pour les applications sensibles à la sécurité, renvoie les clients vers ses familles MIFARE DESFire et MIFARE Plus.
L'ordre de migration compte. Mettez d'abord à niveau le micrologiciel des serrures afin que le parc accepte à la fois l'ancienne et la nouvelle puce. Délivrez la nouvelle puce (Plus ou DESFire) aux clients qui arrivent pendant que les cartes déjà en circulation continuent de fonctionner pendant leur séjour. Après une fenêtre de fin de vie, désactivez Classic sur les serrures. Conservez les deux stocks de cartes pendant la transition et convenez à l'avance de qui détient les clés AES, car c'est la gestion des clés du fournisseur de serrures, et non du fournisseur de cartes, qui rend la nouvelle puce sûre.
MIFARE Plus convient à ce parcours car SL1 fonctionne pendant la transition et passe ensuite à l'AES ; DESFire est l'état final le plus propre lorsque les serrures le prennent en charge.
Corps de carte et impression
Le corps de carte n'a aucun effet sur la serrure tant que l'antenne est accordée pour lui, ce que nous vérifions par matériau. Ce qu'il change, c'est la sensation, les options d'impression et la première impression du client.
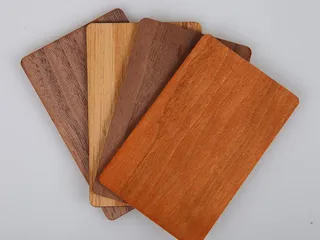
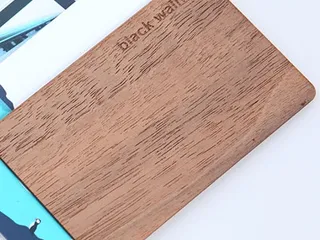
Les cartes standard sont en PVC laminé au format ISO/CEI 7810 ID-1 (85,6 × 54 mm, 0,76 mm d'épaisseur) avec impression quadrichromie, et elles restent la référence pour la plupart des établissements. Les cartes en bois et en bambou utilisent un vrai placage sur l'inlay et impriment ou gravent au laser la marque de l'établissement. Les cartes en papier ont un corps en papier couché ou en carton et sont généralement délivrées pour des séjours uniques et des événements. Les cartes PLA ont un corps en PLA fabriqué à partir d'amidon de maïs, et le PLA se biodégrade dans des conditions de compostage industriel (European Bioplastics) ; la puce et l'inlay d'antenne ne sont pas en PLA. Les cartes en PVC recyclé, décrites sur la même page, ont un corps en feuille de PVC contenant du PVC recyclé et se manipulent comme une carte PVC standard.
Quel que soit le corps, l'impression nécessite les mêmes éléments : un visuel en CMJN avec fond perdu, les couleurs d'accompagnement ou feuilles métalliques éventuelles, si un panneau de signature ou une numérotation est requis, et les exigences de l'encodeur en matière d'orientation de la carte.
Où les programmes de cartes clés échouent réellement
La plainte au comptoir est toujours « ma carte a cessé de fonctionner ». Les causes forment une courte liste, et la puce en est rarement une.
- Stock de puces mélangé. Une commande de réapprovisionnement avec une puce ou une configuration mémoire différente que l'encodeur écrit mais que les serrures plus anciennes rejettent. Solution : une spécification par établissement, vérifiée avant chaque nouvelle commande.
- Réglages de l'encodeur. Une mise à jour logicielle qui modifie la disposition des secteurs ou les clés sans que le stock soit revérifié. Solution : encodez et testez une carte après toute mise à jour du logiciel de serrure.
- Piles et horloges des serrures. Les serrures hors ligne se décalent ou s'épuisent et commencent à rejeter des fenêtres de séjour valides. Solution : rotation des piles et vérifications d'horloge dans le cadre de la maintenance, et non comme un problème de carte.
- Usure physique. Les cartes portées dans des poches avec des clés et des pièces se plient et se rayent. Solution : décidez si les cartes sont collectées pour réutilisation ou conservées par le client, et faites passer un lot pilote du corps choisi par de vrais séjours avant la commande complète.
- Ruptures de stock. Un pic saisonnier sans stock tampon et un long délai d'impression. Solution : conservez un stock de réserve vierge ou préimprimé par établissement.
- Téléphones et aimants. Comme l'explique la section sur la bande magnétique, les téléphones et les aimants ne peuvent pas effacer une puce RFID ; remplacer une carte pour cette raison ne cache aucun défaut.
Ce que Proud Tek fabrique
Nous fabriquons la carte, et non la serrure. Nos cartes clés d'hôtel sont produites dans notre usine de Shenzhen, vierges ou imprimées, en PVC, bois, bambou, papier ou PLA, avec la puce MIFARE que vos serrures acceptent, et éventuellement avec une bande magnétique pour les établissements qui relient encore deux types de lecteurs. Nous vérifions la puce par rapport à votre carte échantillon avant de coter, organisons un lot pilote pour les nouvelles générations de serrures, et conservons le visuel et la spécification par établissement afin que les commandes répétées correspondent à la première série. Les cartes sont généralement expédiées vierges pour que votre propre système de réception les encode avec vos propres clés ; nous les pré-encodons lorsque l'établissement ou son fournisseur de serrures fournit la configuration.
Publié le 2026-09-09 · Mis à jour le 2026-09-28