125 kHz ou 13,56 MHz : ce que chaque porte-clés dit au lecteur
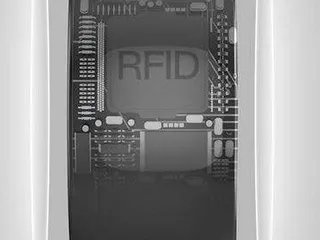
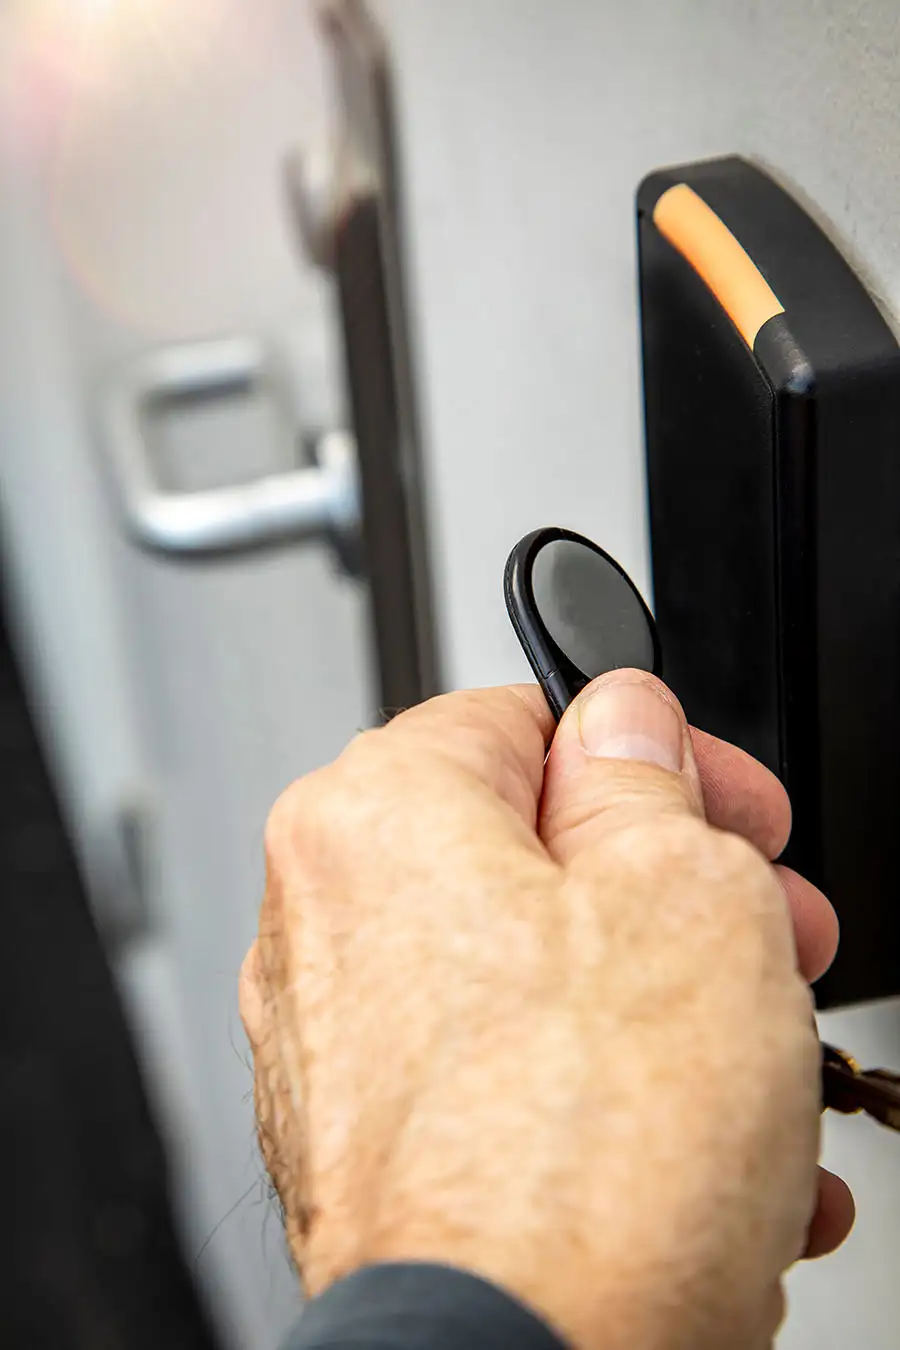
Un porte-clés d'accès n'a pas de batterie et ne prend aucune décision. Le champ du lecteur le réveille, le porte-clés répond, et le lecteur transmet cette réponse à un contrôleur, qui la vérifie par rapport aux autorisations détenues dans le logiciel de contrôle d'accès. Ce que le porte-clés peut répondre est fixé par sa bande de fréquence, la bande est donc la première chose à établir.
Un porte-clés de proximité 125 kHz au format EM répond avec un identifiant et rien de plus. Cela couvre un EM4200, la puce de nos porte-clés vendus sous le nom « EM4100 », dont l'identifiant est programmé au laser dans la ROM et envoyé sous forme de trame répétée de 64 bits à tout lecteur qui alimente la puce, et un T5577 ou un EM4305 configuré pour envoyer la même trame EM4100. HITAG 2 ajoute un mode crypto par défi-réponse, cassé depuis 2012. Un porte-clés MIFARE 13,56 MHz suit ISO/IEC 14443 Type A : le lecteur collecte d'abord l'UID de la puce pendant l'anticollision, puis peut s'authentifier avec la puce avant de lire des données protégées, en utilisant Crypto-1 sur MIFARE Classic et AES-128 sur MIFARE DESFire EV3 ou MIFARE Plus au niveau de sécurité 3.
Deux vérifications rapides sur le terrain aident. Un téléphone NFC détecte un porte-clés 13,56 MHz et ignore un porte-clés 125 kHz. Et une bande n'est pas un format : les justificatifs propriétaires 125 kHz comme HID Prox partagent la bande avec EM4200 mais pas son format de données, de sorte qu'un lecteur conçu pour l'un n'accepte pas nécessairement l'autre.
| Question | Porte-clés de proximité 125 kHz | Porte-clés 13,56 MHz |
|---|---|---|
| Ce que le lecteur reçoit | Sur un porte-clés au format EM, un identifiant fixe, répété tant que le porte-clés est dans le champ | L'UID de la puce, puis, si le système est configuré pour cela, des données libérées uniquement après authentification |
| Authentification avec le lecteur | Aucune sur EM4200 ; les mots de passe T5577 et EM4305 protègent l'écriture et les lectures de commandes, pas l'ID diffusé par le porte-clés ; mode crypto HITAG 2 (cassé) | Crypto-1 sur MIFARE Classic (cassé) ; AES-128 sur DESFire EV3 et sur MIFARE Plus en SL3 |
| Puces que vous rencontrerez | EM4200, T5577, EM4305, HITAG | MIFARE Classic EV1, MIFARE Plus, MIFARE DESFire, LEGIC advant |
| Détecté par un téléphone NFC | Non | Oui |
| Parc installé typique | Entrées résidentielles anciennes, parkings, ascenseurs et terminaux de pointage | Nouvelles installations commerciales et parcs en cours de mise à niveau |
Comment un système de contrôle d'accès par porte-clés s'assemble
Un système de contrôle d'accès par porte-clés comporte quatre parties : le porte-clés ; un lecteur à chaque porte, portail ou ascenseur ; un contrôleur ou une serrure qui agit sur la lecture ; et le logiciel où les autorisations sont définies. Seul le porte-clés est porté ; le lecteur, la serrure et le logiciel prennent chaque décision d'accès.
L'endroit où la décision est prise compte lorsqu'un porte-clés est perdu ou qu'une autorisation change. Sur une porte en réseau, le lecteur est câblé à un contrôleur central qui détient les autorisations, de sorte qu'un changement effectué dans le logiciel s'applique immédiatement et que chaque lecture peut être journalisée de façon centralisée. Une serrure électronique autonome ou hors ligne lit le porte-clés et décide à la porte à partir des données qu'elle détient localement, ce qui convient aux portes sans câblage, mais un changement n'atteint cette serrure que lorsque la serrure elle-même est mise à jour. Pour le porte-clés, la différence tient à la voie d'enrôlement, pas à la puce.
Le câble entre le lecteur et le contrôleur compte autant que le porte-clés. Comme l'explique un article publié par la Security Industry Association, le câblage Wiegand transporte les données de la carte « en clair » sous forme d'impulsions non chiffrées, de sorte qu'un petit appareil installé derrière le lecteur peut les capturer et les rejouer (SIA, 2021). OSDP, publié sous la référence IEC 60839-11-5:2020, est une alternative bidirectionnelle et supervisée dont le canal sécurisé prend en charge le chiffrement AES-128. Lorsque des lecteurs ou des contrôleurs sont remplacés de toute façon, demandez à l'installateur OSDP avec canal sécurisé. Le porte-clés ne change pas dans les deux cas.
| Partie | Rôle | Fourni par |
|---|---|---|
| Porte-clés ou carte | Porte l'ID de la puce, répond à une authentification ou, dans les systèmes de serrures d'hôtel et similaires, contient des données d'accès écrites par l'encodeur du système | Proud Tek : porte-clés, porte-clés de proximité, DESFire et cartes 125 kHz |
| Lecteur | Lit le justificatif à la porte, au portail ou à l'ascenseur | Votre fournisseur de système |
| Contrôleur ou serrure | Libère la serrure ou la barrière, ou active les boutons d'étage | Votre fournisseur de système |
| Logiciel, sur site ou en cloud | Détient les utilisateurs, les autorisations et les journaux | Votre fournisseur de système |
Quels porte-clés peuvent être copiés : la sécurité par puce
La résistance à la copie n'est pas une propriété de la fréquence. Elle vient de la capacité de la puce à prouver qu'elle détient une clé secrète, et du fait que le lecteur le lui demande réellement. Le tableau classe les puces trouvées dans les porte-clés d'accès, d'un ID fixe à l'authentification AES.
- Le lecteur UID seul. Chaque puce ISO/IEC 14443 Type A, MIFARE comprise, envoie son UID (ou un ID aléatoire, lorsque cette option est activée) pendant l'anticollision, avant toute authentification (NXP AN10927). Un lecteur ou une serrure qui accorde l'accès sur le seul UID n'utilise jamais la cryptographie de la puce, de sorte qu'un porte-clés DESFire EV3 lu de cette façon n'est protégé que par un numéro que chaque lecteur reçoit. Demandez à l'installateur si le lecteur authentifie une application avec les clés du système ou s'il se contente de lire le numéro de série.
- Modes de compatibilité. MIFARE Plus au niveau de sécurité 1 fonctionne comme une carte MIFARE Classic, Crypto-1 compris, avec une authentification AES facultative qui ne protège que là où les lecteurs l'exécutent. La fiche technique MIFARE Plus EV2 de NXP autorise le basculement en SL3 par carte ou par secteur, uniquement vers le haut, et en SL3 les opérations Crypto-1 ne sont plus possibles (NXP MF1P(H)x2, §8.3). Jusqu'à ce basculement, les porte-clés Plus que les lecteurs vérifient avec Crypto-1 seul sont aussi exposés que les porte-clés Classic.
- Classic reste Classic, même authentique. Meijer et Verdult ont conclu que toutes les cartes compatibles Classic doivent être traitées comme de simples cartes mémoire et migrées (ACM CCS 2015), et NXP renvoie les applications sensibles pour la sécurité vers ses familles DESFire et Plus. Nos porte-clés MIFARE Classic utilisent de véritables puces NXP EV1 plutôt que des puces « compatibles MIFARE » d'autres fabricants, dont l'une s'est avérée en 2024 porter une clé de porte dérobée matérielle (voir la page carte MIFARE Classic) ; authentique ou non, Crypto-1 reste cassé.
- Les clés décident du reste. DESFire et Plus ne protègent le bâtiment que si les clés restent sous le contrôle de l'administrateur du contrôle d'accès ou de l'intégrateur. Ils chargent normalement les clés lorsque les porte-clés sont émis plutôt que de les remettre au fournisseur de porte-clés ; tout chargement de clés avant la livraison est convenu dans le devis. Une plateforme cloud ne peut pas rendre sécurisé un porte-clés 125 kHz ou MIFARE Classic copiable.
| Puce | Ce sur quoi le lecteur s'appuie | Peut-il être copié ? | Utilisez-le pour |
|---|---|---|---|
| EM4200 (format EM4100) | Un ID fixe en ROM, envoyé sans authentification | Oui. L'ID peut être lu et écrit dans un porte-clés réinscriptible configuré pour la même trame ; le lecteur voit le même numéro | Les lecteurs EM existants sur des portes à faible risque |
| T5577 ou EM4305 | L'ID que le porte-clés a été programmé pour envoyer | Oui, configuré comme un porte-clés au format EM. Un mot de passe ou un verrouillage de bloc empêche le porte-clés d'être réécrit, pas l'ID qu'il diffuse d'être lu | Définir un code d'installation ou une plage de numéros sur un système au format EM |
| HITAG 2 | Un mot de passe envoyé en clair, ou un mode crypto 48 bits | Oui. La récupération pratique des clés a été publiée en 2012 | Maintenir un système HITAG existant en fonctionnement |
| MIFARE Classic EV1 | Authentification à trois passes Crypto-1 avec des clés de secteur de 48 bits | Oui. L'attaque hardnested de 2015 a récupéré une clé d'une carte durcie en environ cinq minutes sur un seul cœur de processeur, avec une clé connue | La continuité sur un système Classic installé pendant la planification d'une migration |
| MIFARE Plus en SL1 | Crypto-1, comme sur MIFARE Classic (l'authentification AES facultative en SL1 n'aide que si les lecteurs l'utilisent) | Comme MIFARE Classic, lorsque les lecteurs vérifient Crypto-1 seul | Fonctionner sur des lecteurs Classic jusqu'au basculement en SL3 |
| MIFARE Plus en SL3 | Authentification AES-128 et messagerie sécurisée ; Crypto-1 n'est plus accepté | Résiste à la copie lorsque les lecteurs s'authentifient avec des clés détenues par le système | Mettre à niveau un parc Classic une fois que les lecteurs prennent en charge AES |
| MIFARE DESFire EV3 | Authentification mutuelle à trois passes AES-128 ; le circuit intégré est certifié Common Criteria EAL5+ | Résiste à la copie lorsque les lecteurs s'authentifient avec des clés détenues par le système | Nouvelles installations et tout ce qui compte |
Migrer vers 13,56 MHz ou AES sans remplacer chaque porte
Peu de parcs peuvent remplacer chaque lecteur d'un coup. La puce suit le système que vous avez et celui vers lequel vous vous dirigez :
- Examinez chaque type de lecteur, y compris les portails, les barrières de parking et les ascenseurs, et notez son modèle, sa bande et son format 125 kHz.
- Remplacez d'abord les lecteurs des portes qui comptent le plus (entrées principales, locaux techniques, salles serveurs) par des unités qui lisent à la fois l'ancien et le nouveau justificatif.
- Émettez des porte-clés à double fréquence, DESFire EV3 ou MIFARE Plus à un moment naturel, comme un changement de locataire ou un audit annuel. Dans un porte-clés à double fréquence, chaque puce a sa propre antenne et répond à son propre lecteur, comme les deux puces d'une carte combi multi-puces.
- Une fois que chaque lecteur s'authentifie avec AES, basculez les porte-clés MIFARE Plus en SL3, puis désactivez l'acceptation 125 kHz et Crypto-1 dans le logiciel lorsque le dernier lecteur hérité a disparu.
- Tout au long, gardez les clés AES chez l'administrateur du contrôle d'accès.
| Situation | Puce | Pourquoi |
|---|---|---|
| Lecteurs 125 kHz existants, aucune mise à niveau prévue | EM4200 / T5577 proximité | Correspond aux lecteurs installés ; acceptable pour les portes à faible risque uniquement |
| Système MIFARE Classic existant | MIFARE Classic EV1 | Maintient le système en fonctionnement ; prévoyez l'abandon de Crypto-1 |
| Passage de Classic à AES sur les mêmes lecteurs | MIFARE Plus | Émis en SL1 sur des lecteurs Classic, basculé en SL3 une fois que les lecteurs s'authentifient avec AES |
| Nouvelle installation commerciale | MIFARE DESFire EV2/EV3 | Authentification mutuelle AES-128 et place pour plusieurs applications |
| Système LEGIC existant (courant en Allemagne, en Suisse et en Autriche) | LEGIC advant | Les segments sont initialisés sous l'autorisation LEGIC du propriétaire du système ; envoyez le type exact de puce de votre intégrateur |
| Parc mixte, mise à niveau des lecteurs par étapes | Double fréquence (125 kHz + 13,56 MHz) | Un seul porte-clés pour les anciennes et les nouvelles portes ; sécurité selon la puce HF |
Confirmer la compatibilité des lecteurs et des serrures sur un échantillon
Les commandes de porte-clés tournent mal lorsque la puce est bonne mais qu'un détail ne l'est pas : un format de proximité que le contrôleur ne décode pas, un porte-clés MIFARE sans les clés de secteur attendues par le système, un porte-clés DESFire sans l'application recherchée par le lecteur, ou une longueur en bits inhabituelle. Aucun de ces points n'apparaît sur une fiche technique, et tous apparaissent dans un test d'échantillon. Nous ne prétendons à aucune compatibilité avec une marque de serrure ou de lecteur nommée ; un échantillon qui fonctionne sur votre propre équipement est la preuve.
Les serrures intelligentes et gérées dans le cloud suivent la même règle. Le cloud change l'endroit où les autorisations et les journaux sont conservés, mais la serrure lit toujours le porte-clés localement en 125 kHz ou 13,56 MHz, de sorte que le porte-clés a besoin d'une puce et d'un format pris en charge par ce modèle de serrure et, sur une puce sécurisée, de l'application et des clés utilisées par la plateforme.
- Notez le modèle de lecteur et le logiciel de contrôle d'accès pour chaque type de porte, et pour une serrure intelligente, obtenez la liste des justificatifs pris en charge par le fabricant auprès du fabricant ou de votre intégrateur.
- Envoyez un porte-clés fonctionnel. Nous identifions le type de puce, le format et toutes les données lisibles sans les clés du système, et proposons un porte-clés avec la même puce et le même format.
- Pour DESFire EV3 ou MIFARE Plus, demandez à votre administrateur ou intégrateur de créer l'application et de charger les clés sur les échantillons, comme il le fera pour la production.
- Enrôlez les échantillons dans le logiciel et présentez-les à chaque type de lecteur. Un bip au lecteur n'est pas une réussite : la porte, la barrière ou l'ascenseur doit agir sur le justificatif.
- Sur les porte-clés à double fréquence, testez les deux puces, chacune sur son propre lecteur.
- Approuvez l'échantillon et commandez la production selon la même spécification ; conservez le porte-clés approuvé comme référence pour les réassorts.
Cartes et porte-clés RFID pour ascenseurs
Les ascenseurs utilisent les mêmes technologies de justificatif RFID que les portes, il n'y a donc normalement pas de puce spéciale pour ascenseur. Une carte RFID pour ascenseur est un justificatif d'accès lu par un lecteur dans la cabine ou sur un panneau de hall au rez-de-chaussée, et le système de contrôle d'accès ou d'ascenseur de l'immeuble décide quels étages elle peut sélectionner. La carte ou le porte-clés doit correspondre à la technologie du lecteur d'ascenseur (fréquence, puce et format), puis être enrôlé, ou écrit par l'encodeur du système lorsque les droits d'étage sont stockés sur la carte.
| Le lecteur d'ascenseur lit | Carte | Porte-clés |
|---|---|---|
| Format EM4100 125 kHz | Carte EM4200 | Porte-clés de proximité EM4200 |
| 125 kHz, et le justificatif doit porter un numéro défini ou un code d'installation | Carte T5577 | Porte-clés de proximité T5577 |
| MIFARE Classic | Carte MIFARE Classic | Porte-clés MIFARE Classic |
| MIFARE DESFire EV2/EV3 | Carte DESFire | Porte-clés DESFire |
| Système de serrure de chambre d'hôtel | Carte clé d'hôtel pour ce système de serrure | Uniquement si le système de serrure l'accepte |
Comment fonctionne l'accès aux étages par ascenseur
De nombreux porte-clés ouvrent une porte et autorisent aussi des étages dans un ascenseur, parce que les deux lecteurs remettent le justificatif au même système de contrôle d'accès. La restriction des étages empêche un visiteur qui a franchi le hall d'atteindre un étage de direction, un local technique, un centre de données ou un niveau résidentiel qui n'est pas le sien, raison pour laquelle l'accès aux étages est standard dans les tours multi-locataires, les hôtels et les immeubles d'appartements.
L'ascenseur agit sur le porte-clés de deux façons. Dans une cabine classique, le lecteur se trouve sur le panneau de boutons et le contrôleur n'active que les boutons que le justificatif est autorisé à presser ; les étages non autorisés restent éteints. Dans un système à dispatching par destination, le passager présente le porte-clés sur un panneau de hall dans le lobby et se voit attribuer une cabine pour un étage autorisé avant de monter ; cette intégration est organisée avec le fournisseur d'ascenseurs et spécifiée par vos entrepreneurs d'ascenseurs et de contrôle d'accès. Derrière le panneau, le lecteur se connecte soit par une carte relais qui commute le câblage des boutons d'étage, ce qui ne nécessite aucune API du fournisseur d'ascenseurs, soit par une liaison série ou IP vers le contrôleur d'ascenseur, ce qu'exige le dispatching par destination.
Pour le porte-clés, rien ne change : la même puce qui ouvre la porte fonctionne dans l'ascenseur lorsque les deux lecteurs sont sur le même système. Ce qui doit être confirmé se trouve du côté de l'immeuble.
- La liste des étages détenue dans le logiciel de contrôle d'accès, et le porte-clés enrôlé de la même façon que pour les portes.
- Une interface de lecteur, relais ou haut niveau, adaptée au contrôleur d'ascenseur.
- Le rappel incendie câblé de sorte qu'il prime sur toute restriction d'étage.
| Approche | Comment le lecteur se connecte | Ce que l'ascenseur nécessite | Convient à |
|---|---|---|---|
| Verrouillage d'étage par relais (rénovation) | Une carte relais intercepte le câblage du panneau de boutons | Travaux électriques dans la cabine ; aucune API du fournisseur d'ascenseurs | Ascenseurs existants, rénovations économiques |
| Intégration au contrôleur | Liaison série ou IP vers le contrôleur d'ascenseur | Une interface ou API du fournisseur d'ascenseurs | Constructions neuves, dispatching par destination |
Systèmes d'entrée de portail par porte-clés
Un système d'entrée de portail par porte-clés utilise un lecteur sur un poteau, dans le panneau d'interphone ou à une barrière de parking, câblé au contrôleur qui ouvre le portail. Le porte-clés est présenté à quelques centimètres, comme à une porte.
- Une télécommande de portail à bouton-poussoir est un émetteur radio alimenté par batterie, pas un porte-clés RFID. Nous fabriquons les porte-clés et cartes passifs présentés au lecteur, pas les télécommandes, les lecteurs de portail, les interphones ou les contrôleurs.
- Vérifiez le lecteur de portail séparément : s'il est en 125 kHz alors que les portes sont en 13,56 MHz, un porte-clés à double fréquence couvre les deux.
- Pour l'entrée de véhicules mains libres, les tags pare-brise UHF sont lus à plusieurs mètres par un lecteur de voie ; nous fabriquons les tags, pas le lecteur ni le contrôleur de barrière. Voir identification RFID de véhicules.
Porte-clés, carte ou wearable
La puce décide de la compatibilité ; le corps décide qui porte le justificatif et comment. Les porte-clés vivent sur un trousseau, les cartes portent une photo d'identité dans un porte-badge, et les wearables conviennent aux piscines, salles de sport et portes mains libres. Émettre des cartes et des porte-clés sur la même puce permet à un seul processus d'enrôlement de couvrir les deux, de sorte que de nombreux sites donnent au personnel des cartes imprimées et aux résidents ou entrepreneurs des porte-clés ; le logiciel ne voit que le justificatif.
Une limite mérite d'être connue avant de planifier une migration autour des wearables : une bague NFC ne contient qu'une seule puce, elle ne peut donc pas remplacer un porte-clés à double fréquence. Boîtiers, couleurs, impression et durabilité sont traités sur la page porte-clés RFID.
Ce que Proud Tek fabrique
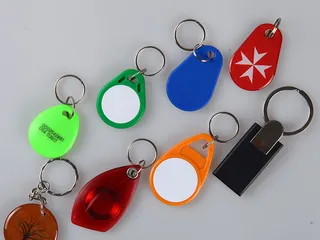
Proud Tek est une usine de cartes, tags et porte-clés RFID et NFC à Shenzhen, en production depuis 2008. Pour le contrôle d'accès, nous fabriquons des porte-clés en versions 125 kHz, 13,56 MHz et double fréquence, des porte-clés de proximité 125 kHz et des porte-clés et tags DESFire, avec des cartes 125 kHz, MIFARE Classic, MIFARE Plus et DESFire correspondantes sur la même puce, et nous fournissons aussi des bagues NFC. Les lecteurs, contrôleurs, serrures et logiciels proviennent de votre fournisseur de contrôle d'accès ; le test d'échantillon sur votre équipement précède la série complète de production.
Publié le 2026-09-09 · Mis à jour le 2026-09-28