125 kHz o 13,56 MHz: cosa dice ogni portachiavi al lettore
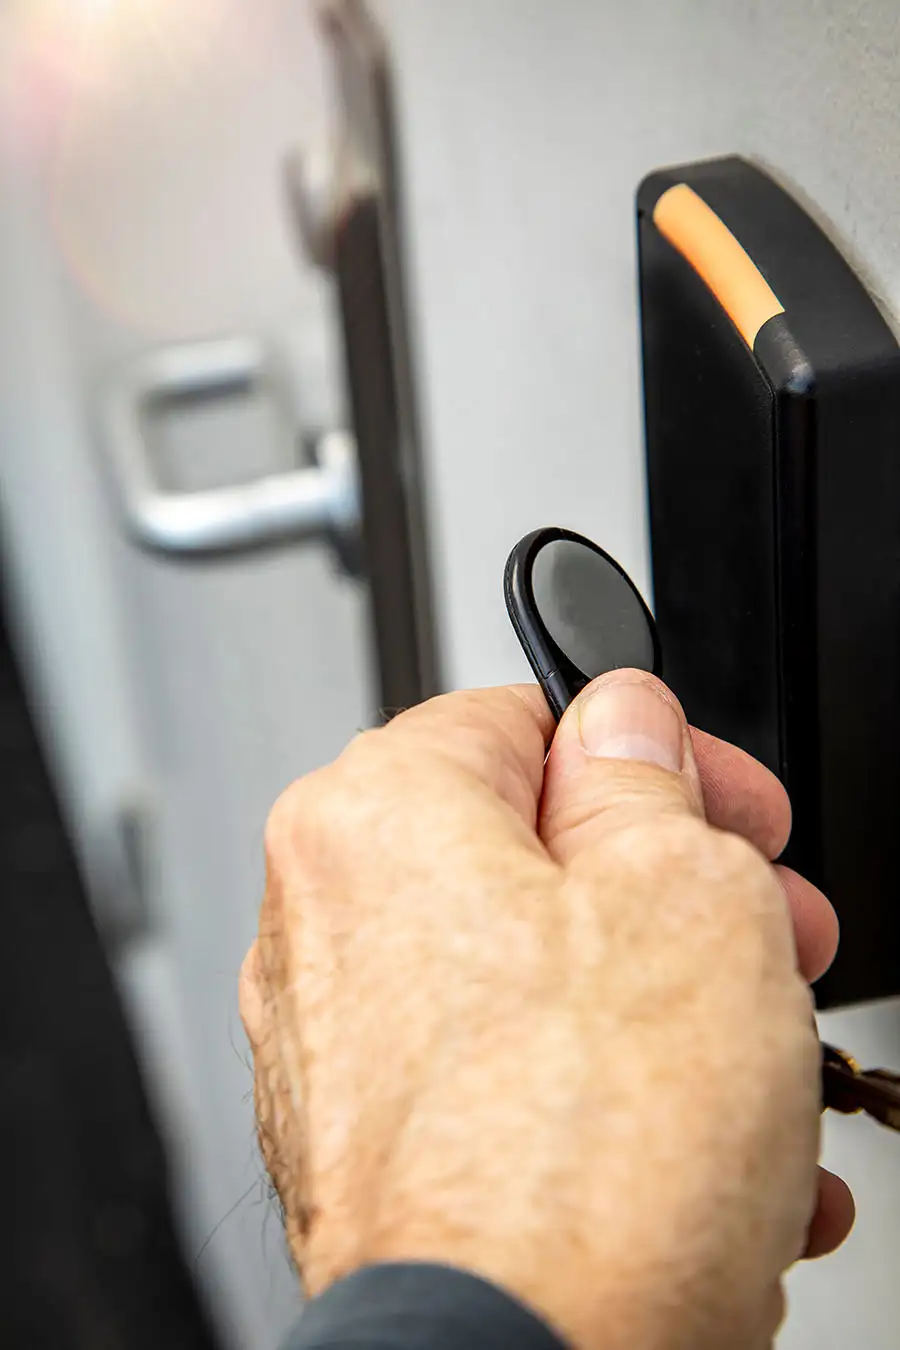
Un portachiavi di accesso non ha batteria e non prende decisioni. Il campo del lettore lo sveglia, il portachiavi risponde e il lettore passa quella risposta a un controller, che la verifica rispetto ai permessi detenuti nel software di controllo accessi. Cosa può rispondere il portachiavi è stabilito dalla sua banda di frequenza, quindi la banda è la prima cosa da stabilire.
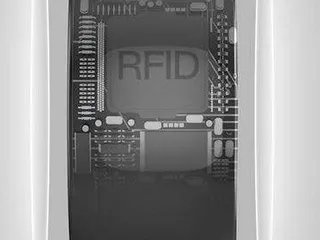
Un portachiavi di prossimità EM a 125 kHz risponde con un identificatore e nient'altro. Ciò copre un EM4200, il chip nei nostri portachiavi venduti come «EM4100», il cui identificatore è programmato via laser in ROM e inviato come frame ripetuto a 64 bit a qualsiasi lettore che alimenta il chip, e un T5577 o EM4305 impostato per inviare lo stesso frame EM4100. HITAG 2 aggiunge una modalità crittografica challenge-response, violata dal 2012. Un portachiavi MIFARE a 13,56 MHz segue ISO/IEC 14443 Tipo A: il lettore raccoglie prima l'UID del chip durante l'anticollisione e può poi autenticarsi con il chip prima di leggere i dati protetti, usando Crypto-1 su MIFARE Classic e AES-128 su MIFARE DESFire EV3 o MIFARE Plus a livello di sicurezza 3.
Due rapidi controlli sul campo aiutano. Un telefono NFC rileva un portachiavi a 13,56 MHz e ignora uno a 125 kHz. E una banda non è un formato: credenziali proprietarie a 125 kHz come HID Prox condividono la banda con EM4200 ma non il suo formato dati, quindi un lettore costruito per l'una non accetta necessariamente l'altra.
| Domanda | Portachiavi di prossimità a 125 kHz | Portachiavi a 13,56 MHz |
|---|---|---|
| Cosa riceve il lettore | Su un portachiavi in formato EM, un identificatore fisso, ripetuto mentre il portachiavi è nel campo | L'UID del chip, poi, se il sistema è impostato per farlo, dati rilasciati solo dopo l'autenticazione |
| Autenticazione con il lettore | Nessuna su EM4200; le password di T5577 ed EM4305 proteggono la scrittura e le letture di comandi, non l'ID che il portachiavi trasmette; modalità crittografica HITAG 2 (violata) | Crypto-1 su MIFARE Classic (violata); AES-128 su DESFire EV3 e su MIFARE Plus in SL3 |
| Chip che incontrerà | EM4200, T5577, EM4305, HITAG | MIFARE Classic EV1, MIFARE Plus, MIFARE DESFire, LEGIC advant |
| Rilevato da un telefono NFC | No | Sì |
| Base installata tipica | Ingressi residenziali più vecchi, parcheggi, ascensori e terminali di presenza | Nuove installazioni commerciali ed edifici a metà di un aggiornamento |
Come si compone un sistema di controllo accessi con portachiavi
Un sistema di controllo accessi con portachiavi ha quattro parti: il portachiavi; un lettore a ogni porta, cancello o ascensore; un controller o una serratura che agisce sulla lettura; e il software dove sono impostati i permessi. Solo il portachiavi viene portato; lettore, serratura e software prendono ogni decisione di accesso.
Dove viene presa la decisione conta quando un portachiavi viene smarrito o un permesso cambia. Su una porta in rete il lettore è cablato a un controller centrale che detiene i permessi, così una modifica fatta nel software si applica subito e ogni lettura può essere registrata centralmente. Una serratura elettronica standalone o offline legge il portachiavi e decide alla porta dai dati che detiene localmente, il che si adatta a porte senza cablaggio, ma una modifica raggiunge quella serratura solo quando la serratura stessa viene aggiornata. Per il portachiavi la differenza è il percorso di registrazione, non il chip.
Il cavo tra lettore e controller conta quanto il portachiavi. Come spiega un articolo pubblicato dalla Security Industry Association, il cablaggio Wiegand trasporta i dati della carta «in chiaro» come impulsi non crittografati, così un piccolo dispositivo installato dietro il lettore può catturarli e riprodurli (SIA, 2021). OSDP, pubblicato come IEC 60839-11-5:2020, è un'alternativa bidirezionale e supervisionata il cui Secure Channel supporta la crittografia AES-128. Laddove lettori o controller vengono sostituiti comunque, chieda all'installatore OSDP con Secure Channel. Il portachiavi non cambia in entrambi i casi.
| Parte | Ruolo | Fornito da |
|---|---|---|
| Portachiavi o carta | Porta l'ID del chip, risponde a un'autenticazione o, nei sistemi di serrature per hotel e simili, contiene dati di accesso scritti dall'encoder del sistema | Proud Tek: portachiavi, portachiavi di prossimità, DESFire e carte 125 kHz |
| Lettore | Legge la credenziale alla porta, al cancello o all'ascensore | Il Suo fornitore di sistema |
| Controller o serratura | Sblocca la serratura o la barriera, o abilita i pulsanti di piano | Il Suo fornitore di sistema |
| Software, in loco o cloud | Detiene utenti, permessi e registri | Il Suo fornitore di sistema |
Quali portachiavi possono essere copiati: sicurezza per chip
La resistenza alla copia non è una proprietà della frequenza. Deriva dal fatto che il chip possa dimostrare di detenere una chiave segreta e che il lettore glielo chieda davvero. La tabella classifica i chip trovati nei portachiavi di accesso, da un ID fisso all'autenticazione AES.
- Il lettore solo UID. Ogni chip ISO/IEC 14443 Tipo A, MIFARE incluso, invia il suo UID (o un Random ID, laddove quell'opzione è abilitata) durante l'anticollisione, prima di qualsiasi autenticazione (NXP AN10927). Un lettore o una serratura che concede l'accesso solo sull'UID non usa mai la crittografia del chip, quindi un portachiavi DESFire EV3 letto in quel modo è protetto solo da un numero che ogni lettore riceve. Chieda all'installatore se il lettore autentica un'applicazione con le chiavi del sistema o legge solo il numero di serie.
- Modalità di compatibilità. MIFARE Plus a livello di sicurezza 1 funziona come una carta MIFARE Classic, Crypto-1 incluso, con un'autenticazione AES opzionale che protegge solo dove i lettori la eseguono. La scheda tecnica MIFARE Plus EV2 di NXP consente il passaggio a SL3 per carta o per settore, solo verso l'alto, e in SL3 le operazioni Crypto-1 non sono più possibili (NXP MF1P(H)x2, §8.3). Fino a quel passaggio, i portachiavi Plus che i lettori verificano solo con Crypto-1 sono esposti quanto quelli Classic.
- Classic è Classic, anche se autentico. Meijer e Verdult hanno concluso che tutte le carte compatibili con Classic dovrebbero essere trattate come semplici carte di memoria e migrate (ACM CCS 2015) e NXP rimanda le applicazioni rilevanti per la sicurezza alle sue famiglie DESFire e Plus. I nostri portachiavi MIFARE Classic usano chip NXP EV1 autentici piuttosto che chip «compatibili con MIFARE» di altri produttori, uno dei quali nel 2024 è stato trovato con una chiave backdoor hardware (veda la pagina carta MIFARE Classic); autentico o no, Crypto-1 resta violato.
- Le chiavi decidono il resto. DESFire e Plus proteggono l'edificio solo se le chiavi restano sotto il controllo dell'amministratore o integratore del controllo accessi. Normalmente caricano le chiavi quando i portachiavi vengono emessi piuttosto che consegnarle al fornitore di portachiavi; qualsiasi caricamento di chiavi prima della consegna è concordato nel preventivo. Una piattaforma cloud non può rendere sicuro un portachiavi copiabile a 125 kHz o MIFARE Classic.
| Chip | Su cosa si basa il lettore | Può essere copiato? | Lo usi per |
|---|---|---|---|
| EM4200 (formato EM4100) | Un ID fisso in ROM, inviato senza autenticazione | Sì. L'ID può essere letto e scritto in un portachiavi riscrivibile configurato per lo stesso frame; il lettore vede lo stesso numero | Lettori EM esistenti su porte a basso rischio |
| T5577 o EM4305 | Qualsiasi ID per cui il portachiavi è stato programmato | Sì, impostato come portachiavi in formato EM. Una password o un blocco di settore impedisce che il portachiavi venga riscritto, non che l'ID che trasmette venga letto | Impostare un codice di struttura o una gamma di numeri su un sistema in formato EM |
| HITAG 2 | Una password inviata in chiaro o una modalità crittografica a 48 bit | Sì. Il recupero pratico delle chiavi è stato pubblicato nel 2012 | Mantenere in funzione un sistema HITAG esistente |
| MIFARE Classic EV1 | Autenticazione a tre passaggi Crypto-1 con chiavi di settore a 48 bit | Sì. L'attacco hardnested del 2015 ha recuperato una chiave da una carta rinforzata in circa cinque minuti su un singolo core di laptop, data una chiave nota | Continuità su un sistema Classic installato mentre si pianifica una migrazione |
| MIFARE Plus in SL1 | Crypto-1, come su MIFARE Classic (l'autenticazione AES opzionale in SL1 aiuta solo se i lettori la usano) | Come MIFARE Classic, dove i lettori verificano solo Crypto-1 | Funzionare su lettori Classic fino al passaggio a SL3 |
| MIFARE Plus in SL3 | Autenticazione AES-128 e messaggistica sicura; Crypto-1 non più accettata | Resiste alla copia quando i lettori si autenticano con chiavi detenute dal sistema | Aggiornare un edificio Classic una volta che i lettori supportano AES |
| MIFARE DESFire EV3 | Autenticazione reciproca a tre passaggi AES-128; il CI è certificato Common Criteria EAL5+ | Resiste alla copia quando i lettori si autenticano con chiavi detenute dal sistema | Nuove installazioni e tutto ciò che conta |
Migrare a 13,56 MHz o AES senza sostituire ogni porta
Pochi edifici possono sostituire ogni lettore in una volta. Il chip segue il sistema che Lei ha e quello verso cui si sta spostando:
- Esamini ogni tipo di lettore, inclusi cancelli, barriere di parcheggio e ascensori, e registri modello, banda e formato a 125 kHz.
- Sostituisca prima i lettori sulle porte che contano di più (ingressi principali, locali tecnici, sale server) con unità che leggono sia la vecchia sia la nuova credenziale.
- Emetta portachiavi a doppia frequenza, DESFire EV3 o MIFARE Plus in un momento naturale, come un cambio di inquilino o un audit annuale. In un portachiavi a doppia frequenza ogni chip ha la propria antenna e risponde al proprio lettore, come i due chip di una combi card multi-chip.
- Una volta che ogni lettore si autentica con AES, commuti i portachiavi MIFARE Plus a SL3, poi disabiliti l'accettazione di 125 kHz e Crypto-1 nel software quando l'ultimo lettore legacy è sparito.
- Per tutto il tempo, tenga le chiavi AES presso l'amministratore del controllo accessi.
| Situazione | Chip | Perché |
|---|---|---|
| Lettori esistenti a 125 kHz, nessun aggiornamento pianificato | EM4200 / T5577 di prossimità | Corrisponde ai lettori installati; accettabile solo per porte a basso rischio |
| Sistema MIFARE Classic esistente | MIFARE Classic EV1 | Mantiene il sistema in funzione; pianifichi l'allontanamento da Crypto-1 |
| Passaggio da Classic ad AES sugli stessi lettori | MIFARE Plus | Emesso in SL1 su lettori Classic, commutato a SL3 una volta che i lettori si autenticano con AES |
| Nuova installazione commerciale | MIFARE DESFire EV2/EV3 | Autenticazione reciproca AES-128 e spazio per diverse applicazioni |
| Sistema LEGIC esistente (comune in Germania, Svizzera e Austria) | LEGIC advant | I segmenti sono inizializzati sotto l'autorizzazione LEGIC del proprietario del sistema; invii il tipo esatto di chip dal Suo integratore |
| Edificio misto, aggiornamento dei lettori in fasi | Doppia frequenza (125 kHz + 13,56 MHz) | Un unico portachiavi per porte vecchie e nuove; sicurezza secondo il chip HF |
Confermare la compatibilità di lettori e serrature su un campione
Gli ordini di portachiavi vanno male quando il chip è giusto ma un dettaglio non lo è: un formato di prossimità che il controller non decodifica, un portachiavi MIFARE senza le chiavi di settore che il sistema si aspetta, un portachiavi DESFire senza l'applicazione che il lettore cerca o una lunghezza in bit insolita. Nessuno di questi si vede su una scheda tecnica e tutti si vedono in un test su campione. Non rivendichiamo la compatibilità con alcun marchio di serratura o lettore nominato; un campione che funziona sulla Sua attrezzatura è la prova.
Le serrature intelligenti e gestite in cloud seguono la stessa regola. Il cloud cambia dove sono conservati permessi e registri, ma la serratura legge comunque il portachiavi localmente a 125 kHz o 13,56 MHz, quindi il portachiavi richiede un chip e un formato supportati da quel modello di serratura e, su un chip sicuro, l'applicazione e le chiavi che la piattaforma usa.
- Registri il modello di lettore e il software di controllo accessi per ogni tipo di porta e, per una serratura intelligente, ottenga l'elenco delle credenziali supportate del produttore dal produttore o dal Suo integratore.
- Ci invii un portachiavi funzionante. Identifichiamo il tipo di chip, il formato ed eventuali dati leggibili senza le chiavi del sistema e proponiamo un portachiavi con lo stesso chip e formato.
- Per DESFire EV3 o MIFARE Plus, faccia creare all'amministratore o integratore l'applicazione e caricare le chiavi sui campioni, come faranno per la produzione.
- Registri i campioni nel software e li presenti a ogni tipo di lettore. Un segnale acustico al lettore non è un superamento: la porta, la barriera o l'ascensore deve agire sulla credenziale.
- Sui portachiavi a doppia frequenza, testi entrambi i chip, ciascuno sul proprio lettore.
- Approvi il campione e ordini la produzione con la stessa specifica; conservi il portachiavi approvato come riferimento per i riordini.
Carte e portachiavi RFID per ascensori
Gli ascensori usano le stesse tecnologie di credenziali RFID delle porte, quindi normalmente non esiste un chip speciale per ascensori. Una carta RFID per ascensore è una credenziale di accesso letta da un lettore nella cabina o in un pannello di hall e il sistema di controllo accessi o ascensori dell'edificio decide quali piani può selezionare. La carta o il portachiavi deve corrispondere alla tecnologia del lettore dell'ascensore (frequenza, chip e formato), poi essere registrata o scritta dall'encoder del sistema laddove i diritti di piano sono memorizzati sulla carta.
| Cosa legge il lettore dell'ascensore | Carta | Portachiavi |
|---|---|---|
| Formato EM4100 a 125 kHz | Carta EM4200 | Portachiavi di prossimità EM4200 |
| 125 kHz e la credenziale deve portare un numero di serie o codice di struttura | Carta T5577 | Portachiavi di prossimità T5577 |
| MIFARE Classic | Carta MIFARE Classic | Portachiavi MIFARE Classic |
| MIFARE DESFire EV2/EV3 | Carta DESFire | Portachiavi DESFire |
| Sistema di serrature per camere d'hotel | Carta chiave hotel per quel sistema di serrature | Solo se il sistema di serrature lo accetta |
Come funziona l'accesso ai piani in ascensore
Molti portachiavi aprono una porta e autorizzano anche i piani in ascensore, perché entrambi i lettori consegnano la credenziale allo stesso sistema di controllo accessi. Limitare i piani impedisce a un visitatore che ha superato la hall di raggiungere un piano executive, un locale tecnico, un data center o un livello residenziale che non gli appartiene, motivo per cui l'accesso ai piani è standard in torri multi-tenant, hotel e condomini.
Ci sono due modi in cui l'ascensore agisce sul portachiavi. In una cabina convenzionale il lettore si trova sul pannello dei pulsanti e il controller abilita solo i pulsanti che la credenziale è autorizzata a premere; i piani non autorizzati restano spenti. In un sistema destination-dispatch il passeggero presenta il portachiavi a un pannello di hall e gli viene assegnata una cabina per un piano autorizzato prima di salire; quell'integrazione è organizzata con il fornitore dell'ascensore e specificata dai Suoi appaltatori di ascensori e controllo accessi. Dietro il pannello il lettore si collega o tramite una scheda relè che commuta i pulsanti di piano, il che non richiede API del fornitore di ascensori, o tramite un collegamento seriale o IP al controller dell'ascensore, che è ciò che richiede il destination dispatch.
Per il portachiavi nulla cambia: lo stesso chip che apre la porta funziona nell'ascensore quando entrambi i lettori sono sullo stesso sistema. Ciò che deve essere confermato è dalla parte dell'edificio.
- L'elenco dei piani detenuto nel software di controllo accessi e il portachiavi registrato allo stesso modo che per le porte.
- Un'interfaccia di lettore, relè o di alto livello, abbinata al controller dell'ascensore.
- Il richiamo antincendio cablato in modo che abbia la precedenza su ogni restrizione di piano.
| Approccio | Come si collega il lettore | Cosa serve all'ascensore | Adatto a |
|---|---|---|---|
| Blocco di piano a relè (retrofit) | La scheda relè intercetta il cablaggio del pannello dei pulsanti | Lavoro elettrico in cabina; nessuna API del fornitore di ascensori | Ascensori esistenti, retrofit economici |
| Integrazione con controller | Collegamento seriale o IP al controller dell'ascensore | Un'interfaccia o API del fornitore di ascensori | Nuove costruzioni, destination dispatch |
Sistemi di ingresso con portachiavi ai cancelli
Un sistema di ingresso con portachiavi ai cancelli usa un lettore su un palo, nel pannello citofonico o a una barriera di parcheggio, cablato al controller che apre il cancello. Il portachiavi viene presentato entro pochi centimetri, come a una porta.
- Un telecomando a pulsante per cancello è un trasmettitore radio alimentato a batteria, non un portachiavi RFID. Produciamo i portachiavi e le carte passive presentati al lettore, non telecomandi, lettori di cancello, citofoni o controller.
- Verifichi il lettore del cancello separatamente: se è a 125 kHz mentre le porte sono a 13,56 MHz, un portachiavi a doppia frequenza copre entrambi.
- Per l'ingresso veicolare senza mani, i tag UHF per parabrezza sono letti da diversi metri da un lettore di corsia; produciamo i tag, non il lettore o il controller della barriera. Veda identificazione RFID dei veicoli.
Portachiavi, carta o wearable
Il chip decide la compatibilità; il corpo decide chi porta la credenziale e come. I portachiavi vivono su un anello portachiavi, le carte portano una foto identificativa in un portabadge e i wearable si adattano a piscine, palestre e porte senza mani. Emettere carte e portachiavi sullo stesso chip permette a un unico processo di registrazione di coprire entrambi, così molti siti danno al personale carte stampate e a residenti o appaltatori portachiavi; il software vede solo la credenziale.
Un limite vale la pena di conoscerlo prima di pianificare una migrazione attorno ai wearable: un anello NFC contiene un unico chip, quindi non può sostituire un portachiavi a doppia frequenza. Custodie, colori, stampa e durabilità sono trattati nella pagina portachiavi RFID.
Cosa produce Proud Tek
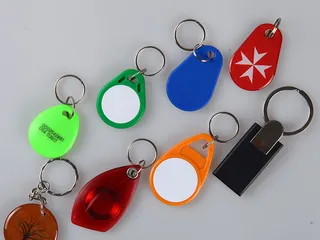
Proud Tek è una fabbrica di carte, tag e portachiavi RFID e NFC a Shenzhen, in produzione dal 2008. Per il controllo accessi produciamo portachiavi in versioni a 125 kHz, 13,56 MHz e doppia frequenza, portachiavi di prossimità a 125 kHz e portachiavi e tag DESFire, con corrispondenti carte 125 kHz, MIFARE Classic, MIFARE Plus e DESFire sullo stesso chip, e forniamo anche anelli NFC. Lettori, controller, serrature e software provengono dal Suo fornitore di controllo accessi; il test su campione sulla Sua attrezzatura precede la tiratura di produzione completa.
Pubblicato il 2026-09-09 · Aggiornato il 2026-09-28